
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 swiftonsecurity/sysmon-config
Template di configurazione Sysmon commentato per tracciamento di eventi Windows di alta qualità, caccia alle minacce e risposta agli incidenti.…
 pisut4152/sigma-rule-for-cve-2021-41773-and-cve-2021-42013-exploitation-attempt
 ranguli/ioccheck
Uno strumento per semplificare il processo di ricerca di IOCs.
 pisut4152/sigma-rule-for-cve-2021-22005-scanning-activity
Regola Sigma per rilevare attività di scansione mirata a CVE-2021-22005, abilitando il rilevamento delle minacce e l'analisi delle intrusioni basata…
 mitrecnd/whodat
Pivotable Reverse WhoIs / PDNS Fusion con Registrant Tracking e Alerting più API per query automatizzate (JSON/CSV/TXT)
 kevthehermit/ratdecoders
Decodificatori Python per Trojan di Accesso Remoto Comuni
 nivdolgin/cve-2018-13379
Caccia a CVE-2018-13379
 jxlil/pwndb
Strumento di ricerca di credenziali compromesse basato su Tor che interroga il servizio nascosto pwndb2 per trovare email e password esposte in…
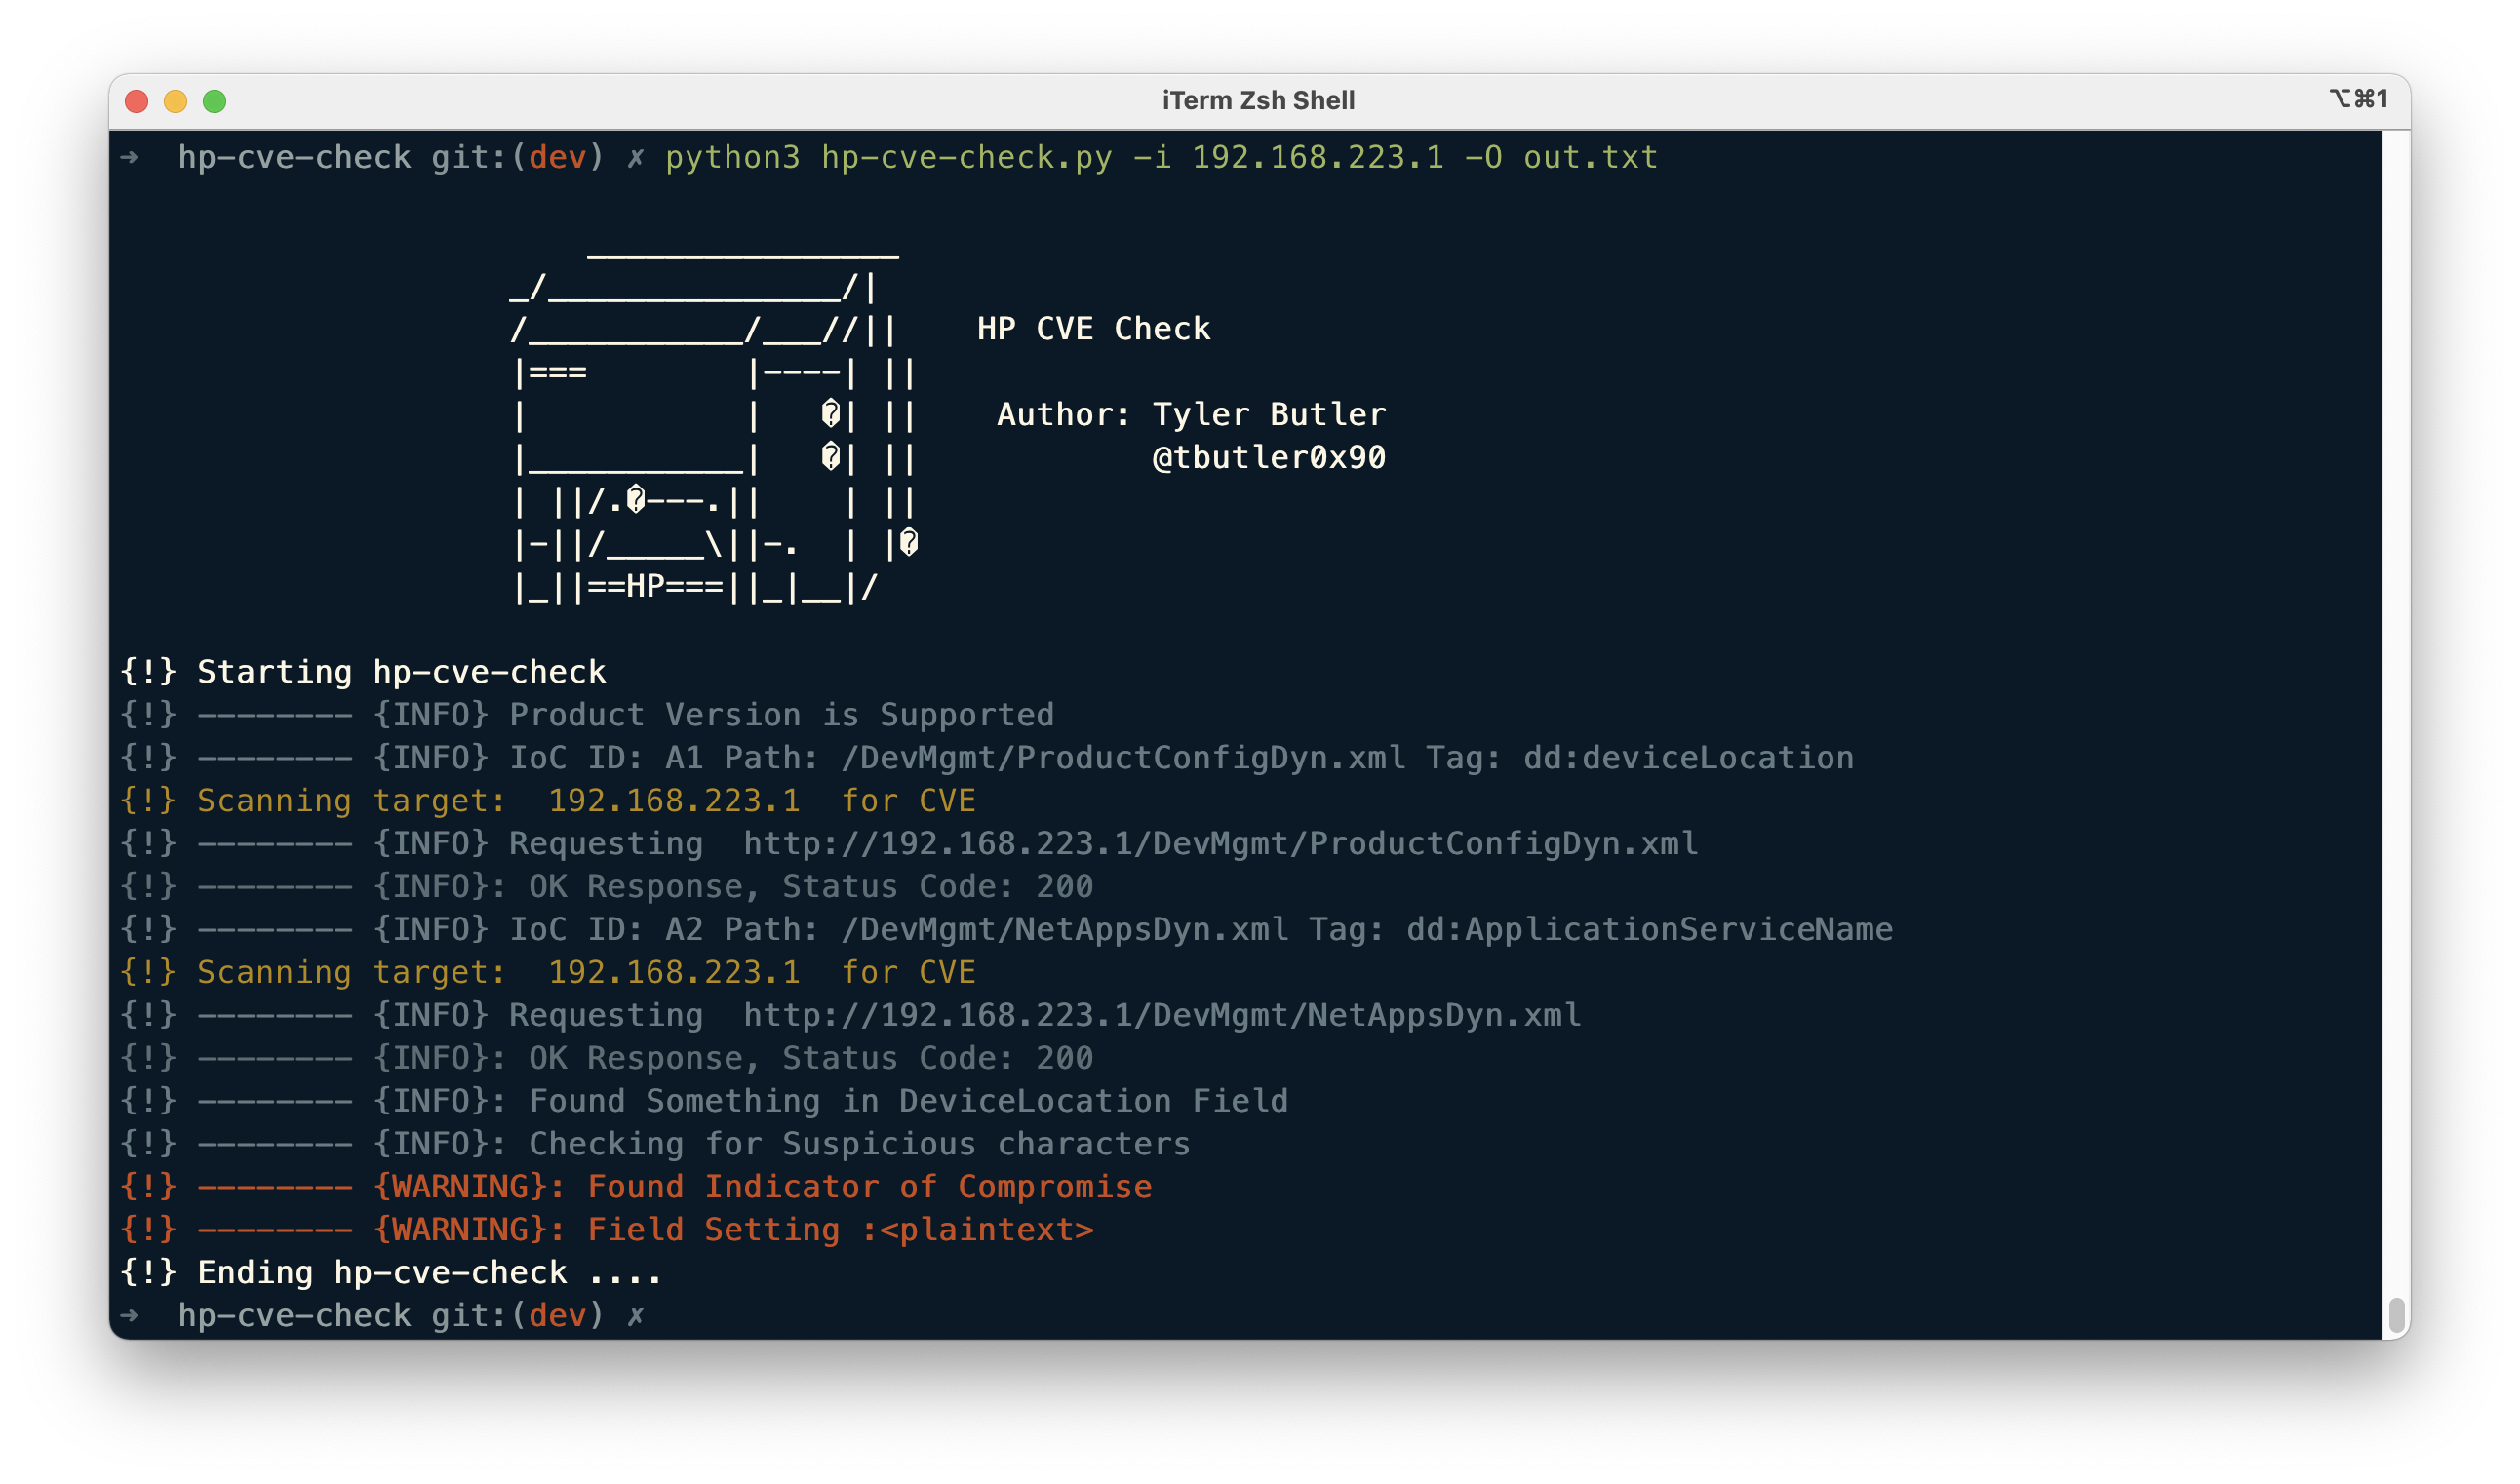 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check è uno script Python per cercare nei target indicatori di compromissione relativi a CVE-2021-3441.
 bhavsec/reconspider
🔎 Il più avanzato framework di Open Source Intelligence (OSINT) per la scansione di indirizzi IP, email, siti web, organizzazioni.
 apr4h/cobaltstrikescan
Scansiona file o memoria di processo per beacon CobaltStrike e analizza la loro configurazione
 mthbernardes/artlas
Sistema di analisi dei log in tempo reale per Apache
 omergunal/attacker-group-predictor
Strumento per prevedere i gruppi di attaccanti in base alle tecniche e ai software utilizzati
 sh3llyr/statistrings
Calcolatore di statistiche per stringhe di regole YARA e assistente per la ricerca di malware
 bartimusprimed/cve-2021-1675-yara
Regole YARA per il rilevamento dei tentativi di sfruttamento di CVE-2021-1675 (PrintNightmare) e degli artefatti malware correlati.
 jonrau1/syntheticsun
Framework di automazione della sicurezza serverless per AWS che acquisisce intelligence sulle minacce, applica rilevamento anomalie basato su ML…
 shirkdog/pulledpork
Pulled Pork per la gestione delle regole di Snort e Suricata (da Google Code)
 d4vinci/eagleeye
Un sistema IDS basato su host e monitoraggio di rete (Il mio progetto di laurea)







