
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 malwaremorghulis/sunburst
Rilevamento della C2 Stage-1 di SUNBURST tramite entropia di Shannon
 securityjoes/threatresearch
Estrattori di configurazione in Python per famiglie di malware tra cui PlugX, Remcos, templateX e RedLine Stealer, che supportano l'estrazione della…
 qjawls2003/blacklotus-detection
Repo pubblico per qualsiasi cosa relativa a CVE-2022-21894
 bakedmuffinman/blacklotusdetection
Creato per aiutare a rilevare gli IOC per CVE-2022-21894: la campagna BlackLotus
 visualbasic6/chatter
bot Telegram OSINT per il monitoraggio di Internet per Windows
 fr0gger/awesome_malware_techniques
Questo è un repository di risorse sulle tecniche malware.
 olafhartong/threathunting
Un'app Splunk mappata su MITRE ATT&CK per guidare le tue cacce alle minacce
 maliceio/malice
VirusTotal Wanna Be - Ora con il 100% più Hipster
 fireeye/pywintrace
Wrapper Python ctypes per Event Tracing for Windows (ETW) che abilita il controllo delle sessioni, la cattura degli eventi e callback personalizzati…
 yousseflahouifi/moniorg
Strumento di monitoraggio passivo dei domini che sfrutta i log di Certificate Transparency per scoprire e tenere traccia dei domini appena emessi per…
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Exploit per la CVE-2023-23397
 mikesxrs/cve-2023-21716_yara_results
Risultati del retrohunt per file corrispondenti alle regole YARA da https://github.com/AmgdGocha/Detection-Rules/blob/main/CVE-2023-21716.yar
 lasq88/socgholish_finder
Scansiona i siti web alla ricerca di injection JavaScript di SocGholish, deoffusca i payload dannosi e segnala gli URL dei domini shadowing…
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contiene una semplice regola yara per cercare possibili file di configurazione KeePass compromessi.

 otrf/ossem
Progetto guidato dalla comunità per documentare, standardizzare e modellare i log degli eventi di sicurezza al fine di migliorare l'analisi del…
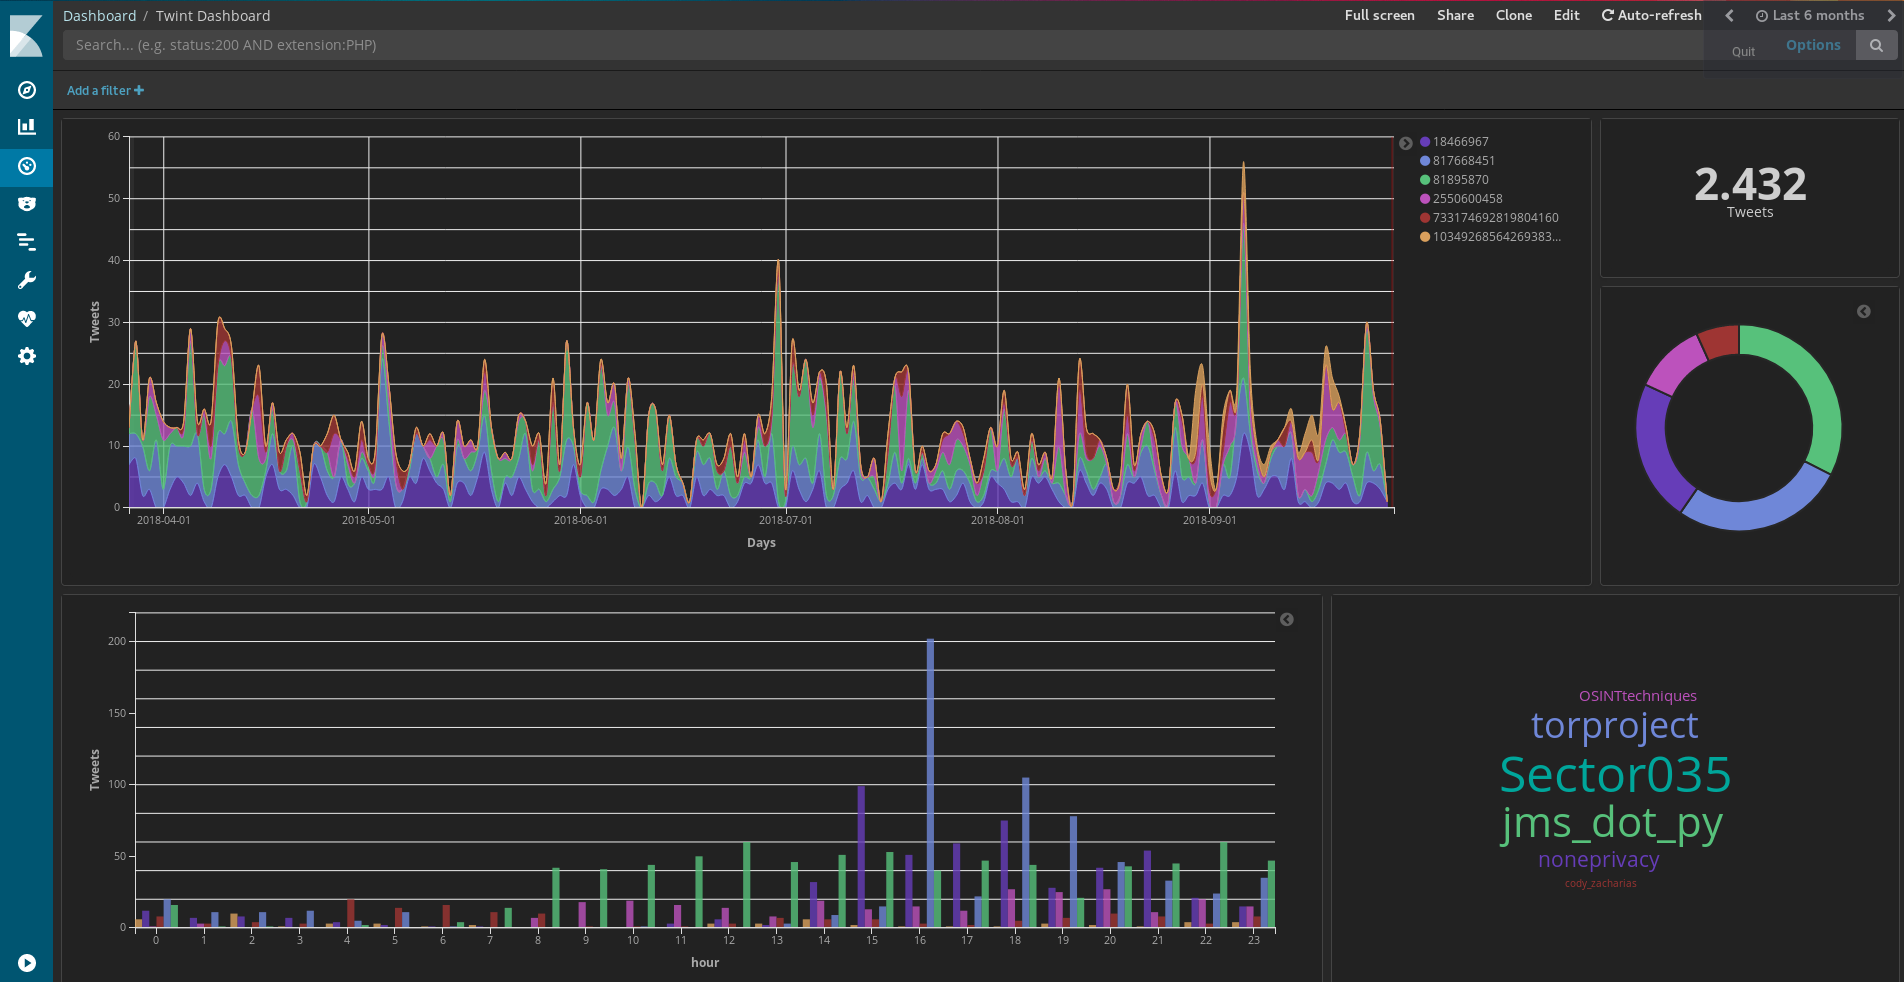 twintproject/twint
Uno strumento avanzato di scraping di Twitter e OSINT scritto in Python che non utilizza l'API di Twitter, permettendoti di fare scraping dei…
 embee-research/sigma
Un repository per rilasciare regole di rilevazione al pubblico







