

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Threat Intelligence — Pagina 77 | Kitploit
Categorie

Threat Intelligence

Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
MISP preview#1

MISP

GitHubmisp/misp
6.5k1 giorno fa
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k15h 36m fa
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 mesi fa
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k1 giorno fa
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k21h 26m fa
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72414 giorni fa
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k2 giorni fa
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k3 giorni fa
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10 mesi fa
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k15h 6m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1733 risultati
MOVEit_CVE-2023-34362_IOCs preview

MOVEit_CVE-2023-34362_IOCs

GitHubdeepinstinct/moveit_cve-2023-34362_iocs

CVE-2023-34362-IOCs. Maggiori informazioni sul blog di Deep Instinct.

ioc-managementvulnerability-analysisforensics+3
23 anni fa
Mandiant-Azure-AD-Investigator preview
Archived

Mandiant-Azure-AD-Investigator

GitHubmandiant/mandiant-azure-ad-investigator

Modulo PowerShell di sola lettura per rilevare UNC2452 e altri artefatti di attori minacciosi in Azure AD, controllare domini federati, service…

digital-forensicscloud-securitythreat-intelligence+4
6503 anni fa
raccoon_config preview

raccoon_config

GitHubnexusfuzzy/raccoon_config

Scansiona un elenco di server raccoon da Tria.ge ed estrae la configurazione

dynamic-analysis-sandboxingmalware-analysisthreat-intelligence
153 anni fa
YaraRules preview

YaraRules

GitHubahmetpayaslioglu/yararules

Raccolta curata di regole di rilevamento YARA per identificare e classificare malware, a supporto dei flussi di lavoro di threat hunting e…

defensive-toolsmalware-analysisthreat-intelligence+1
223 anni fa
ThreatPursuit-VM preview
Archived

ThreatPursuit-VM

GitHubmandiant/threatpursuit-vm

Threat Pursuit Virtual Machine (VM): Una distribuzione basata su Windows completamente personalizzabile e open source, focalizzata sull'analisi…

osintvulnerability-analysisinformation-gathering+8
1.3k3 anni fa
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

Wrapper C# per ETW che serializza i dati degli eventi in modalità kernel e utente in JSON per la caccia alle minacce, l'analisi malware e la risposta…

defensive-toolsmemory-forensicsforensics+8
8523 anni fa
MSRPC-to-ATTACK preview

MSRPC-to-ATTACK

GitHubjonny-jhnson/msrpc-to-attack

Un repository che mappa gli attacchi comunemente utilizzati tramite i protocolli MSRPC su ATT&CK

defensive-toolsthreat-intelligenceeducation+3
3493 anni fa
memOptix preview

memOptix

GitHubblueteam0ps/memoptix

Un notebook Jupyter per assistere l'analisi dell'output generato dal framework di estrazione della memoria Volatility.

memory-forensicsforensicsdigital-forensics+2
983 anni fa
anteater preview
Archived

anteater

GitHubanteater/anteater

Anteater - Framework di controllo dei gate CI/CD
static-analysisvulnerability-scannerscode-analysis+6
1753 anni fa
hfinger preview

hfinger

GitHubcert-polska/hfinger

Genera impronte digitali uniche delle richieste HTTP di malware da file pcap utilizzando Tshark, consentendo l'identificazione e il raggruppamento di…

information-gatheringmalware-analysisthreat-intelligence
1473 anni fa
wetland preview

wetland

GitHubohmyadd/wetland

Un honeypot SSH ad alta interazione

threat-intelligenceintrusion-detectionincident-response
1243 anni fa
ioc-cve-2022-42475 preview

ioc-cve-2022-42475

GitHubbryanster/ioc-cve-2022-42475

test per l'IOC descritto per FG-IR-22-398

ioc-managementvulnerability-analysisconfiguration-auditing+2
13 anni fa
GOSINT preview
Archived

GOSINT

GitHubciscocsirt/gosint

Il framework GOSINT è un progetto utilizzato per raccogliere, elaborare ed esportare indicatori di compromissione (IOC) di alta qualità.

ioc-managementosintthreat-feeds-aggregators+3
5603 anni fa
CVE-2019-19781-DFIR-Notes preview

CVE-2019-19781-DFIR-Notes

GitHubazeemering/cve-2019-19781-dfir-notes

I miei appunti DFIR sulla vulnerabilità CVE-2019-19781 di Citrix ADC NetScaler.

ioc-managementvulnerability-analysisdigital-forensics+5
3 anni fa
RTA preview

RTA

GitHubflipkart-incubator/rta

Red team Arsenal - Uno scanner intelligente per rilevare vulnerabilità di sicurezza negli asset di layer 7 dell'azienda.

reconnaissancevulnerability-scannersnetwork-mapping+6
4153 anni fa
presentations preview

presentations

GitHubjorgeorchilles/presentations

Slide e materiali per presentazioni a conferenze
vulnerability-analysispenetration-testingcommand-and-control+4
113 anni fa
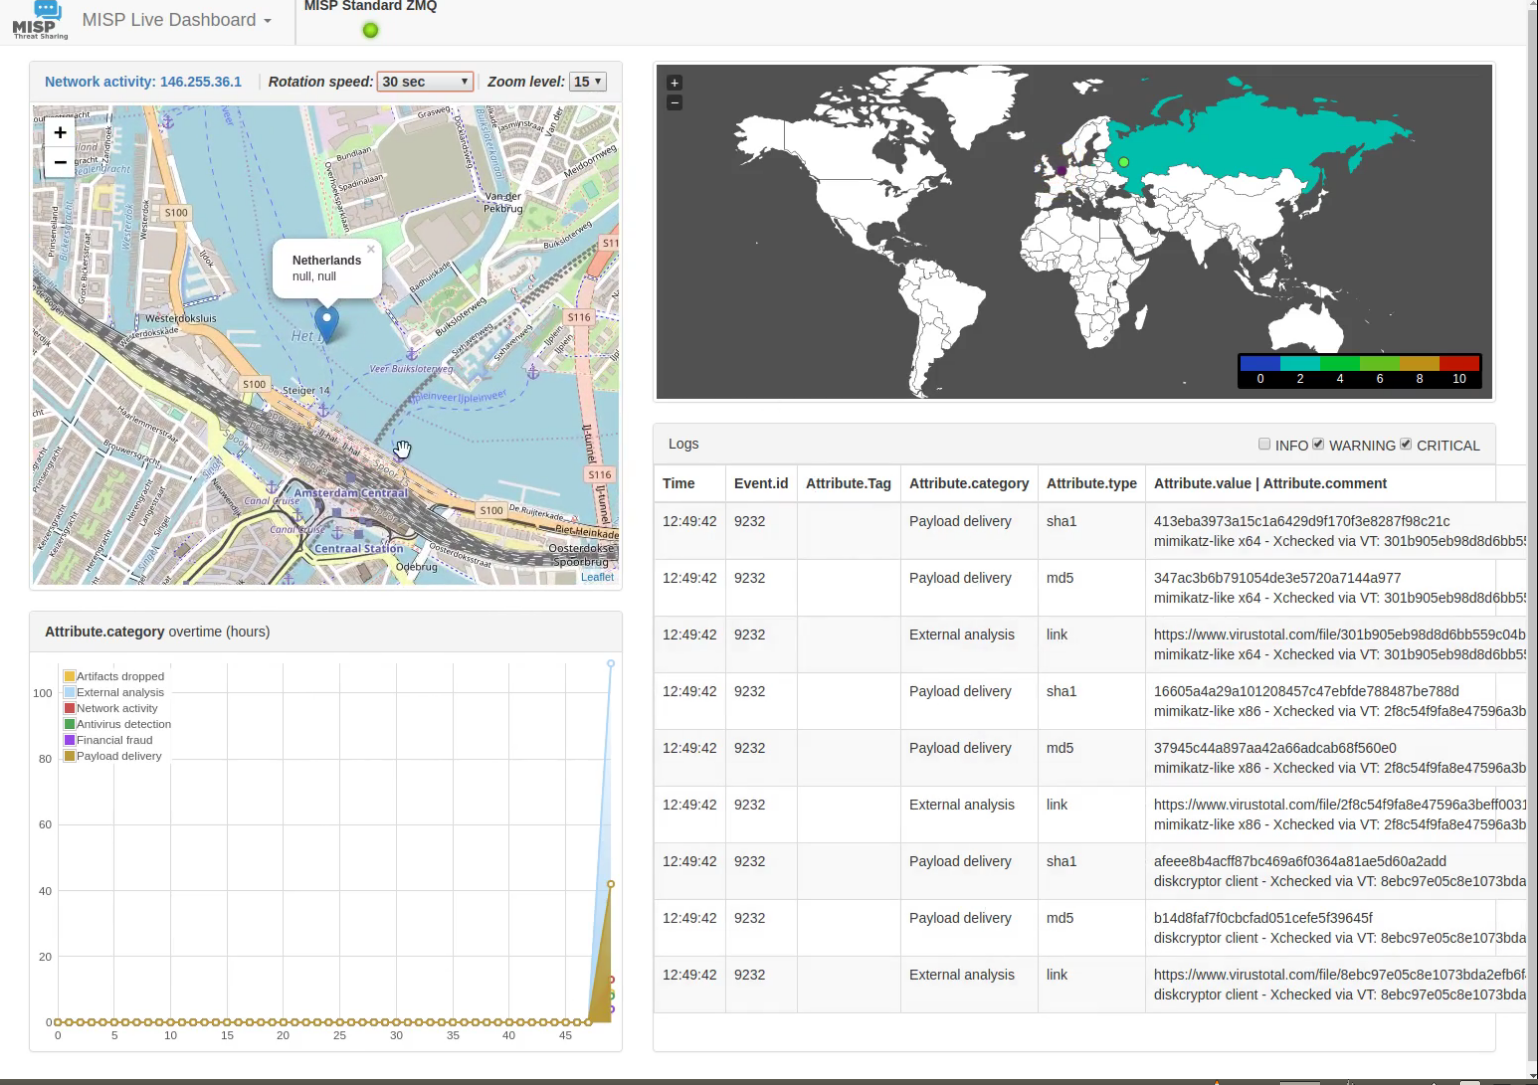
misp-dashboard preview

misp-dashboard

GitHubmisp/misp-dashboard

Una dashboard live per una panoramica in tempo reale delle intelligence sulle minacce provenienti da istanze MISP

osintinformation-gatheringthreat-intelligence
2143 anni fa
latma preview

latma

GitHubsilverfort-open-source/latma

Raccoglie e analizza i log di autenticazione di AD e Azure AD per rilevare attacchi di lateral movement utilizzando il rilevamento anomalie basato su…


lateral-movementinformation-gatheringpenetration-testing+5
803 anni fa
Precedente1…767778…97Successivo




