
 #1

 kenbuckler/ws_ftp-cve-2023-40044
Tiene traccia dell'impatto di WS_FTP CVE-2023-40044 con organizzazioni colpite, domini e analisi del metodo header. Include un ticker di notizie per…
 embee-research/agenttesla-config-extractor
Estrattore di configurazione per AgentTesla - Variante Discord/Telegram
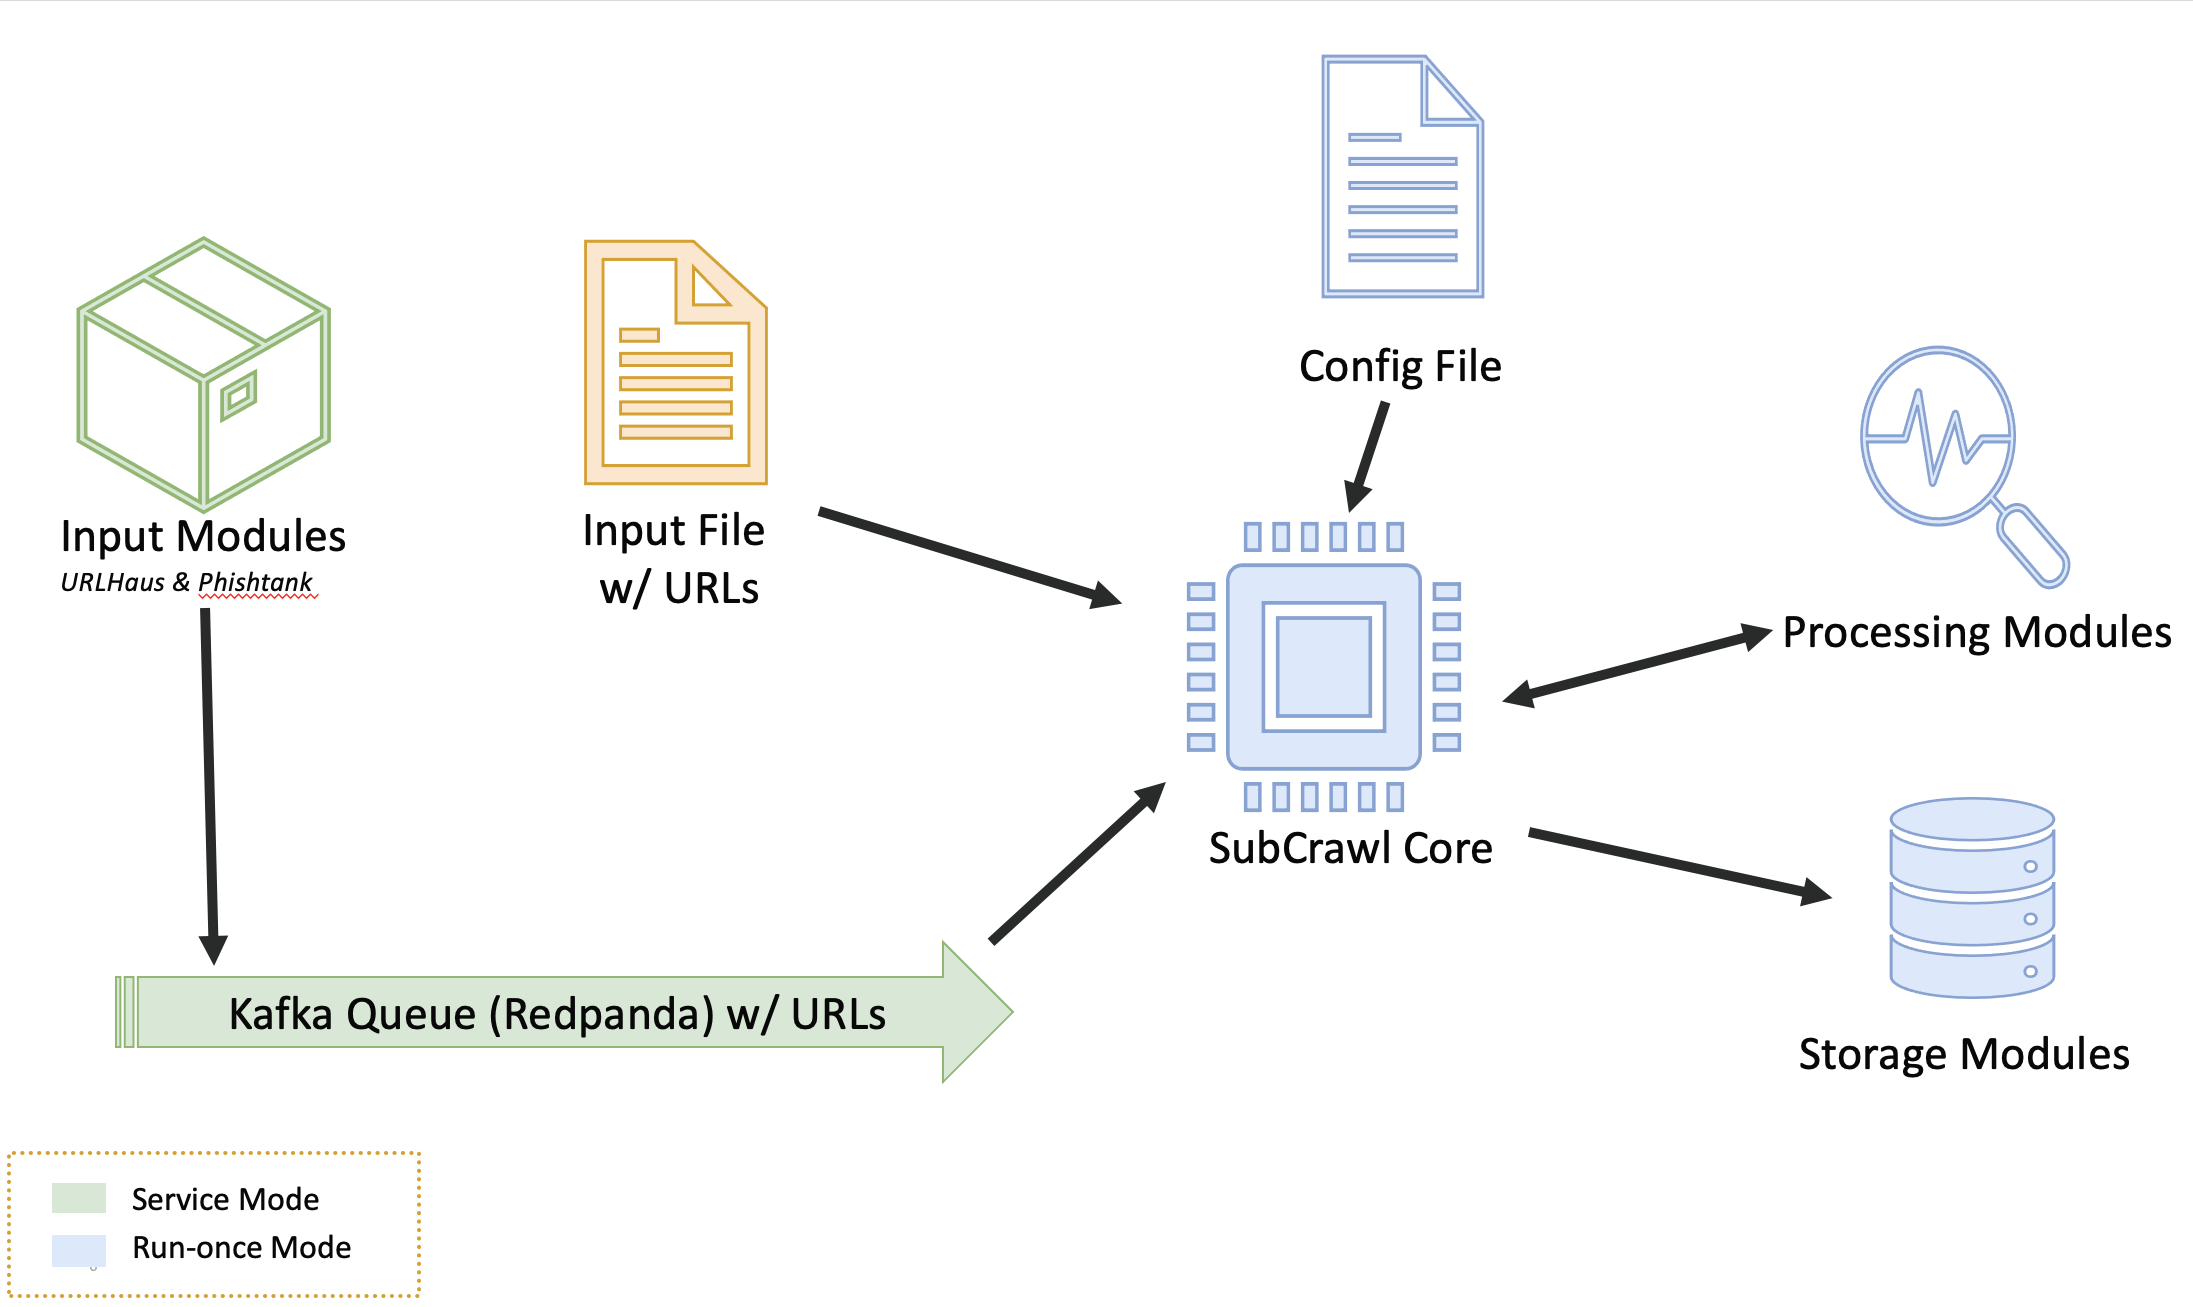 hpthreatresearch/subcrawl
Modular framework for discovering and analyzing open directories on the web. Crawls URLs, extracts content, applies YARA/ClamAV scanning, and outputs…
 otrf/security-datasets
Riproduzione di eventi di sicurezza
 ion-storm/sysmon-config
Configurazione avanzata di Sysmon ATT&CK che si concentra sul rilevamento della maggior parte delle tecniche per fonte di dati in MITRE ATT&CK,…

 embee-research/asyncrat-venom-dcrat-config-extractor
Estrattore di configurazione per Asyncrat/Dcrat/VenomRat
 corelight/c2-detection-manjusaka
Rilevamento del framework C2 Manjusaka
 vc0rexor/quick-analysis
Fornisce un triage rapido e una sintesi dei campioni di malware e degli indicatori di minaccia, evidenziando i dettagli comportamentali e contestuali…
 mandiant/citrix-ioc-scanner-cve-2023-3519
Scanner basato su Bash per il rilevamento di indicatori di compromissione derivanti dallo sfruttamento di CVE-2023-3519 su appliance Citrix ADC, con…
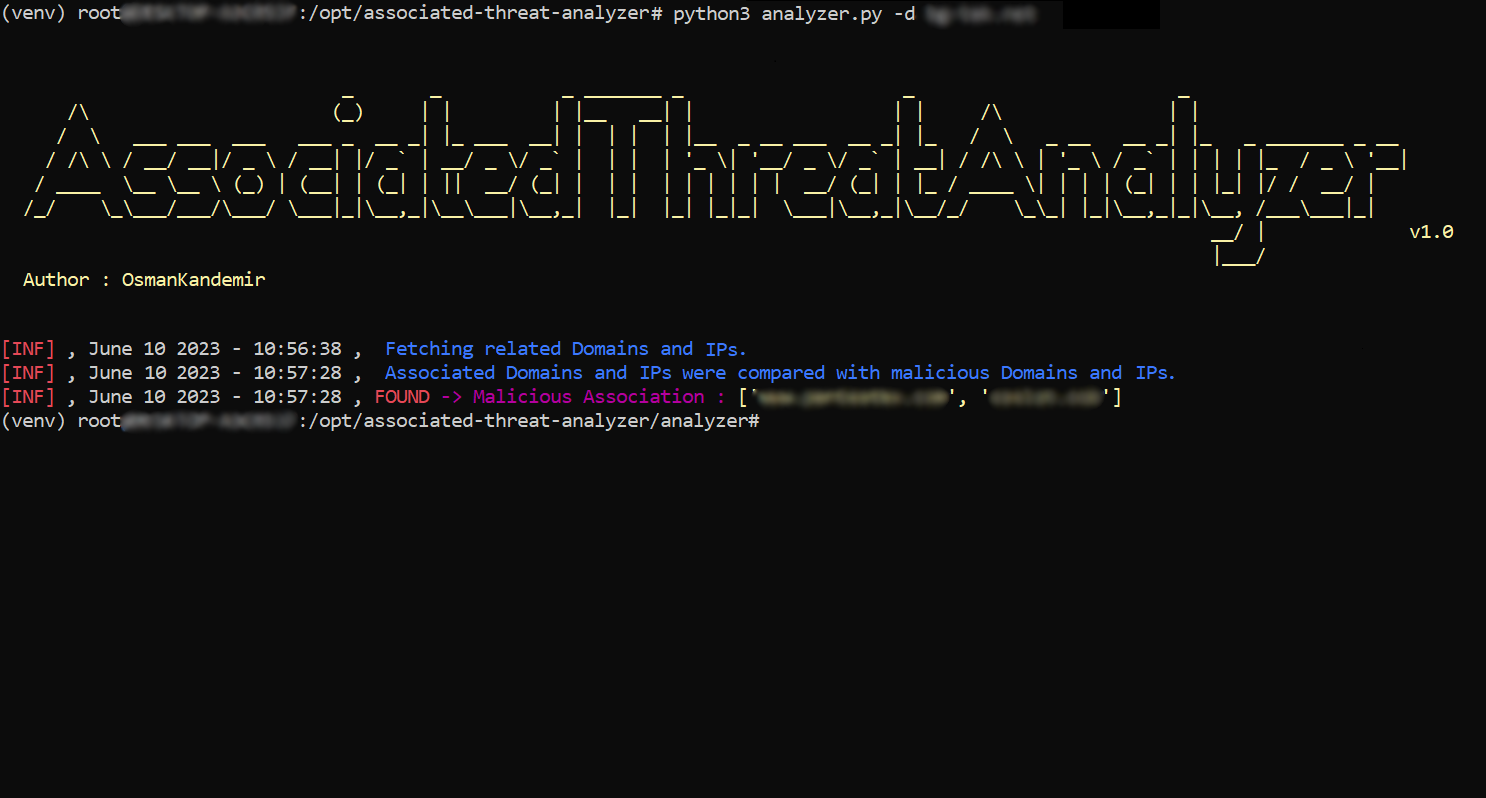 osmankandemir/associated-threat-analyzer
Rileva indirizzi IPv4 e nomi di dominio dannosi associati a un'applicazione web confrontandoli con liste locali di intelligence sulle minacce di…
 pascalasch/cve-2023-38831-kql
Caccia KQL per WinRAR CVE-2023-38831
 letsdefend/awesome-soc-analyst
Risorse utili per SOC Analyst e candidati SOC Analyst.

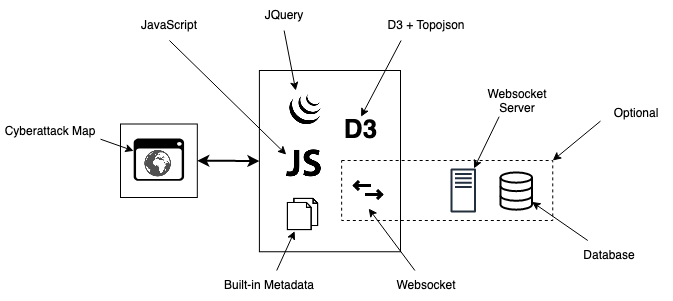 qeeqbox/raven
Mappa avanzata delle minacce informatiche (Semplificata, personalizzabile, reattiva e ottimizzata)
 qeeqbox/chameleon
19 Honeypot personalizzabili per il monitoraggio del traffico di rete, delle attività dei bot e delle credenziali username\password (DNS, HTTP Proxy,…
 edoardogerosa/pockint
Un coltellino svizzero OSINT portatile per professionisti DFIR/OSINT 🕵️ 🕵️ 🕵️








