
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 zam89/cve-2024-3400-pot
Honeypot semplice per la vulnerabilità di iniezione di comandi CVE-2024-3400 Palo Alto PAN-OS
 kirkdjohnson/wireshark
Ho scaricato un file di packet capture (.pcapng) da malware-traffic-analysis.net che era un esempio di un tentativo di attacco a un webserver tramite…
 sysflow-telemetry/sysflow
Pipeline di telemetria di sistema nativa per il cloud che raccoglie, elabora ed esporta eventi di chiamate di sistema in un formato compatto…
 corelight/hassh
Rileva le impronte digitali di client e server SSH.
 jonny-jhnson/telemetrysource
Riferimento che mappa gli eventi di telemetria di Windows—Sysmon, Security Auditing e Threat Intelligence ETW—alle funzioni API sottostanti, aiutando…
 stuub/cve-2024-31848-poc
PoC per lo sfruttamento di CVE-2024-31848/49/50/51 - Attraversamento del percorso file
 kube-tarian/tarian
Agente di sicurezza runtime basato su eBPF per Kubernetes che rileva processi sconosciuti e modifiche ai file, applica vincoli pre-registrati e…
 batchmcnulty/malbait
Semplice honeypot TCP/UDP implementato in Perl
 murrayr0123/cve-2024-3400-compromise-checker
Uno script bash semplice per verificare la presenza di prove di compromissione relative a CVE-2024-3400
 fundacio-i2cat/infohound
InfoHound è un OSINT per estrarre una grande quantità di dati dato un nome di dominio web.
 jstrosch/subparse
Framework modulare per la raccolta e la correlazione di artefatti di analisi malware
 przemoc/xz-backdoor-links
apocalypxze: xz backdoor (2024) AKA CVE-2024-3094 link correlati
 swaybs/cve-2024-3400
Script Python per verificare la presenza di tentativi di exploit CVE-2024-3400 sui firewall Palo Alto.
 hahasagined/cve-2024-3400
Lista dinamica esterna (EDL) degli indirizzi IP che sfruttano attivamente CVE-2024-3400, da utilizzare nelle blocklist di firewall e SIEM per…
 cloudflare/mitmengine
Uno strumento di rilevamento MITM (monster-in-the-middle). Utilizzato per costruire MALCOLM:
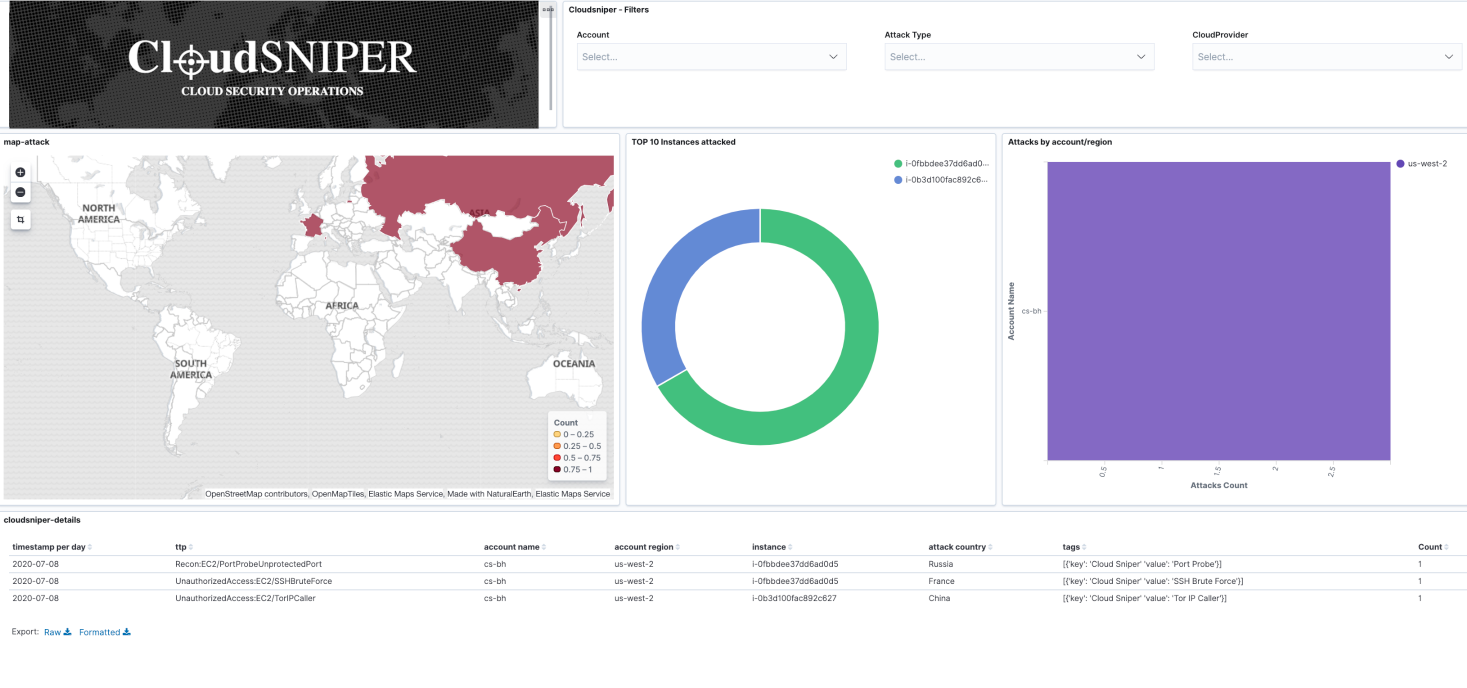 cloud-sniper/cloud-sniper
Piattaforma di rilevamento-come-codice che automatizza la risposta agli incidenti di sicurezza cloud correlando artefatti, analizzando IOCs e…
 qeeqbox/analyzer
Analizza, estrai e visualizza caratteristiche, artefatti e IoC di file e dump di memoria (binari Windows, Linux, Android, iPhone, Blackberry, macOS,…
 fevar54/detectar-backdoor-en-liblzma-de-xz-utils-cve-2024-3094-
Regola YARA per rilevare il backdoor di liblzma in XZ Utils 5.6.0/5.6.1 (CVE-2024-3094).







