
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 akamai/akamai-security-research
Questo repository include codice e IoC che sono il prodotto della ricerca svolta nei vari team di ricerca sulla sicurezza di Akamai.
 stamusnetworks/scirius
Interfaccia web per la gestione delle regole Suricata, caccia alle minacce e ottimizzazione delle regole con aggregazione di feed da più fonti,…
 thomaspatzke/log4pot
Un honeypot per la vulnerabilità Log4Shell (CVE-2021-44228).
 jeromesegura/ekfiddle
Il tuo coltellino svizzero per analizzare il traffico web dannoso basato sul popolare debugger web Fiddler.
 farghlymal/config-extractors
Estrae e decripta i dati di configurazione del malware da campioni catturati, automatizzando la scoperta degli endpoint C2, l'estrazione delle…
 thezdi/presentations
Raccolta di presentazioni, whitepaper e pubblicazioni di ricerca sulle vulnerabilità della conferenza Zero Day Initiative, che coprono tecniche di…
 v1d1an/s1em
Questo progetto è un SIEM con SIRP e Threat Intel, tutto in uno.
 tadash10/detailed-analysis-and-mitigation-strategies-for-cve-2024-38124-and-cve-2024-43468
Analisi approfondita e strategie di mitigazione per CVE-2024-38124 (Windows Netlogon) e CVE-2024-43468 (Microsoft Configuration Manager), inclusi…
 digitalmethodsinitiative/dmi-tcat
Digital Methods Initiative - Set di strumenti per l'acquisizione e l'analisi di Twitter
 joesecurity/sigma-rules
Regole Sigma di Joe Security
 corelight/icanntld
Script Zeek che utilizza l'elenco ufficiale dei Top-Level Domain (TLD) ICANN con l'Input Framework per estrarre le informazioni rilevanti da una…
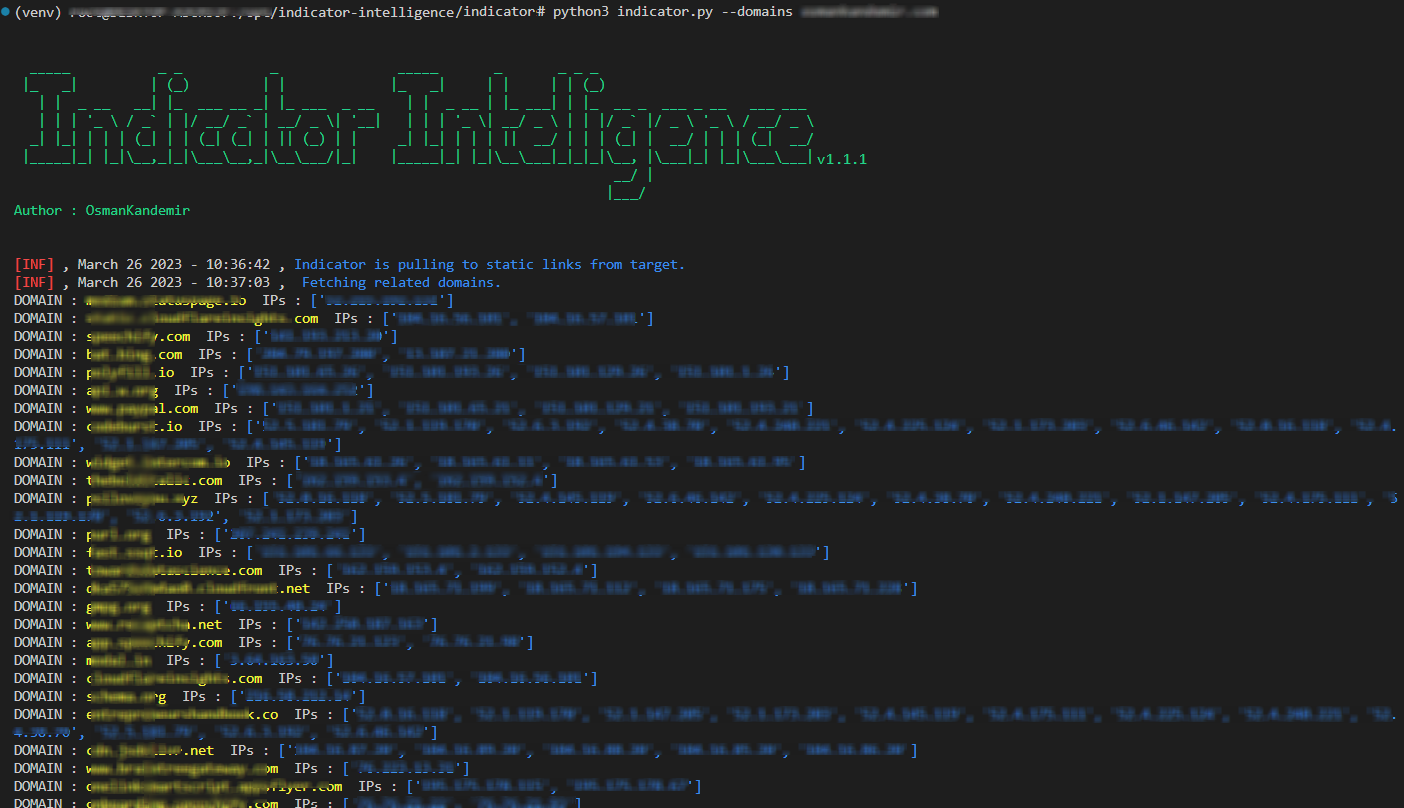 osmankandemir/indicator-intelligence
Raccoglie file statici dai domini target per scoprire domini correlati e indirizzi IPv4 per intelligence sulle minacce e arricchimento IOC.
 vulncheck-oss/fetch-broker-conf
Un exploit in Go per il recupero della configurazione del broker RocketMQ al fine di scoprire indicatori di compromissione per CVE-2023-33246
 corelight/zeek-cve-enrichment
Script Zeek e utility Python per arricchire i log di monitoraggio della sicurezza di rete con identificatori CVE, al fine di migliorare la threat…
 corelight/cve-2021-31166
Regole di rilevamento (Suricata + Zeek) per la vulnerabilità CVE-2021-31166 dello stack di protocollo HTTP, che forniscono avvisi a livello di rete…
 corelight/cve-2022-21907
Pacchetto Zeek per rilevare tentativi di exploit HTTP CVE-2022-21907 analizzando le catture di pacchetti per richieste malformate e attivando avvisi.
 corelight/elasticsearch_rules
Versione Elastic delle regole di SOC Prime Watcher
 executemalware/malware-iocs
Raccolta curata di indicatori di compromissione estratti da indagini su malware reali, inclusi hash, domini e IP per il rilevamento e la caccia alle…







