
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 securityriskadvisors/vectr
Traccia le attività di test dei team red e blue per misurare le capacità di rilevamento e prevenzione attraverso scenari di attacco, con gestione…
 pandare9x/malware
IOC e note relative al malware
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services

 itzmeshervin/siem-dashboard
Un dashboard SIEM (Security Information and Event Management) leggero e in tempo reale costruito con Streamlit. Raccoglie i log di sistema, rileva…
 ikram124/cve-2024-3094-analysis
Progetto di analisi della sicurezza: analisi delle CVE del mondo reale
 corelight/zeek-endpoint-enrichment-conn
Arricchisci il conn.log con dati EDR
 atlas-ghostshell/cve-2025-27558_patching
Correzione della vulnerabilità CVE-2025-27558 che aveva colpito la mia immagine linux.
 24owais/threat-intel-cve-2024-3094
Report di threat intelligence che analizza la vulnerabilità backdoor di xz-utils (CVE-2024-3094)
 pbssubhash/h0neytr4p
Honeypot facile da configurare per il Blue Team
 thecyberfairy/cve-lfi-lab
Un laboratorio pratico che indaga su CVE-2025-39507 dal punto di vista di un analista SOC di livello 1. Include revisione dei log in Microsoft…
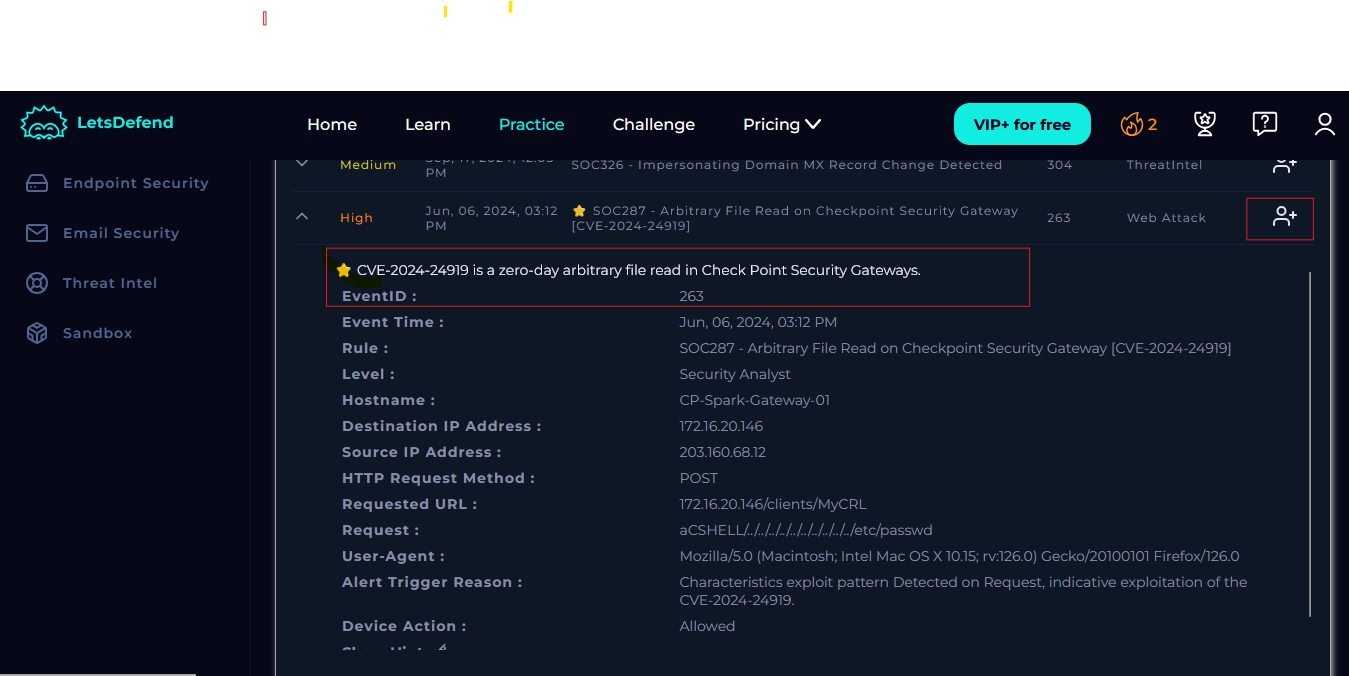 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Passo-passo per la risposta agli incidenti SOC per la lettura arbitraria di file CVE-2024-24919 sui gateway Check Point, che copre rilevamento,…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Guida passo-passo per analisti SOC per indagare e correggere CVE-2024-3400 (iniezione di comandi in PAN-OS). Copre rilevamento, analisi dei log,…
 onapsis/onapsis_cve-2025-31324_scanner_tools
Scanner basato su Python per CVE-2025-31324 che identifica istanze vulnerabili di SAP NetWeaver Visual Composer e rileva indicatori di compromissione…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 e CVE-2025-42999 strumento di valutazione delle vulnerabilità e delle compromissioni
 strangerealintel/eternalliberty
Repository curato di alias degli attori delle minacce e schemi di denominazione utilizzati dai principali vendor di threat intelligence, che consente…
 codextf2/cobaltstrike-sleepmask-yara
Solo un repository git per la regola di rilevamento sleepmask che ho trovato in https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-…
 yjesus/rclocals
Analizzatore di avvio di Linux
 shadowguardai/ti-a-ti-cveexploitchecker
Determina se sono disponibili exploit pubblici per una determinata CVE. Utilizza API come exploit-db o NVD per ide







