
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 xakepnz/enterpriseattack
Un modulo Python leggero per interagire con il dataset Enterprise di [MITRE ATT&CK®](https://attack.mitre.org/). Costruito per la velocità con…

 permiso-io-tools/cloudgrappler
Query detezioni cloud ad alta fedeltà per attori di minaccia noti su AWS, Azure e GCP utilizzando log CloudTrail e regole personalizzate di threat…
 mouna23/osint-with-llm
È un PoC di ricognizione OSINT basato su LLM locali (Ollama). Puoi fornirgli un'email, un dominio o un IP e, automaticamente, esegue più tipi di…
 inquest/python-inquestlabs
Un'interfaccia Pythonic e uno strumento da riga di comando per interagire con l'API InQuest Labs.
 mouna23/ai-driven-mitre-attack
Questo repository mostra una pipeline di machine learning per rilevare le tecniche MITRE ATT&CK dai log e arricchire l'output utilizzando un LLM…
 mrk336/kernel-chaos-weaponizing-cve-2025-62215-for-system-privilege-escalation
Analisi pratica di CVE-2025-62215, una race condition del kernel Windows sfruttata in attacchi reali. Illustra l'escalation dei privilegi a SYSTEM,…
 yogeshojha/rengine
reNgine è un framework di ricognizione automatizzato per applicazioni web, focalizzato su un processo di ricognizione altamente configurabile e…
 karib0u/kernagent
Agente AI headless per reverse engineering deterministico.
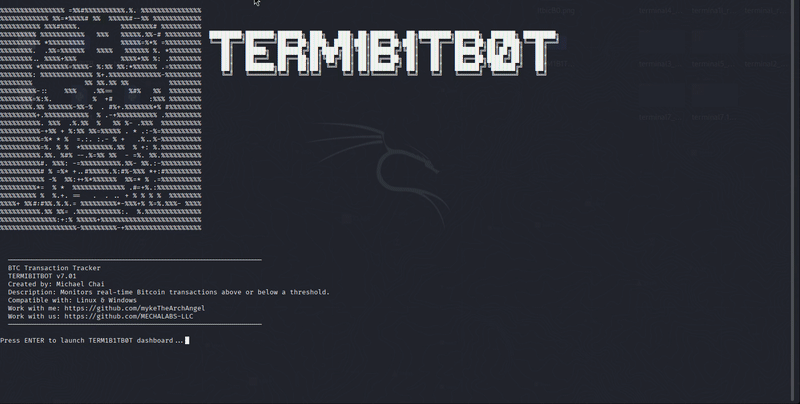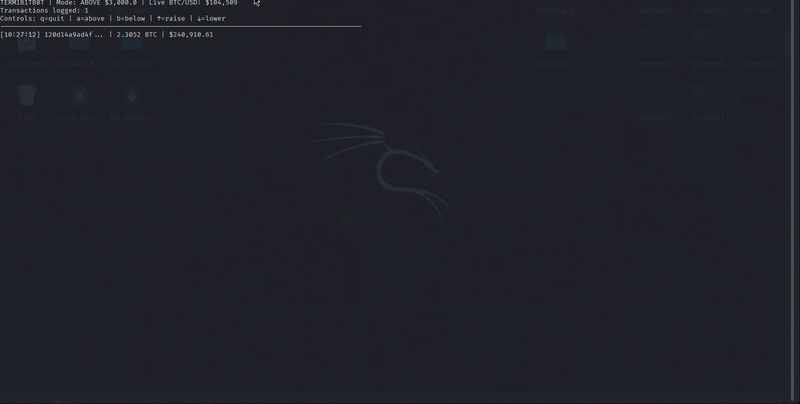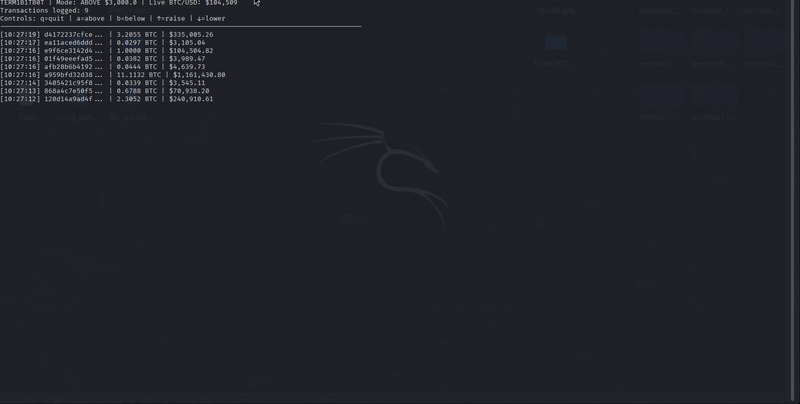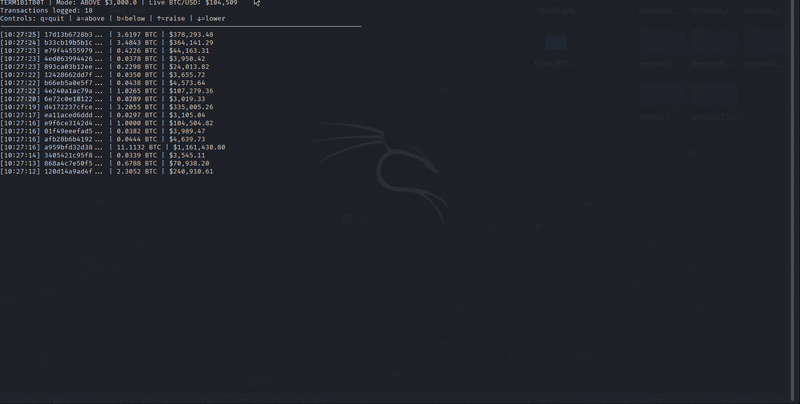 mykethearchangel/term1b1tb0t
Uno strumento da terminale che monitora le transazioni Bitcoin in tempo reale sopra o sotto una soglia specificata.
 unkl4b/gitminer3
Strumento per l'estrazione avanzata di contenuti su GitHub
 aquasecurity/vexhub-crawler
Raccogli documenti VEX e aggiorna VEX Hub
 patricnilackshan/samsung-cve-2025-21042
CVE-2025-21042
 qbitseclabs/brintelcollector
Cyber Threat Intelligence (CTI) utilizzando fonti e indicatori di minacce nazionali, o anche globali, ma con evidenze o indicatori nazionali del…
 hnsecurity/vulns
Advisory di HN Security.
 firetemple/blackash-cve-2017-0144
CVE-2017-0144
 prodaft/malware-ioc
Questo repository contiene gli indicatori di compromissione (IOCs) delle nostre varie indagini.
 owasp/osib
Knowledge base centralizzata basata su YAML che collega MITRE CWE, OWASP Top10, ASVS e altri standard di sicurezza con riferimenti versionati.…
 artur-augustyniak/class_struggle
Rilevamento di anomalie basato su autoencoder per identificare domini di phishing utilizzando i dati della lista di avvisi di CERT Polska, con…







