

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Threat Intelligence — Pagina 54 | Kitploit
Categorie

Threat Intelligence

Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
MISP preview#1

MISP

GitHubmisp/misp
6.5k1 giorno fa
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k5h 17m fa
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 mesi fa
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k1 giorno fa
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k1 giorno fa
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72415 giorni fa
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k2 giorni fa
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k3 giorni fa
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10 mesi fa
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k20h 12m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1735 risultati
CVE-2025-60787-Detection-motionEye-RCE-via-Config-Injection preview

CVE-2025-60787-Detection-motionEye-RCE-via-Config-Injection

GitHubgarethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection

Regole di rilevamento e firme YARA/KQL per CVE-2025-60787, una RCE non autenticata in motionEye tramite iniezione di configurazione, con monitoraggio…

ioc-managementcontainer-securityvulnerability-analysis+5
8 mesi fa
ThreatHunting-JupyterNotebooks preview

ThreatHunting-JupyterNotebooks

GitHubbripwn/threathunting-jupyternotebooks

Una raccolta di notebook Jupyter per threat hunting e detection engineering che accompagnano il canale YouTube Weekly Purple Team. Ogni notebook…


threat-intelligenceeducationcurated-resources+2
178 mesi fa
dod-blue-team-network-lab preview

dod-blue-team-network-lab

GitLabarisharazakhan-cpu/dod-blue-team-network-lab

Laboratorio di sicurezza difensiva ad alta fedeltà che simula una rete aziendale allineata al DoD con Active Directory, segmentazione VLAN, hardening…

defensive-toolsconfiguration-auditingnetwork-security+6
8 mesi fa
trust-my-agent-ai preview

trust-my-agent-ai

GitHubanecdotes-yair/trust-my-agent-ai

Guardia del corpo per la sicurezza e la conformità degli agenti OpenClaw

defensive-toolsconfiguration-auditingsecret-detection+4
78 mesi fa
studio preview

studio

GitHubshipsecai/studio

Automazione dei workflow per i team di sicurezza
penetration-testing-frameworksreconnaissancevulnerability-scanners+7
3518 mesi fa
ail-typo-website preview

ail-typo-website

GitHubtyposquatter/ail-typo-website

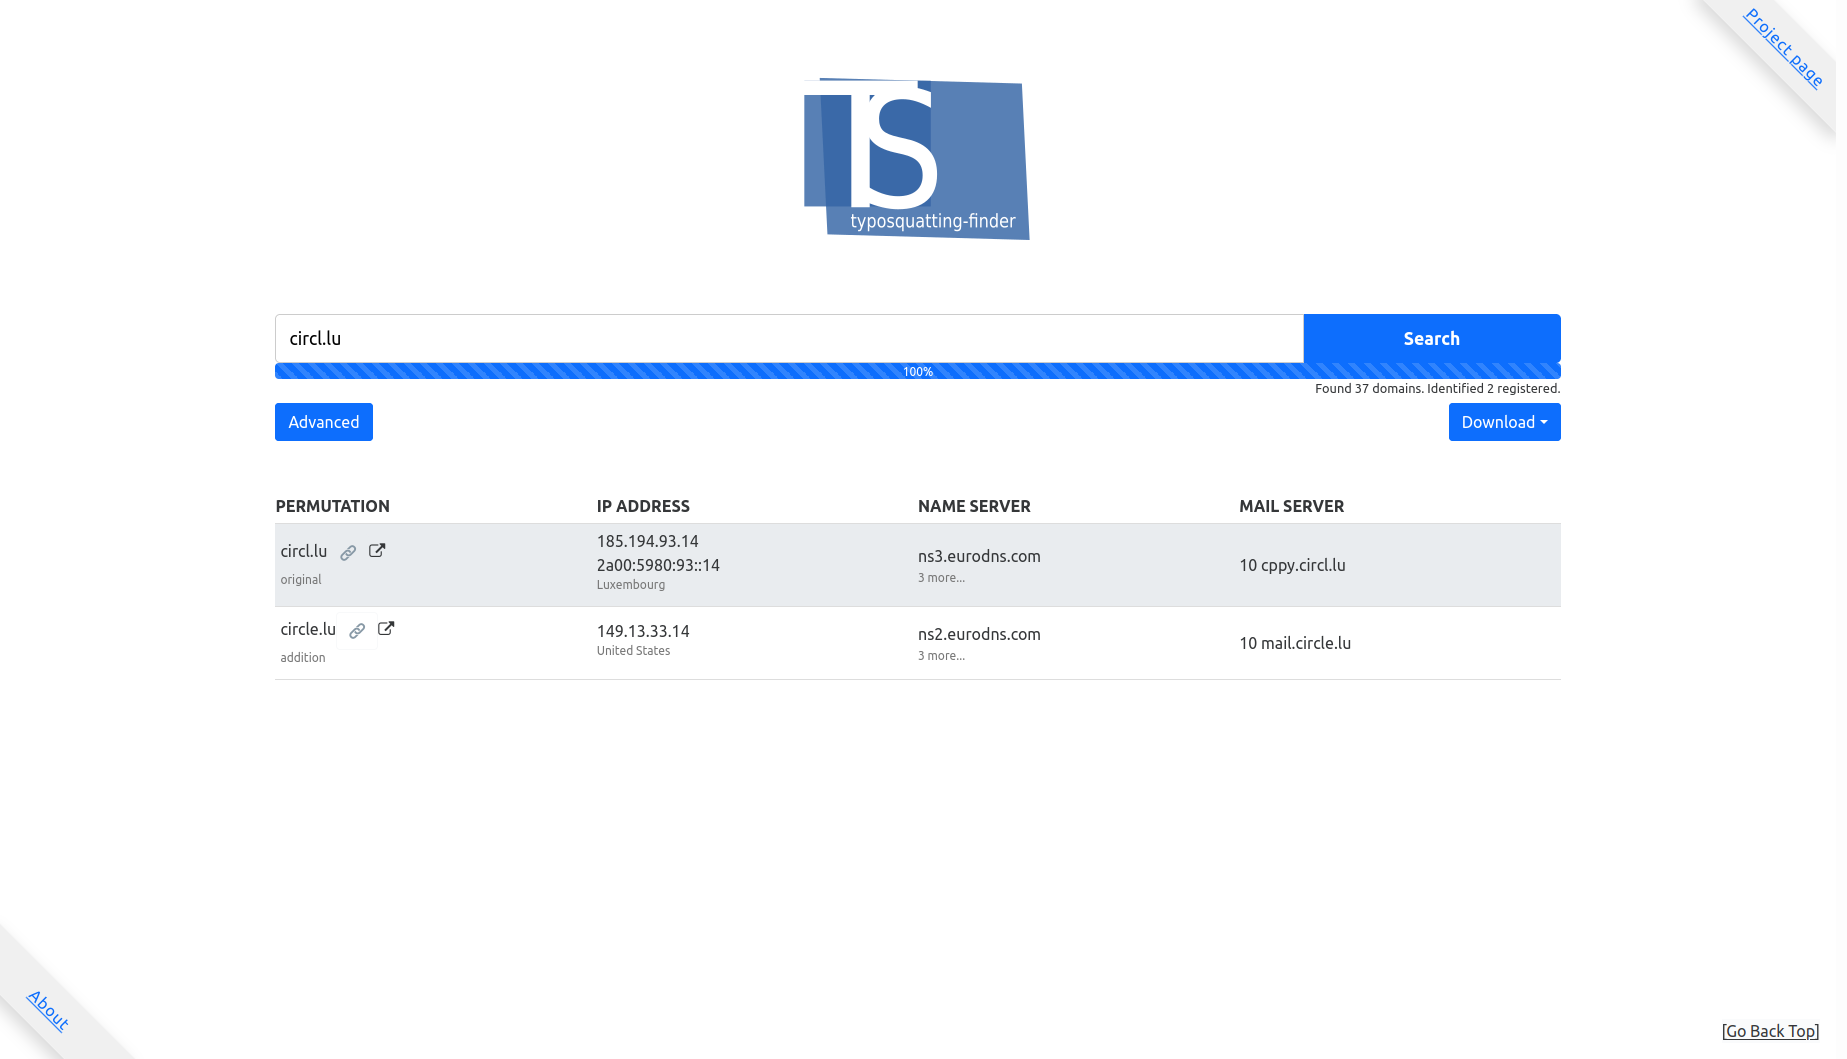
Sito web per la libreria ail-typo-squatting

osintinformation-gatheringphishing+2
748 mesi fa
LockBit-Ransomware-Analysis preview

LockBit-Ransomware-Analysis

GitHubvignesh-hp/lockbit-ransomware-analysis

Caso di studio di threat intelligence e incident response sul ransomware LockBit che sfrutta CVE-2023-4966 (Citrix Bleed).

ioc-managementprivilege-escalationvulnerability-analysis+8
8 mesi fa
PatchaPalooza preview

PatchaPalooza

GitHubxaitax/patchapalooza

Uno strumento completo che fornisce un'analisi approfondita degli aggiornamenti di sicurezza mensili di Microsoft.

vulnerability-analysisthreat-intelligence
2248 mesi fa
TTPRunner preview

TTPRunner

GitHubantonlovesdnb/ttprunner

Esegui TTPs, con AI!

penetration-testing-frameworksexploit-frameworksvulnerability-analysis+7
1409 mesi fa
anticipator preview

anticipator

GitHubcalusdotai/anticipator

Anticipator è una piattaforma open-source di rilevamento delle minacce per sistemi AI multi-agente.

static-analysisdynamic-analysis-sandboxingcode-analysis+6
9 mesi fa
ransomware_map preview

ransomware_map

GitHubcert-orangecyberdefense/ransomware_map

Mappa di tracciamento dei ransomware, del team OCD World Watch

threat-intelligenceincident-responsecurated-resources
4949 mesi fa
maps_scanner preview

maps_scanner

GitHubhackinglz/maps_scanner

Scanner cloud MAPS e parser di risposta per la ricerca su Microsoft Defender.

reconnaissancedynamic-analysis-sandboxingvulnerability-analysis+6
949 mesi fa
Sentinel-GPT preview

Sentinel-GPT

GitHubayush-parab/sentinel-gpt

Pipeline automatizzata di threat hunting che acquisisce log di Azure, utilizza il ragionamento LLM per rilevare attività sospette, valutare il…
cloud-securitythreat-intelligenceeducation+3
9 mesi fa
gopassivedns preview

gopassivedns

GitHubphillipmartin/gopassivedns

Logger DNS passivo basato su rete che cattura e registra le query DNS dal traffico live o da file pcap, producendo output JSON per l'integrazione con…

packet-sniffing-analysisinformation-gatheringnetwork-security+2
1269 mesi fa
openclaw-defender preview

openclaw-defender

GitHubnightfullstar/openclaw-defender

Framework di sicurezza multilivello per ecosistemi di agenti AI. Fornisce audit delle competenze pre-installazione, monitoraggio dell'integrità dei…
defensive-toolsvulnerability-analysiscode-analysis+8
39 mesi fa
Enterprise-Information-Security-Risk-Assessment-Oracle-E-Business-Suite-Case-Study preview

Enterprise-Information-Security-Risk-Assessment-Oracle-E-Business-Suite-Case-Study

GitHubsid-203/enterprise-information-security-risk-assessment-oracle-e-business-suite-case-study

Valutazione del rischio di sicurezza informatica nel mondo reale basata sulla vulnerabilità zero-day di Oracle E-Business Suite (CVE-2025-61882).…

vulnerability-analysisthreat-intelligencepapers-research+3
9 mesi fa
dotnetfile preview

dotnetfile

GitHubpan-unit42/dotnetfile

Libreria Python per il parsing dei metadati CLR/PE negli assembly .NET, che espone stream e impronte hash per supportare l'analisi del malware e il…

static-analysishash-analysisreverse-engineering+4
1199 mesi fa
aws-perimeter preview

aws-perimeter

GitHubthirukguru/aws-perimeter

Uno scanner di sicurezza AWS basato su terminale con oltre 102 controlli di sicurezza su VPC, IAM, S3, CloudTrail, container (ECS/EKS) e rilevamento…


cloud-infrastructure-securityvulnerability-scannerscontainer-security+9
39 mesi fa
Precedente1…535455…97Successivo




