
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 chrislpjones/plex2shell-check
Controllo Linux in sola lettura per lo sfruttamento di Plex2Shell (CVE-2026-96652/-96654/-96655/-96656) e per i payload XMRig/proxy osservati in the…
 rayo0009/cve-2026-35273-oracle-peoplesoft-peopletools-zero-day-
Repository che fa riferimento a CVE-2026-35273, una zero-day in Oracle PeopleSoft PeopleTools, per l'analisi delle vulnerabilità e la ricerca sullo…
 or1un/mosaic
Implementazione sperimentale, attenta alla privacy, di un framework sociologico per l'analisi posizionale multi-piattaforma.
 anasabugaddara-ux/defender-bluehammer-audit
Modulo post di Metasploit difensivo per CVE-2026-33825 (BlueHammer): rilevamento della versione/postura di Defender + caccia alla compromissione.…
 thehive-project/cortex
Cortex: un potente motore di analisi delle osservabili e risposta attiva
 wiz-sec-public/githunt
Demo per Black Hat Europe 2025's The Forensic Trail On GitHub: Caccia all'attività della supply chain
 thalesgroup-cert/watcher
Piattaforma di threat intelligence basata su IA per il monitoraggio automatizzato di CVE/ransomware, sorveglianza dei domini, rilevamento di fughe di…
 toluwanimi7/cyb401-cve-2026-58249-analysis
Analisi scritta di CVE-2026-58249, una corruzione di memoria da integer-underflow non autenticata in SAP NetWeaver e Web Dispatcher ICM che causa…
 emrekybs/osintcase
Uno strumento di mappatura dei casi di indagine OSINT per organizzare entità, relazioni, prove e informazioni.
 raj3shp/malscore
Punteggio di malevolenza per i comandi Linux
 owasp/fiasse
Un framework per l'integrazione della sicurezza delle applicazioni nell'ingegneria del software (FIASSE) basato sul Securable Software Engineering…
 gl-inet/cve-issues
Repository per il monitoraggio e la segnalazione delle Common Vulnerabilities and Exposures (CVE) specifiche per l'hardware e il firmware GL.iNet.
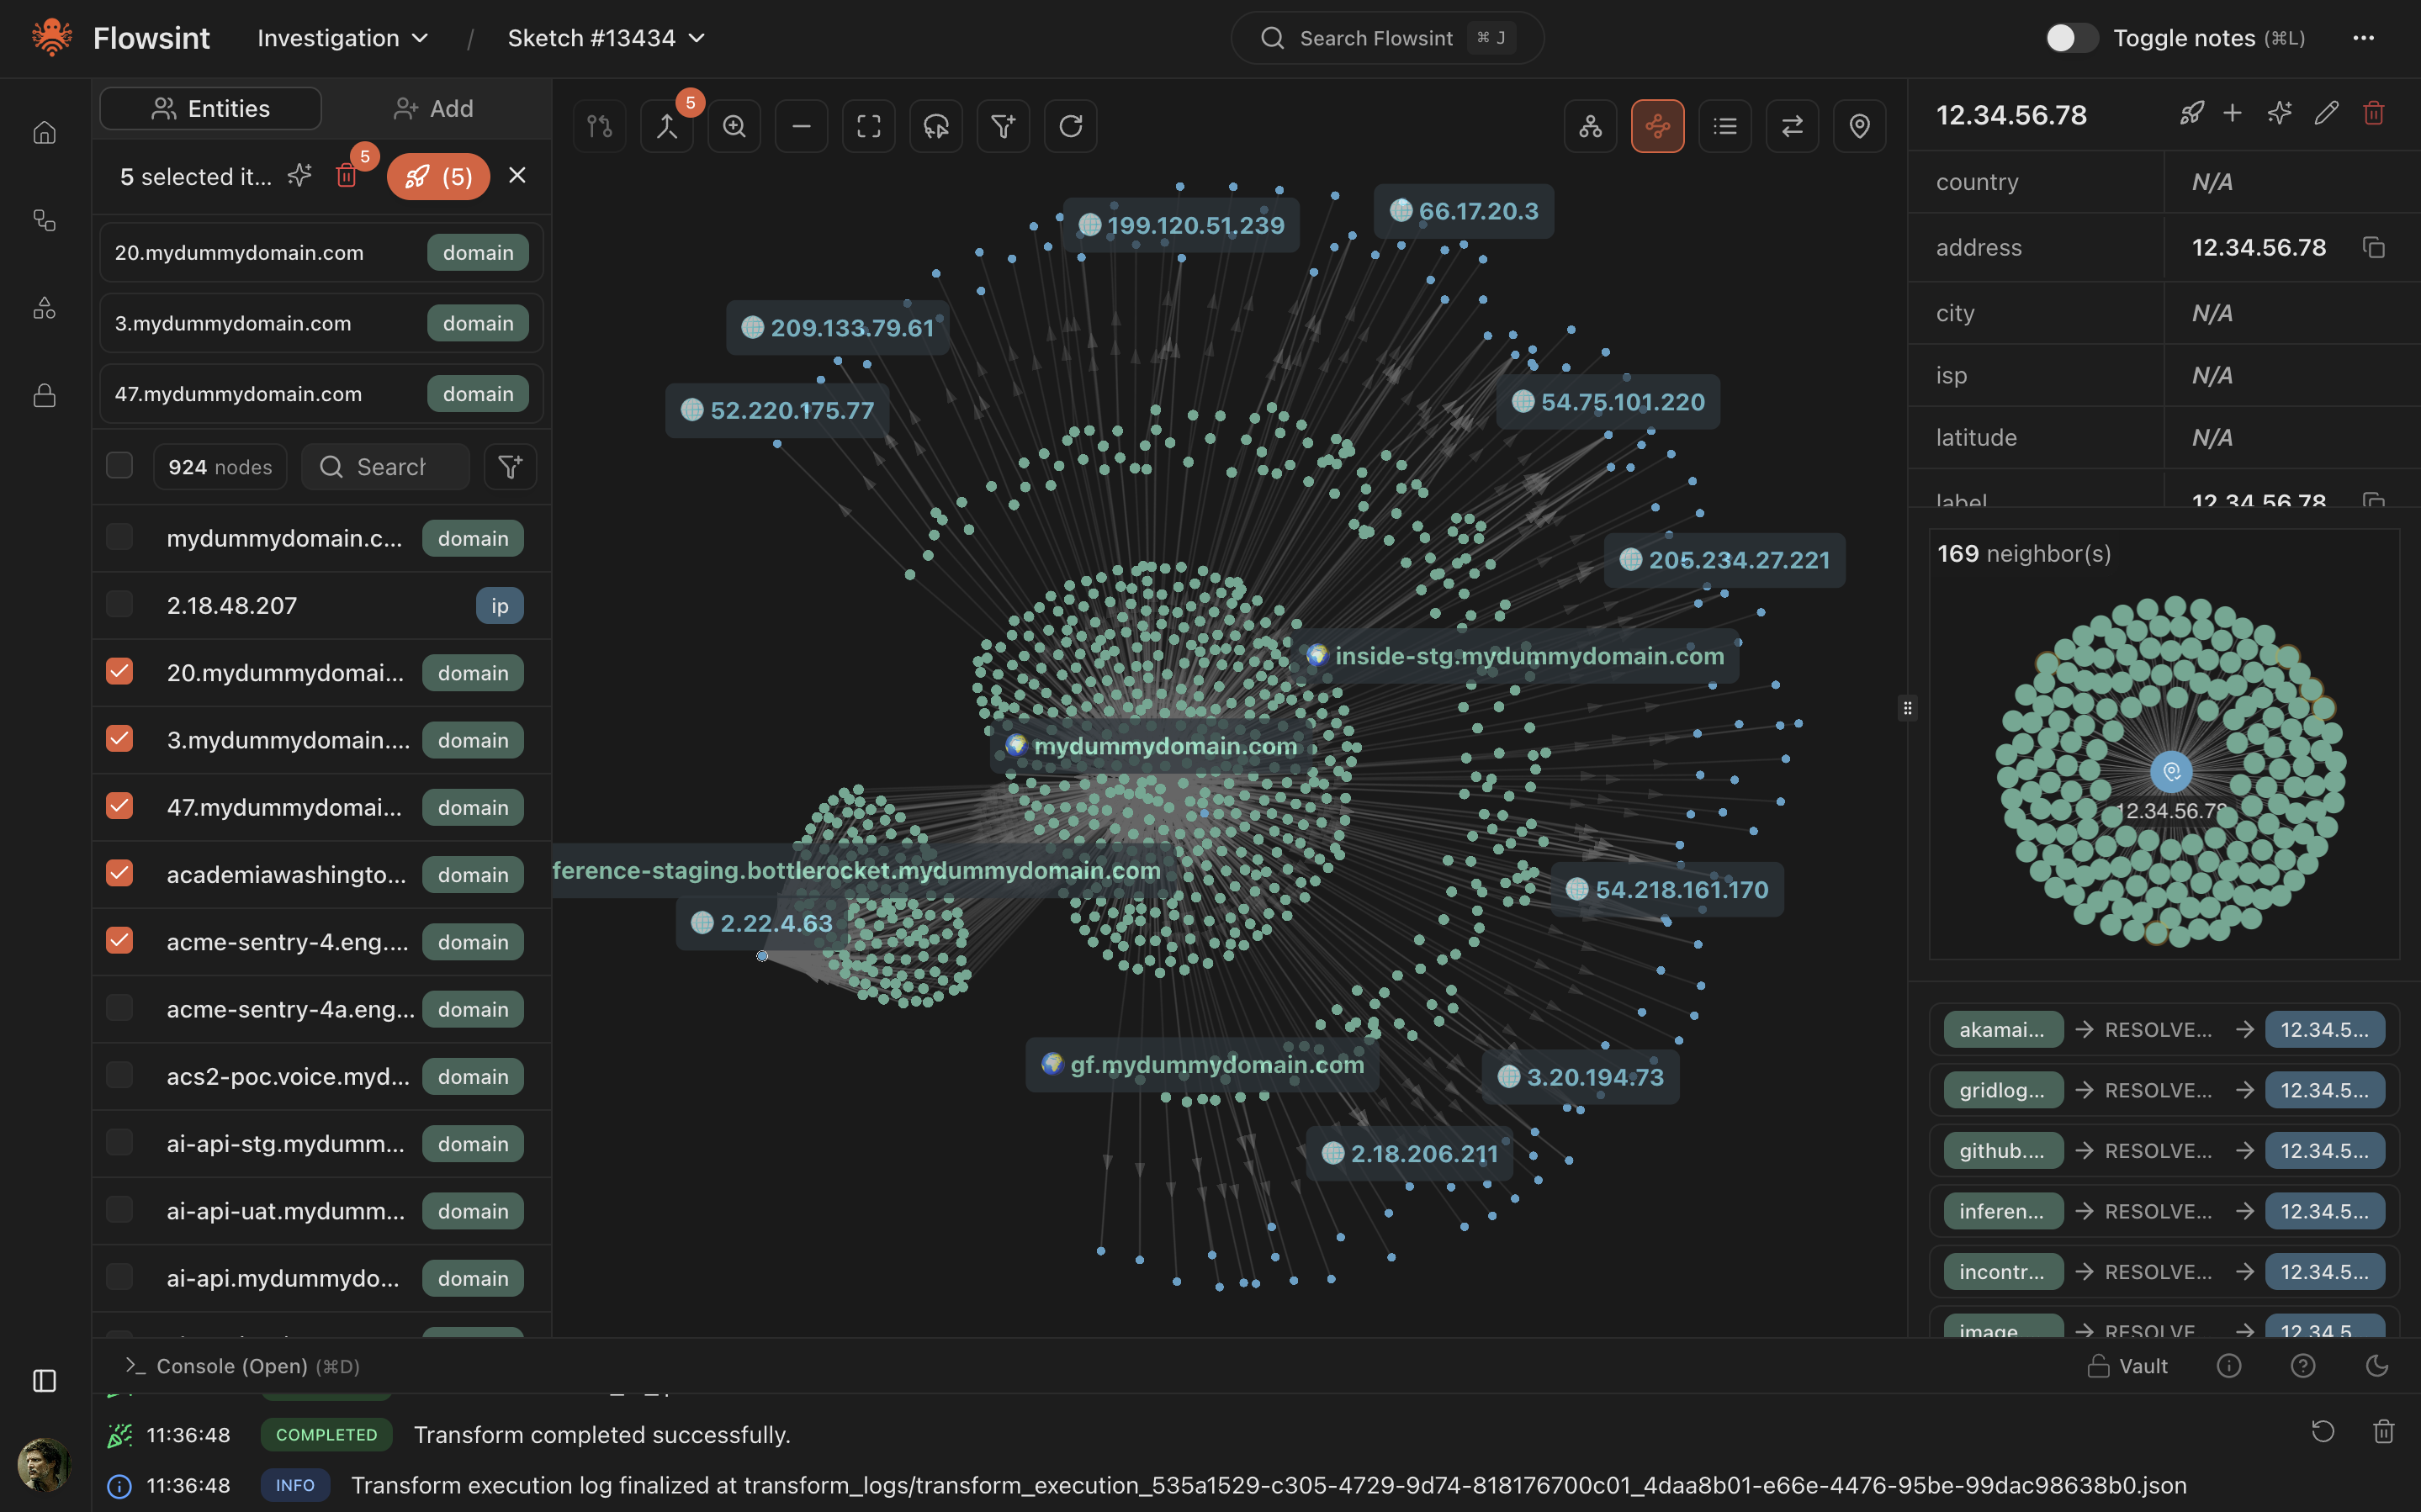 reconurge/flowsint
Una piattaforma moderna per indagini visive, flessibili ed estensibili basate su grafi. Per analisti e investigatori di cybersecurity.
 sonitbahl/sshintel
Self-contained SSH honeypot per catturare le interazioni degli attaccanti e trasformarle in intelligence di sicurezza strutturata.
 bruneaug/dshield-siem
Raccolta log sensore DShield con ELK
 a3igner/plex-codec-cache-implant
Rapporto sull'incidente: un file .so non firmato nella cache dei codec di Plex Media Server esegue un dropper a ogni transcodifica (CVE-2026-96656) —…
 suominen/tunderflow
Sito statico che monitora lo stato delle patch per TUNderflow (CVE-2026-81000), un underflow dell'headroom di ricezione TUN/TAP del kernel Linux che…
 cristianzsh/freki
Piattaforma di analisi malware open-source con analisi statica PE, pattern matching YARA, integrazione con VirusTotal, API REST e deployment Docker…







