

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Threat Intelligence — Pagina 89 | Kitploit
Categorie

Threat Intelligence

Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
MISP preview#1

MISP

GitHubmisp/misp
6.5k1 giorno fa
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k1h 19m fa
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 mesi fa
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k1 giorno fa
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k22h 33m fa
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72414 giorni fa
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k2 giorni fa
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k3 giorni fa
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10 mesi fa
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k16h 14m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1733 risultati
PatchaPalooza preview

PatchaPalooza

GitHubxaitax/patchapalooza

Uno strumento completo che fornisce un'analisi approfondita degli aggiornamenti di sicurezza mensili di Microsoft.

vulnerability-analysisthreat-intelligence
2248 mesi fa
Douglas-042 preview

Douglas-042

GitHubemrekybs/douglas-042

Esegue il triage di una macchina Windows sospetta in pochi minuti. Raccoglie processi, servizi, autoruns, log degli eventi e artefatti forensi,…

forensicsinformation-gatheringthreat-intelligence+1
442 mesi fa
metahub preview

metahub

GitHubgabrielsoltz/metahub

Strumento automatizzato per l'arricchimento dei risultati di sicurezza e la valutazione dell'impatto per AWS. Arricchisce i dati sulle vulnerabilità…

vulnerability-scannersvulnerability-analysisconfiguration-auditing+3
1778 mesi fa
HASH preview

HASH

GitHubdatadog/hash

Framework honeypot a bassa interazione configurabile tramite YAML per il dispiegamento di server di inganno basati su HTTP/HTTPS, con honeytrap…
defensive-toolsweb-securitynetwork-security+1
14217 giorni fa
edge preview

edge

GitHubiknowjason/edge

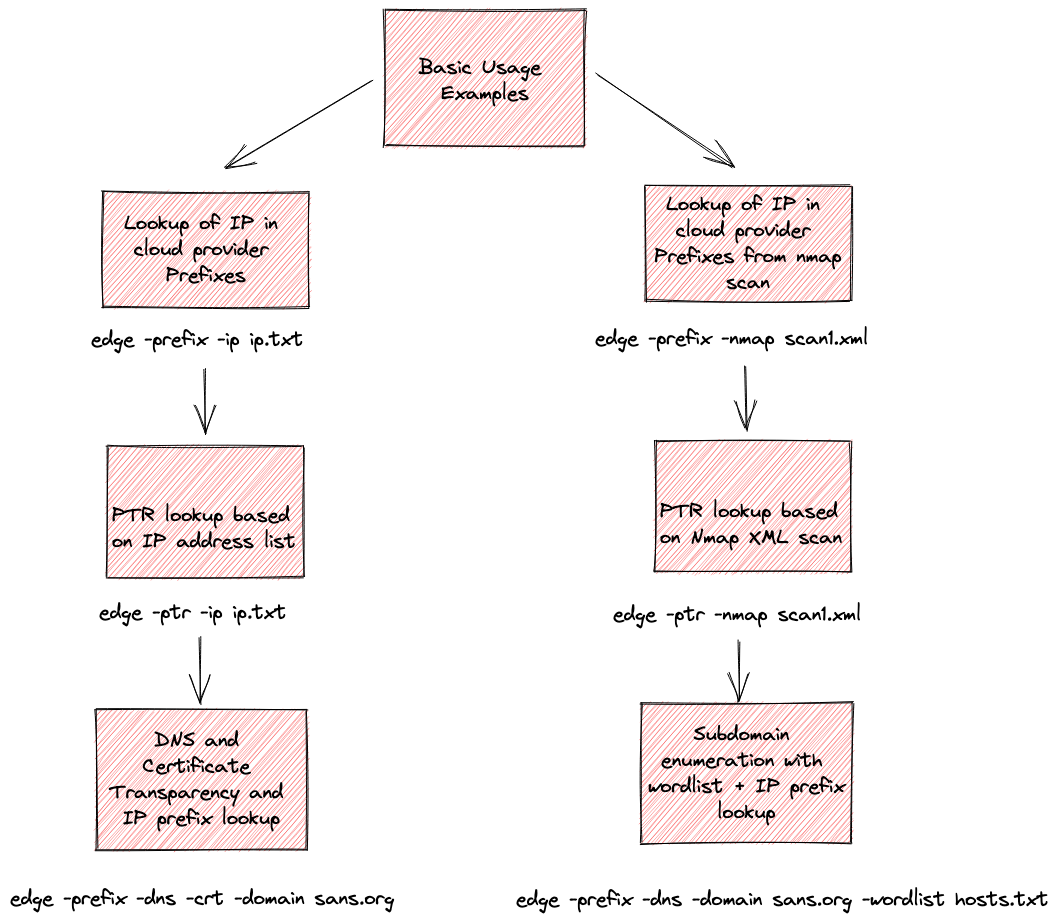
Whois per il Cloud: Strumento di ricognizione per l'attribuzione dei provider cloud. Supporta AWS, Azure, Google, Cloudflare e Digital Ocean.

osintreconnaissancenetwork-mapping+4
1891 anno fa
Gotanda preview

Gotanda

GitHubhash1da1/gotanda

Estensione per browser per OSINT che cerca dati di threat intelligence e reconnaissance da IOCs selezionati (IP, dominio, URL, hash, SNS) tramite…

osintreconnaissanceinformation-gathering+1
1934 anni fa
Elkeid preview

Elkeid

GitHubbytedance/elkeid

Elkeid è una soluzione open source in grado di soddisfare i requisiti di sicurezza di vari carichi di lavoro come host, container e K8s, e…

vulnerability-scannerscontainer-securityconfiguration-auditing+6
2.7k6 mesi fa
odin preview

odin

GitHubhamza-megahed/odin

Scanner IoC centralizzato che distribuisce Loki su endpoint, raccoglie i risultati di rilevamento e analizza i log in CSV per la risposta agli…

defensive-toolsioc-managementforensics+2
205 anni fa
EKFiddle preview

EKFiddle

GitHubjeromesegura/ekfiddle

Il tuo coltellino svizzero per analizzare il traffico web dannoso basato sul popolare debugger web Fiddler.

osintpacket-sniffing-analysisweb-security+3
6421 anno fa
LEAF preview

LEAF

GitHubalex-cart/leaf

Framework di Acquisizione di Prove per Linux

disk-forensicsioc-managementmemory-forensics+5
1202 anni fa
grove preview

grove

GitHubhashicorp-forge/grove

Un framework di raccolta log Software as a Service (SaaS).

defensive-toolscloud-securitythreat-intelligence+3
1862 mesi fa
msticpy preview

msticpy

GitHubmicrosoft/msticpy

Strumenti di sicurezza di Microsoft Threat Intelligence

ioc-managementosintinformation-gathering+6
2.0k21 giorni fa
m3 preview

m3

GitHubthisislibra/m3

Un framework di emulazione bot Android semplice e scalabile, come presentato al Black Hat Europe 2021's Arsenal, così come atHack 2021's Arsenal

android-securitymalware-analysisthreat-intelligence+1
305 anni fa
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Documentazione di Incident Response resa facile. Sviluppata da Incident Responder per Incident Responder.

forensicsinformation-gatheringdigital-forensics+3
1.1k4 anni fa
DDWPasteRecon preview

DDWPasteRecon

GitHubviralmaniar/ddwpasterecon

Lo strumento DDWPasteRecon ti aiuterà a identificare fughe di codice, file sensibili, password in chiaro e hash di password. Consente inoltre ai…

defensive-toolsosintreconnaissance+4
444 anni fa
scirius preview

scirius

GitHubstamusnetworks/scirius

Interfaccia web per la gestione delle regole Suricata, caccia alle minacce e ottimizzazione delle regole con aggregazione di feed da più fonti,…

defensive-toolsthreat-feeds-aggregatorsvulnerability-analysis+3
6801 anno fa
PasteMonitor preview

PasteMonitor

GitHubpixelbubble/pastemonitor

Scrape l'API di Pastebin per raccogliere paste quotidiane, imposta una wordlist e ricevi un avviso via email quando trovi una corrispondenza.
osintinformation-gatheringthreat-intelligence+1
511 anno fa
cloud-sniper preview

cloud-sniper

GitHubcloud-sniper/cloud-sniper

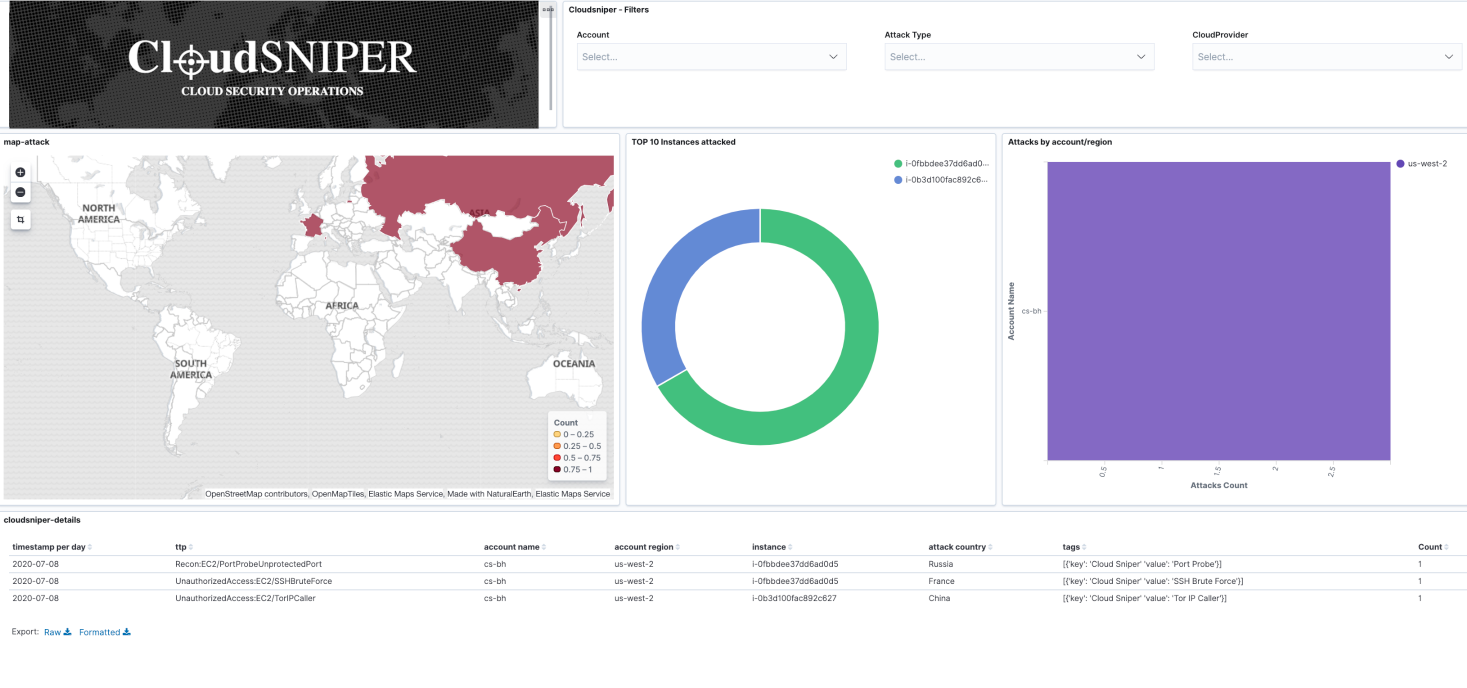
Piattaforma di rilevamento-come-codice che automatizza la risposta agli incidenti di sicurezza cloud correlando artefatti, analizzando IOCs e…


cloud-securitythreat-intelligenceincident-response
1892 anni fa
Precedente1…888990…97Successivo




