
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 edoardogerosa/pockint
Un coltellino svizzero OSINT portatile per professionisti DFIR/OSINT 🕵️ 🕵️ 🕵️
 otrf/security-datasets
Riproduzione di eventi di sicurezza
 otrf/ossem
Progetto guidato dalla comunità per documentare, standardizzare e modellare i log degli eventi di sicurezza al fine di migliorare l'analisi del…
 cristianzsh/freki
Piattaforma di analisi malware open-source con analisi statica PE, pattern matching YARA, integrazione con VirusTotal, API REST e deployment Docker…
 shanelawrence/cve_manager
Una raccolta di applicazioni Python e script shell per inviare via email un foglio di calcolo xlsx delle nuove vulnerabilità nel database NIST CVE e…
 alt3kx/wafaray
Migliora il rilevamento del malware con WAF + YARA (WAFARAY)
 thalesgroup-cert/watcher
Piattaforma di threat intelligence basata su IA per il monitoraggio automatizzato di CVE/ransomware, sorveglianza dei domini, rilevamento di fughe di…
 amorath/threatscraper
Strumento Python che interroga l'API di VirusTotal per verificare gli hash dei file su oltre 70 motori antivirus, pianifica scansioni ricorrenti ed…
 fenkohq/dnsmonster
Kit di acquisizione e monitoraggio DNS passivo
 threatcl/threatcl
Documentare i tuoi modelli di minaccia con HCL
 chiasmod0n/chiasmodon
Chiasmodon è uno strumento OSINT progettato per assistere nel processo di raccolta di informazioni su un dominio target. La sua funzionalità…
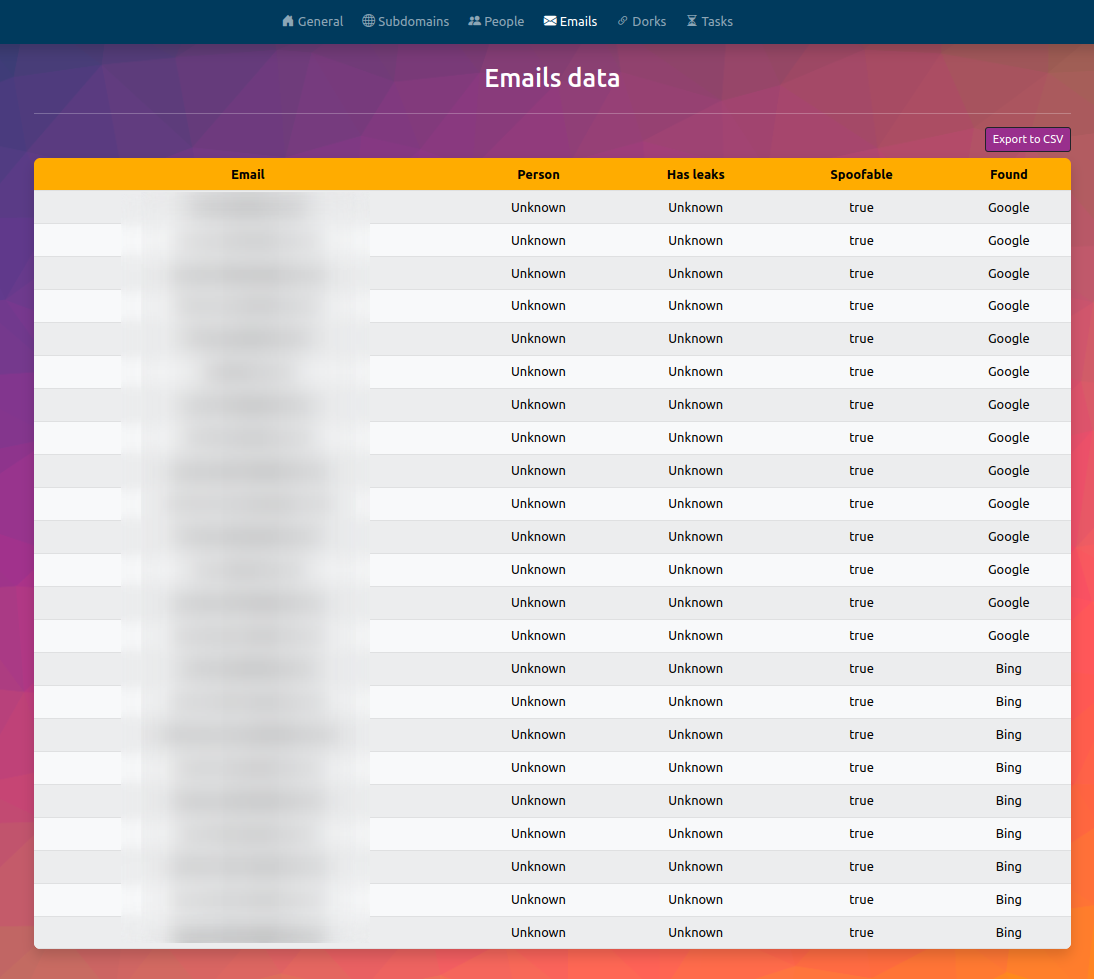 fundacio-i2cat/infohound
InfoHound è un OSINT per estrarre una grande quantità di dati dato un nome di dominio web.
 qbitseclabs/brintelcollector
Cyber Threat Intelligence (CTI) utilizzando fonti e indicatori di minacce nazionali, o anche globali, ma con evidenze o indicatori nazionali del…
 huntdownproject/koodousfinder
Uno strumento semplice che consente agli utenti di cercare e analizzare applicazioni Android per potenziali minacce e vulnerabilità alla sicurezza.
 pedramamini/iocextract
Estrattore di Indicatori di Compromissione (IOC) Disarmati.
 telefonicatc2tech/typodetect
Rileva mutazioni attive di dominio per prevenire phishing e smishing. Utilizza TLD IANA, validazione DNS blockchain e report malware DoH. Produce…
 aws-samples/drs-malware-scan
Esegui una scansione malware basata su file sui tuoi server on-prem con AWS
 al0ne/cloud-audit
Strumento automatizzato di audit della sicurezza cloud che rileva l'uso improprio delle credenziali AK/SK mediante audit periodico dei log delle…







