
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 circl/ail-framework
AIL framework - framework per l'analisi delle fughe di informazioni. Progetto spostato su https://github.com/ail-project
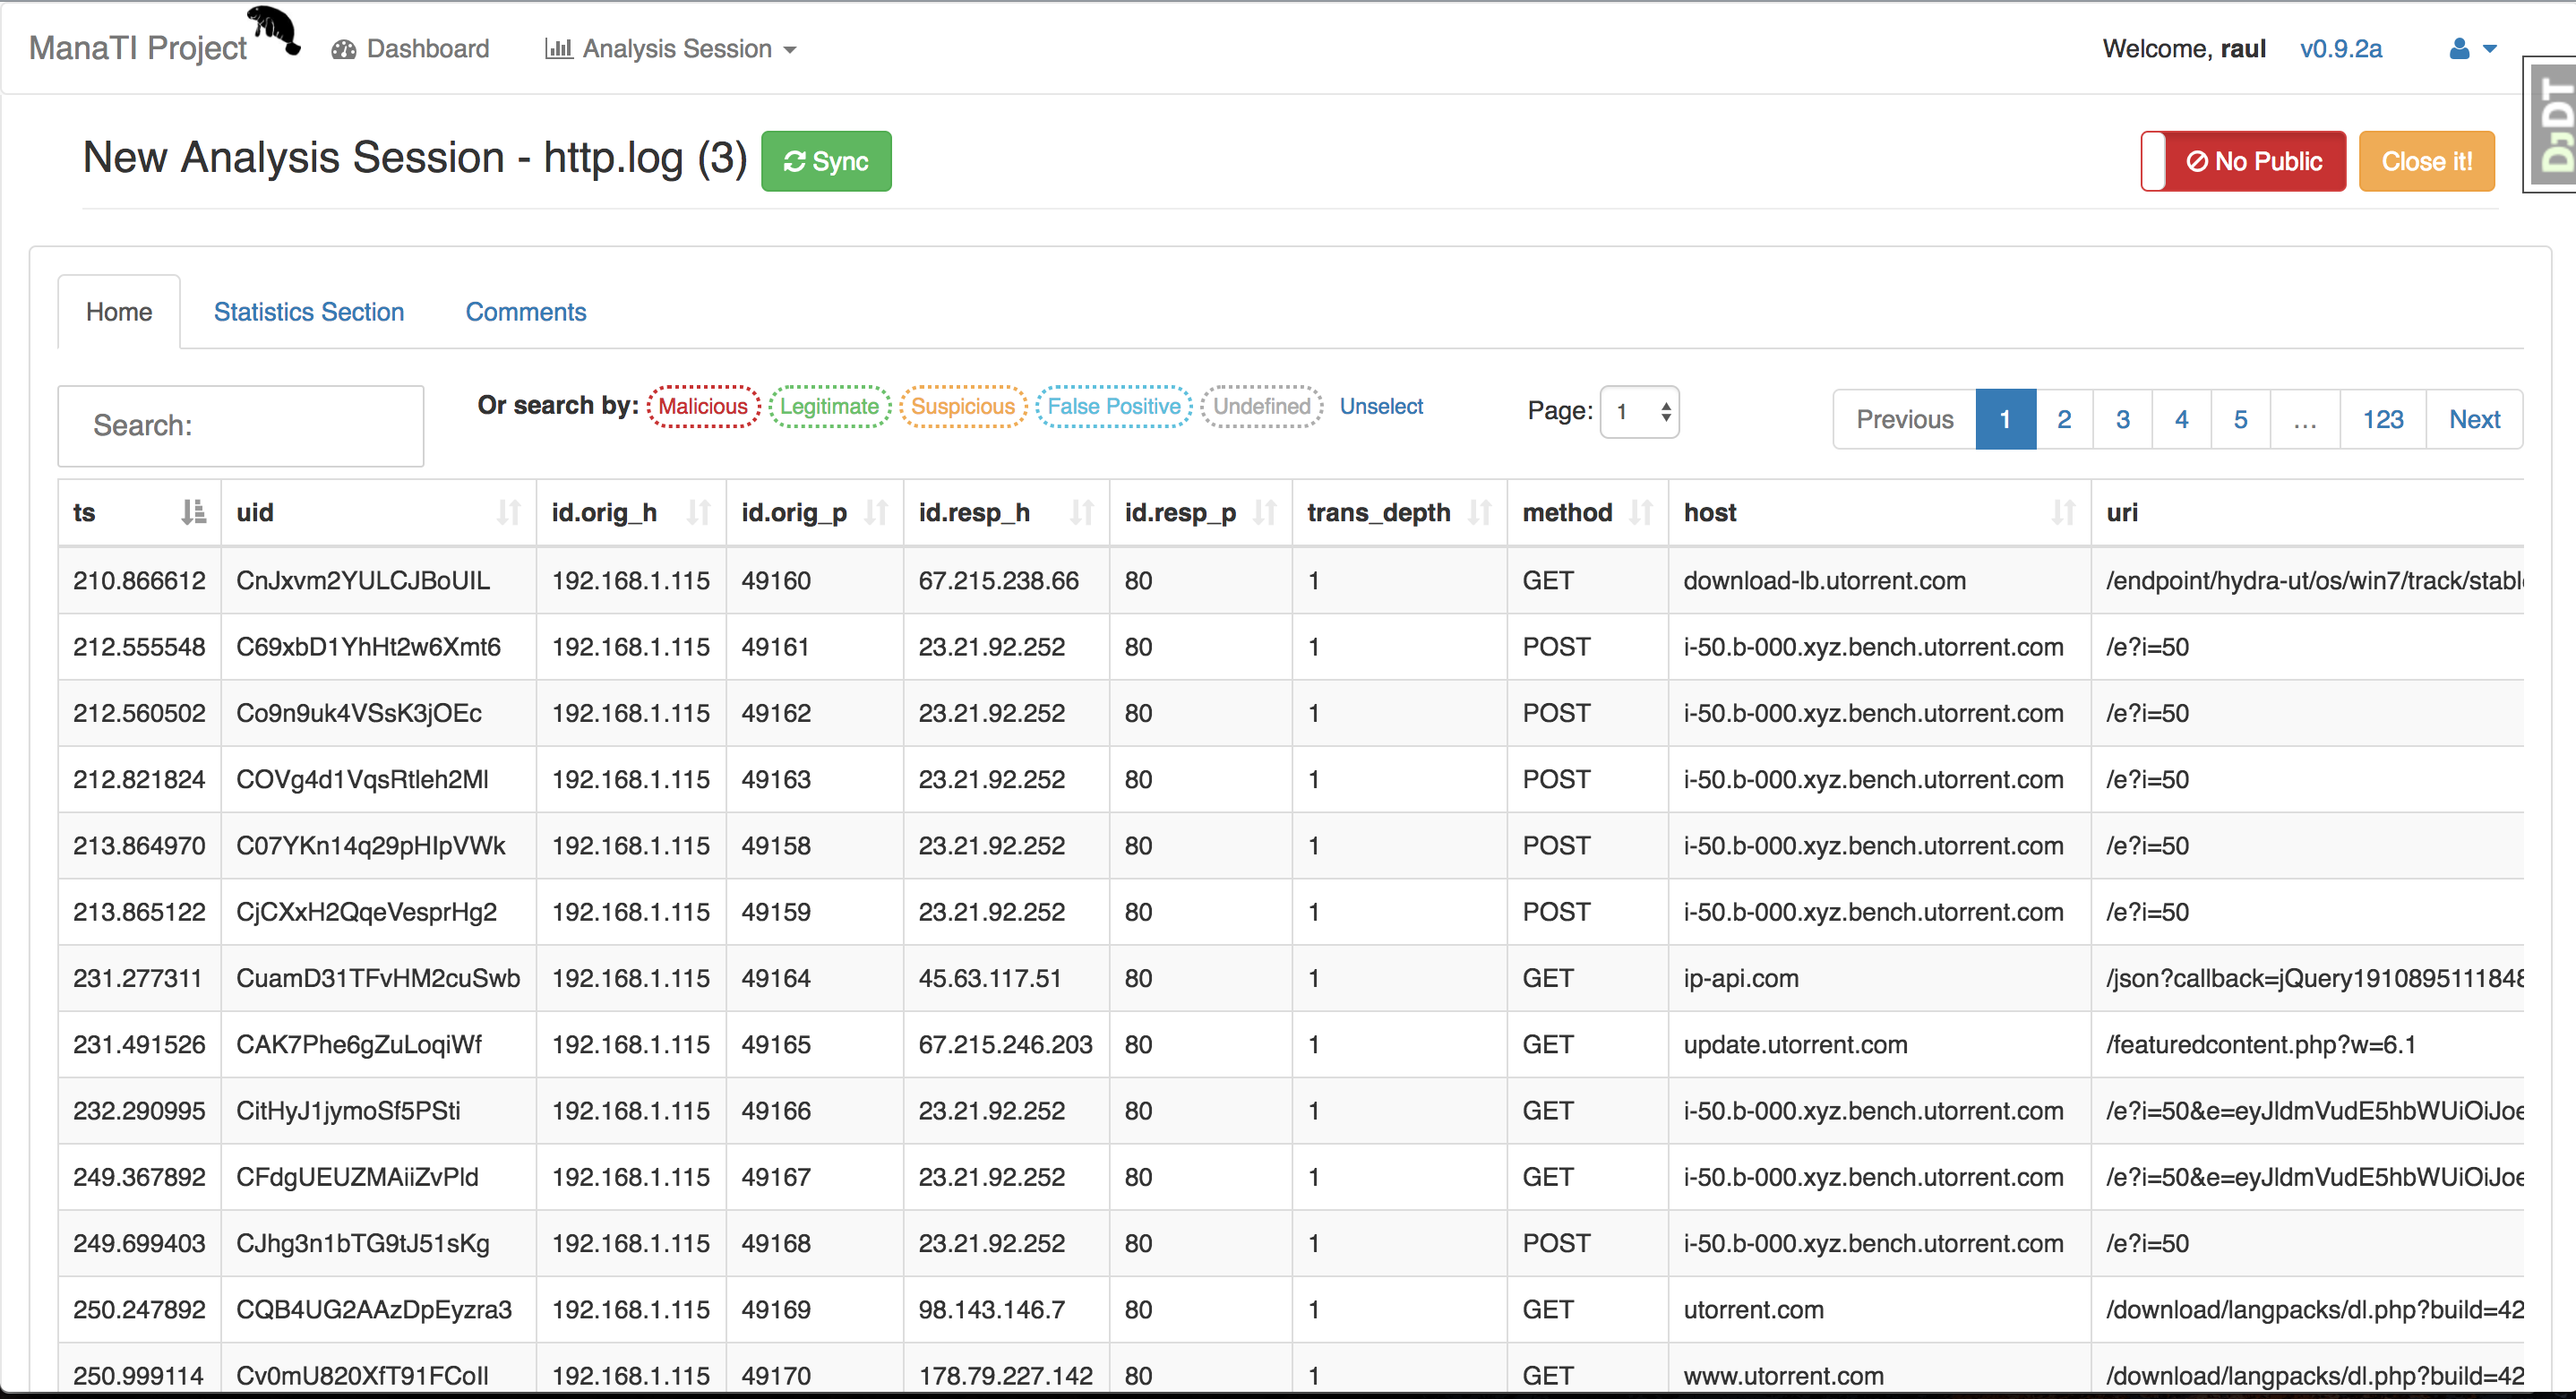 stratosphereips/manati
Uno strumento basato sul web per assistere il lavoro degli analisti delle minacce intuitivi.

 0x4d31/fatt
FATT /fingerprintAllTheThings - uno script basato su pyshark per estrarre metadati di rete e impronte da file pcap e traffico di rete in tempo reale
 randomuserid/tylium
Pipeline di dati primarie per il rilevamento delle intrusioni, l'analisi della sicurezza e la caccia alle minacce.
 mushorg/snare
Super di nuova generazione Avanzato Reattivo honEypot
 capacitorset/box-js
Uno strumento per studiare malware JavaScript.
 activecm/rita
Real Intelligence Threat Analytics (RITA) è un framework per rilevare la comunicazione di comando e controllo attraverso l'analisi del traffico di…
 zeek/zeek
Zeek è un potente framework di analisi di rete molto diverso dal tipico IDS che potresti conoscere.
 hubblestack/hubble
Hubble è un framework modulare e open-source per la conformità di sicurezza. Il progetto fornisce audit on-demand basati su profili, notifiche di…
 olafhartong/attackdatamap
Una valutazione delle fonti di dati a livello di evento per mostrare la potenziale copertura o il framework MITRE ATT&CK
 keithjjones/fileintel
Un'applicazione Python modulare per ottenere intelligence su file dannosi.
 ctxis/cape
Estrazione della configurazione e del payload del malware
 theresafewconors/sooty
Lo strumento CLI tutto-in-uno per analisti SOC per automatizzare e velocizzare il flusso di lavoro.
 concinnity-risks/ransomcoinpublic
Uno strumento DFIR per estrarre indirizzi di criptovalute e altri indicatori di compromissione da binari.
 naveenrudra/rttm
Strumento di monitoraggio delle minacce in tempo reale
 defenxor/dsiem
Motore di correlazione degli eventi di sicurezza per stack ELK
 safedep/pmg
PMG protegge sviluppatori e agenti AI da pacchetti open source dannosi utilizzando proxy, sandbox e il feed di intelligence sulle minacce di SafeDep.






