
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 redsiege/just-metadata
Just-Metadata è uno strumento che raccoglie e analizza metadati riguardanti indirizzi IP. Cerca di trovare relazioni tra sistemi all'interno di un…
 codingo/minesweeper
Un plugin per Burpsuite (BApp) per facilitare il rilevamento di script caricati da oltre 23000 domini malevoli di mining di criptovalute…
 danielbohannon/revoke-obfuscation
Framework di rilevamento dell'offuscamento di PowerShell
 alectrocute/honeyprompt
Framework di inganno basato su LLM: "La honeypot che risponde!™"
 woj-ciech/daily-dose-of-malware
Lo script ti consente di raccogliere software malevolo e server c&c da piattaforme open source come Malshare, Malcode, Google, Cymon - vxvault,…
 mthbernardes/ipchecker
Verifica se un IP proviene da Tor o è un proxy dannoso.
 0x4d31/honeylambda
honeyλ - un'applicazione serverless semplice progettata per creare e monitorare automaticamente finti endpoint HTTP (cioè URL honeytoken), basata su…
 silascutler/malpipe
Motore di acquisizione ed elaborazione di Malware/IOC
 flipkart-incubator/rta
Red team Arsenal - Uno scanner intelligente per rilevare vulnerabilità di sicurezza negli asset di layer 7 dell'azienda.
 te-k/harpoon
Strumento CLI per intelligence open source e sulle minacce
 julioliraup/antiphishing
Protezione avanzata dal phishing: ruleset Suricata aperti e gratuiti
 redhuntlabs/redhunt-os
Macchina virtuale per l'emulazione di attacchi e la caccia alle minacce
 abhinavbom/threat-intelligence-hunter
TIH è uno strumento di intelligence che ti aiuta nella ricerca di IOC attraverso molteplici feed di sicurezza pubblicamente disponibili e alcune API…
 gr4ym4ntx/attackintel
Uno script Python per interrogare l'API MITRE ATT&CK per tattiche, tecniche, mitigazioni e metodi di rilevamento per specifici gruppi di minaccia.
 wmal/linux-kodachi
Sistema operativo privacy basato su Debian, rinforzato, con stack di anonimato pre-integrato (Tor, VPN, DNSCrypt), strumenti anti-forensi, centro di…
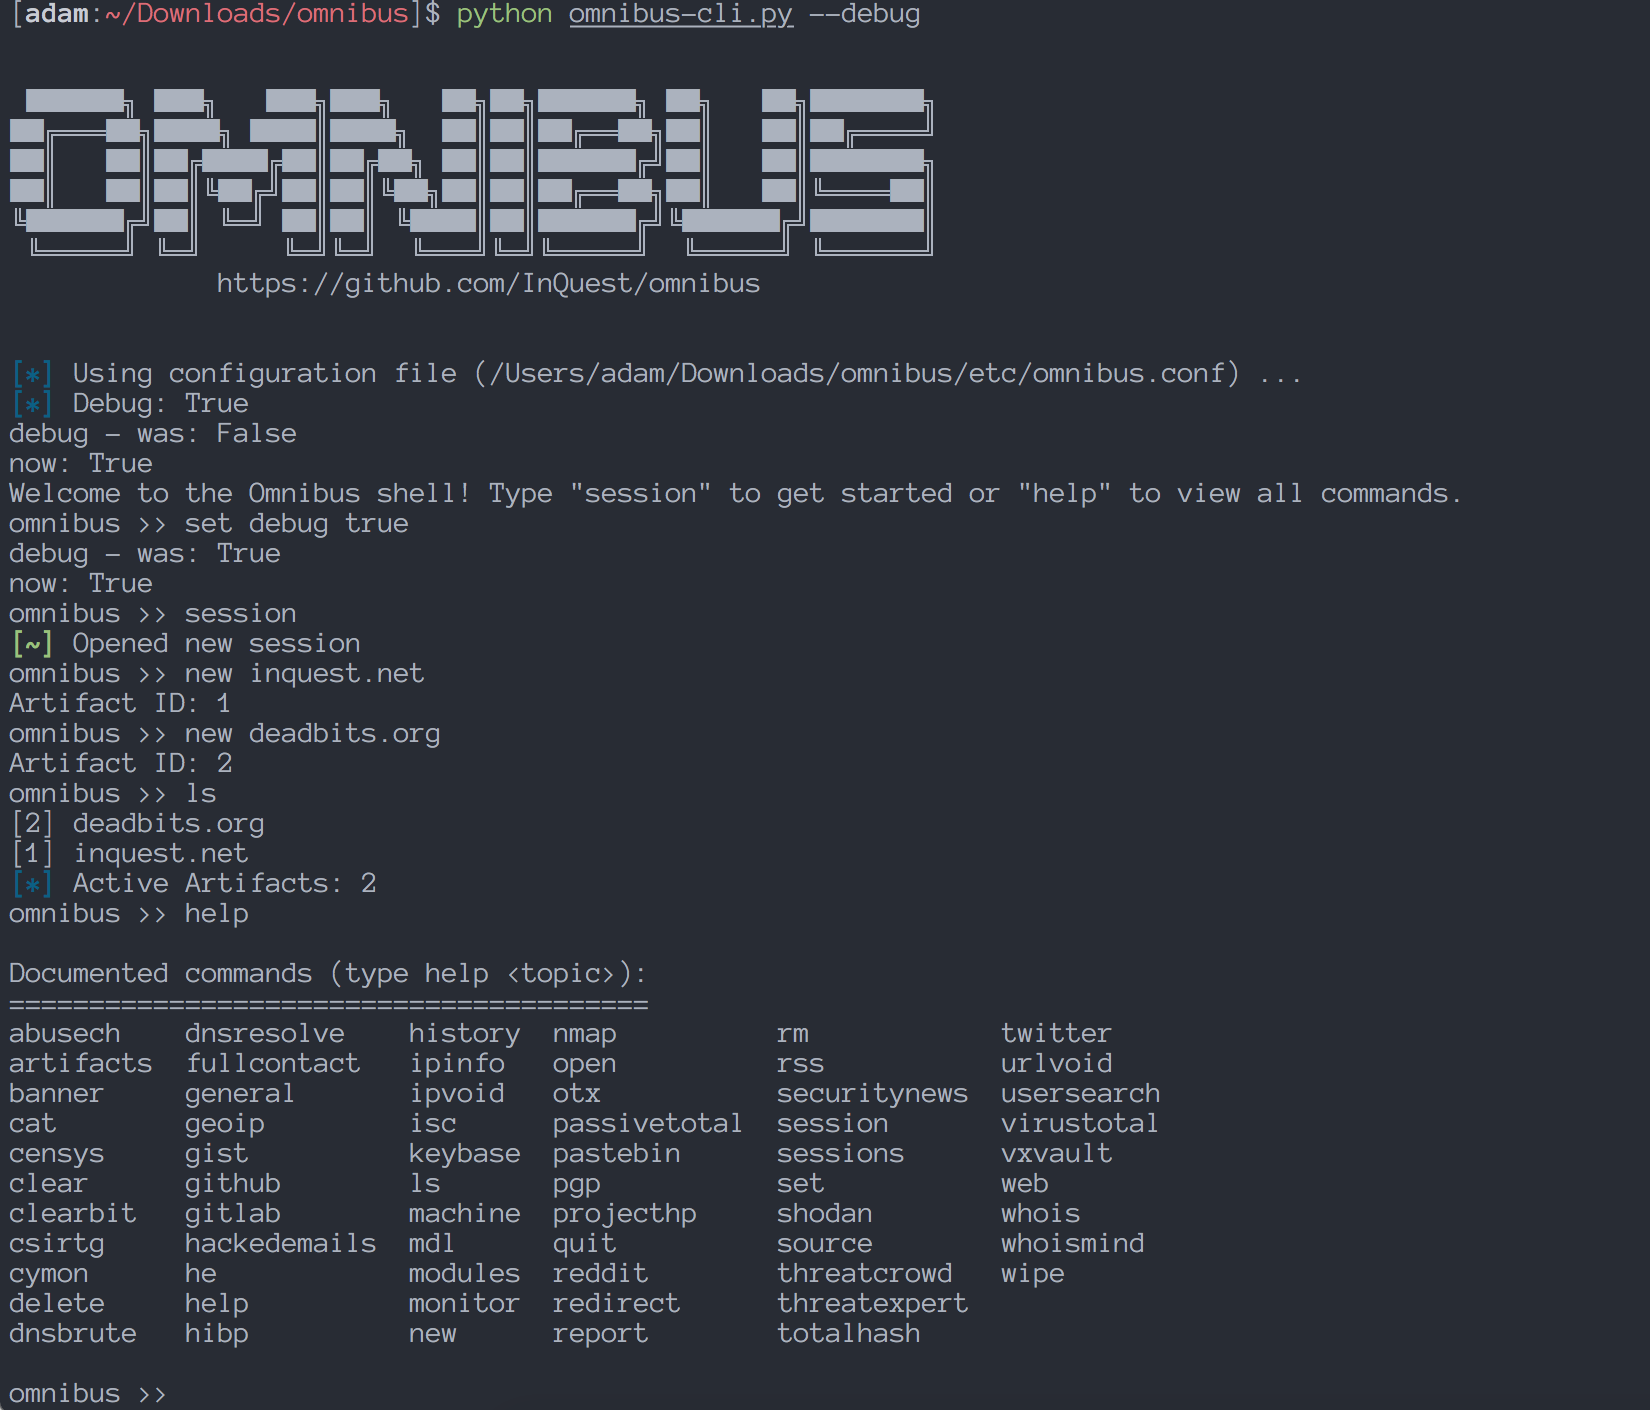
 rastrea2r/rastrea2r
Raccogliere e cacciare IOCs con gusto e stile







