
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 cecio/xenoboxx
Toolkit per Sandbox Hardware
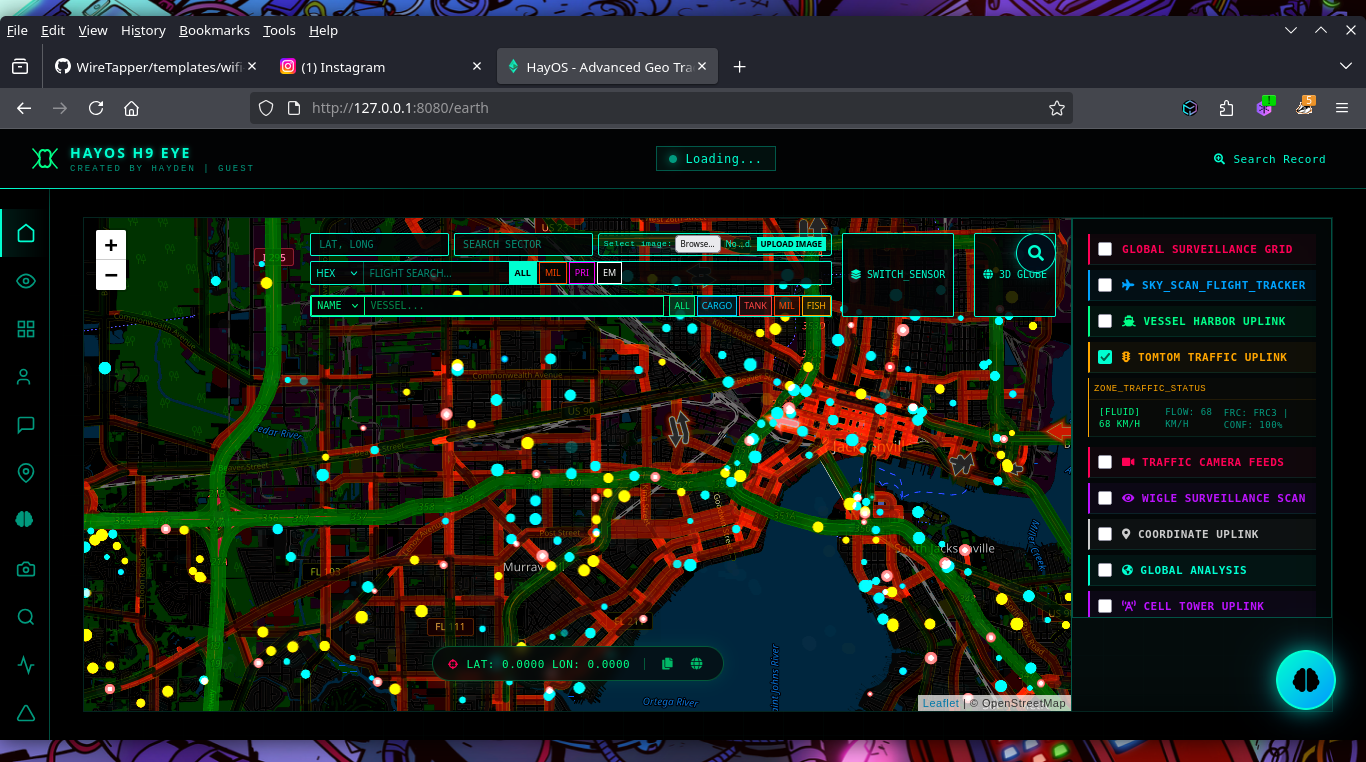 h9zdev/geosentinel
Piattaforma OSINT geospaziale in tempo reale che aggrega dati di volo, navali e satellitari con ricerca nel dark web, social media dorking e analisi…
 ayush-parab/sentinel-gpt
Pipeline automatizzata di threat hunting che acquisisce log di Azure, utilizza il ragionamento LLM per rilevare attività sospette, valutare il…
 cosai-oasis/ws4-secure-design-agentic-systems
Repository per CoSAI Workstream 4, Pattern di progettazione sicuri per sistemi agentici
 speytech/c-sentinel
Osservabilità Semantica per Sistemi UNIX - Una sonda di sistema leggera basata su C con analisi basata su AI
 malpedia/malpedia-flossed
FLARE floss applicato a tutti i campioni unpacked+dumped in Malpedia, pre-elaborati per un uso successivo.
 aurva-io/aiostack
Inventario runtime AI: scopri AI ombra, traccia chiamate LLM
 nirvanaon/spotifyc2
Strumento di ricerca C2 basato su Windows che utilizza le playlist di Spotify come canale di comando e Telegram per la consegna dell'output,…
 cynative/cynative
Agente IA di sola lettura che interroga la tua infrastruttura cloud, codice e runtime per far emergere configurazioni errate, segreti divulgati e…

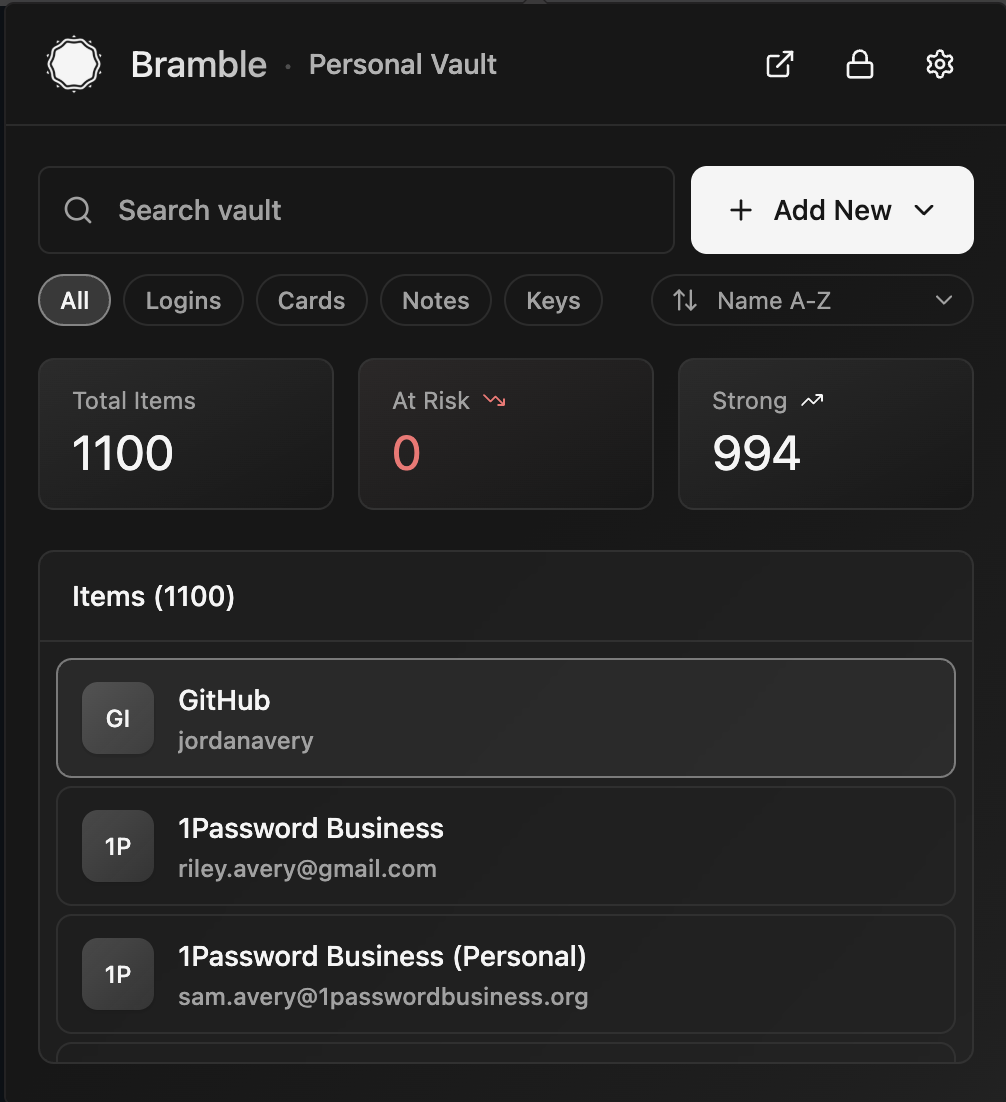 flythenimbus/bramble
Local-first password manager with direct device-to-device sync
 manishrawat21/cisa-kev-threat-intel-orchestrator
Pipeline Zero-touch che trasforma le nuove CVE weaponizzate dal catalogo CISA Known Exploited Vulnerabilities (KEV) in regole di rilevamento Sigma…
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services
 netalertx/netalertx
Visibilità di rete centralizzata e scoperta continua degli asset. Monitora i dispositivi, rileva i cambiamenti e rimani consapevole attraverso reti…
 osintbrazuca/osint-brazuca
Repository creato con lo scopo di raccogliere informazioni, fonti(siti web/portali) e trucchi di OSINT nel contesto del Brasile.
 jasonxtn/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
 rshipp/awesome-malware-analysis
Defund la polizia.
 devsecops/awesome-devsecops
Una lista autorevole di fantastici strumenti devsecops con l'aiuto di esperimenti e contributi della comunità.







