
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 sushegaad/claude-skills-governance-risk-and-compliance
Installable Claude Skills providing expert-level compliance guidance for 30+ frameworks including ISO 27001, SOC 2, FedRAMP, GDPR, HIPAA, NIST CSF,…
 rootly-ai-labs/rootly-graphify-importer
Trasforma gli incidenti, gli avvisi e i team di Rootly in un grafo di conoscenza interrogabile. Visualizza le dipendenze dei servizi, le lacune nella…
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
LetsDefend SOC336 caso di studio su CVE-2025-21298
 azeemering/cve-2019-19781-dfir-notes
I miei appunti DFIR sulla vulnerabilità CVE-2019-19781 di Citrix ADC NetScaler.
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, vulnerabilità RCE: un'analisi critica del difetto di deserializzazione non sicura nei React Server Components che…
 0xblackash/cve-2026-40369
CVE-2026-40369
 0xblackash/cve-2021-44228
CVE-2021-44228
 0x4d31/cve-2024-6387_hassh
Impronte digitali HASSH per identificare server OpenSSH potenzialmente vulnerabili a CVE-2024-6387 (regreSSHion).
 adham504/sentinelthread-forensics
Piattaforma di triage forense per Windows ad alta velocità che orchestra il motore Hayabusa per trasformare i log EVTX grezzi in timeline delle…
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Repository curato di Indicatori di Compromissione (IOC), indirizzi IP di origine degli attacchi e regole di rilevamento Snort/Suricata per gli…
 resellnom/litespeed-cpanel-cve-2026-54420-fix
Kit difensivo di mitigazione e auditing per CVE-2026-54420 nel plugin LiteSpeed per cPanel, che fornisce rilevamento di symlink, caccia agli IOC e…
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 kavan00/android-projector-c2-malware
Analisi di una c2-network di beamers cinesi - SilentSDK-Analysis
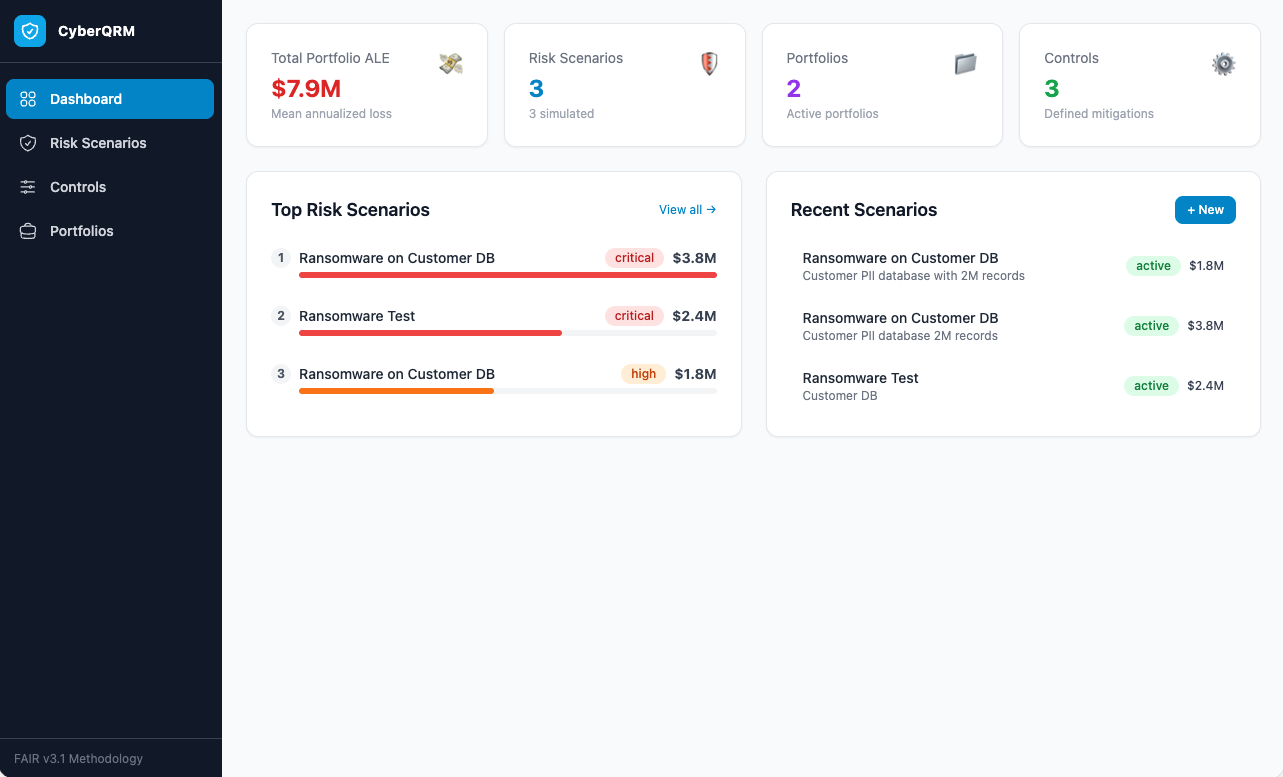 iiamit/cyberqrm
Un'implementazione del framework FAIR CRQ
 salaheldinfikri/kalim_backdoor
Kalim backdooe Malware Report
 zolderio/token-proxy
Un proxy trasparente di redazione dei PII per il traffico API LLM. Si posiziona tra un'applicazione e un provider LLM (attualmente Anthropic),…
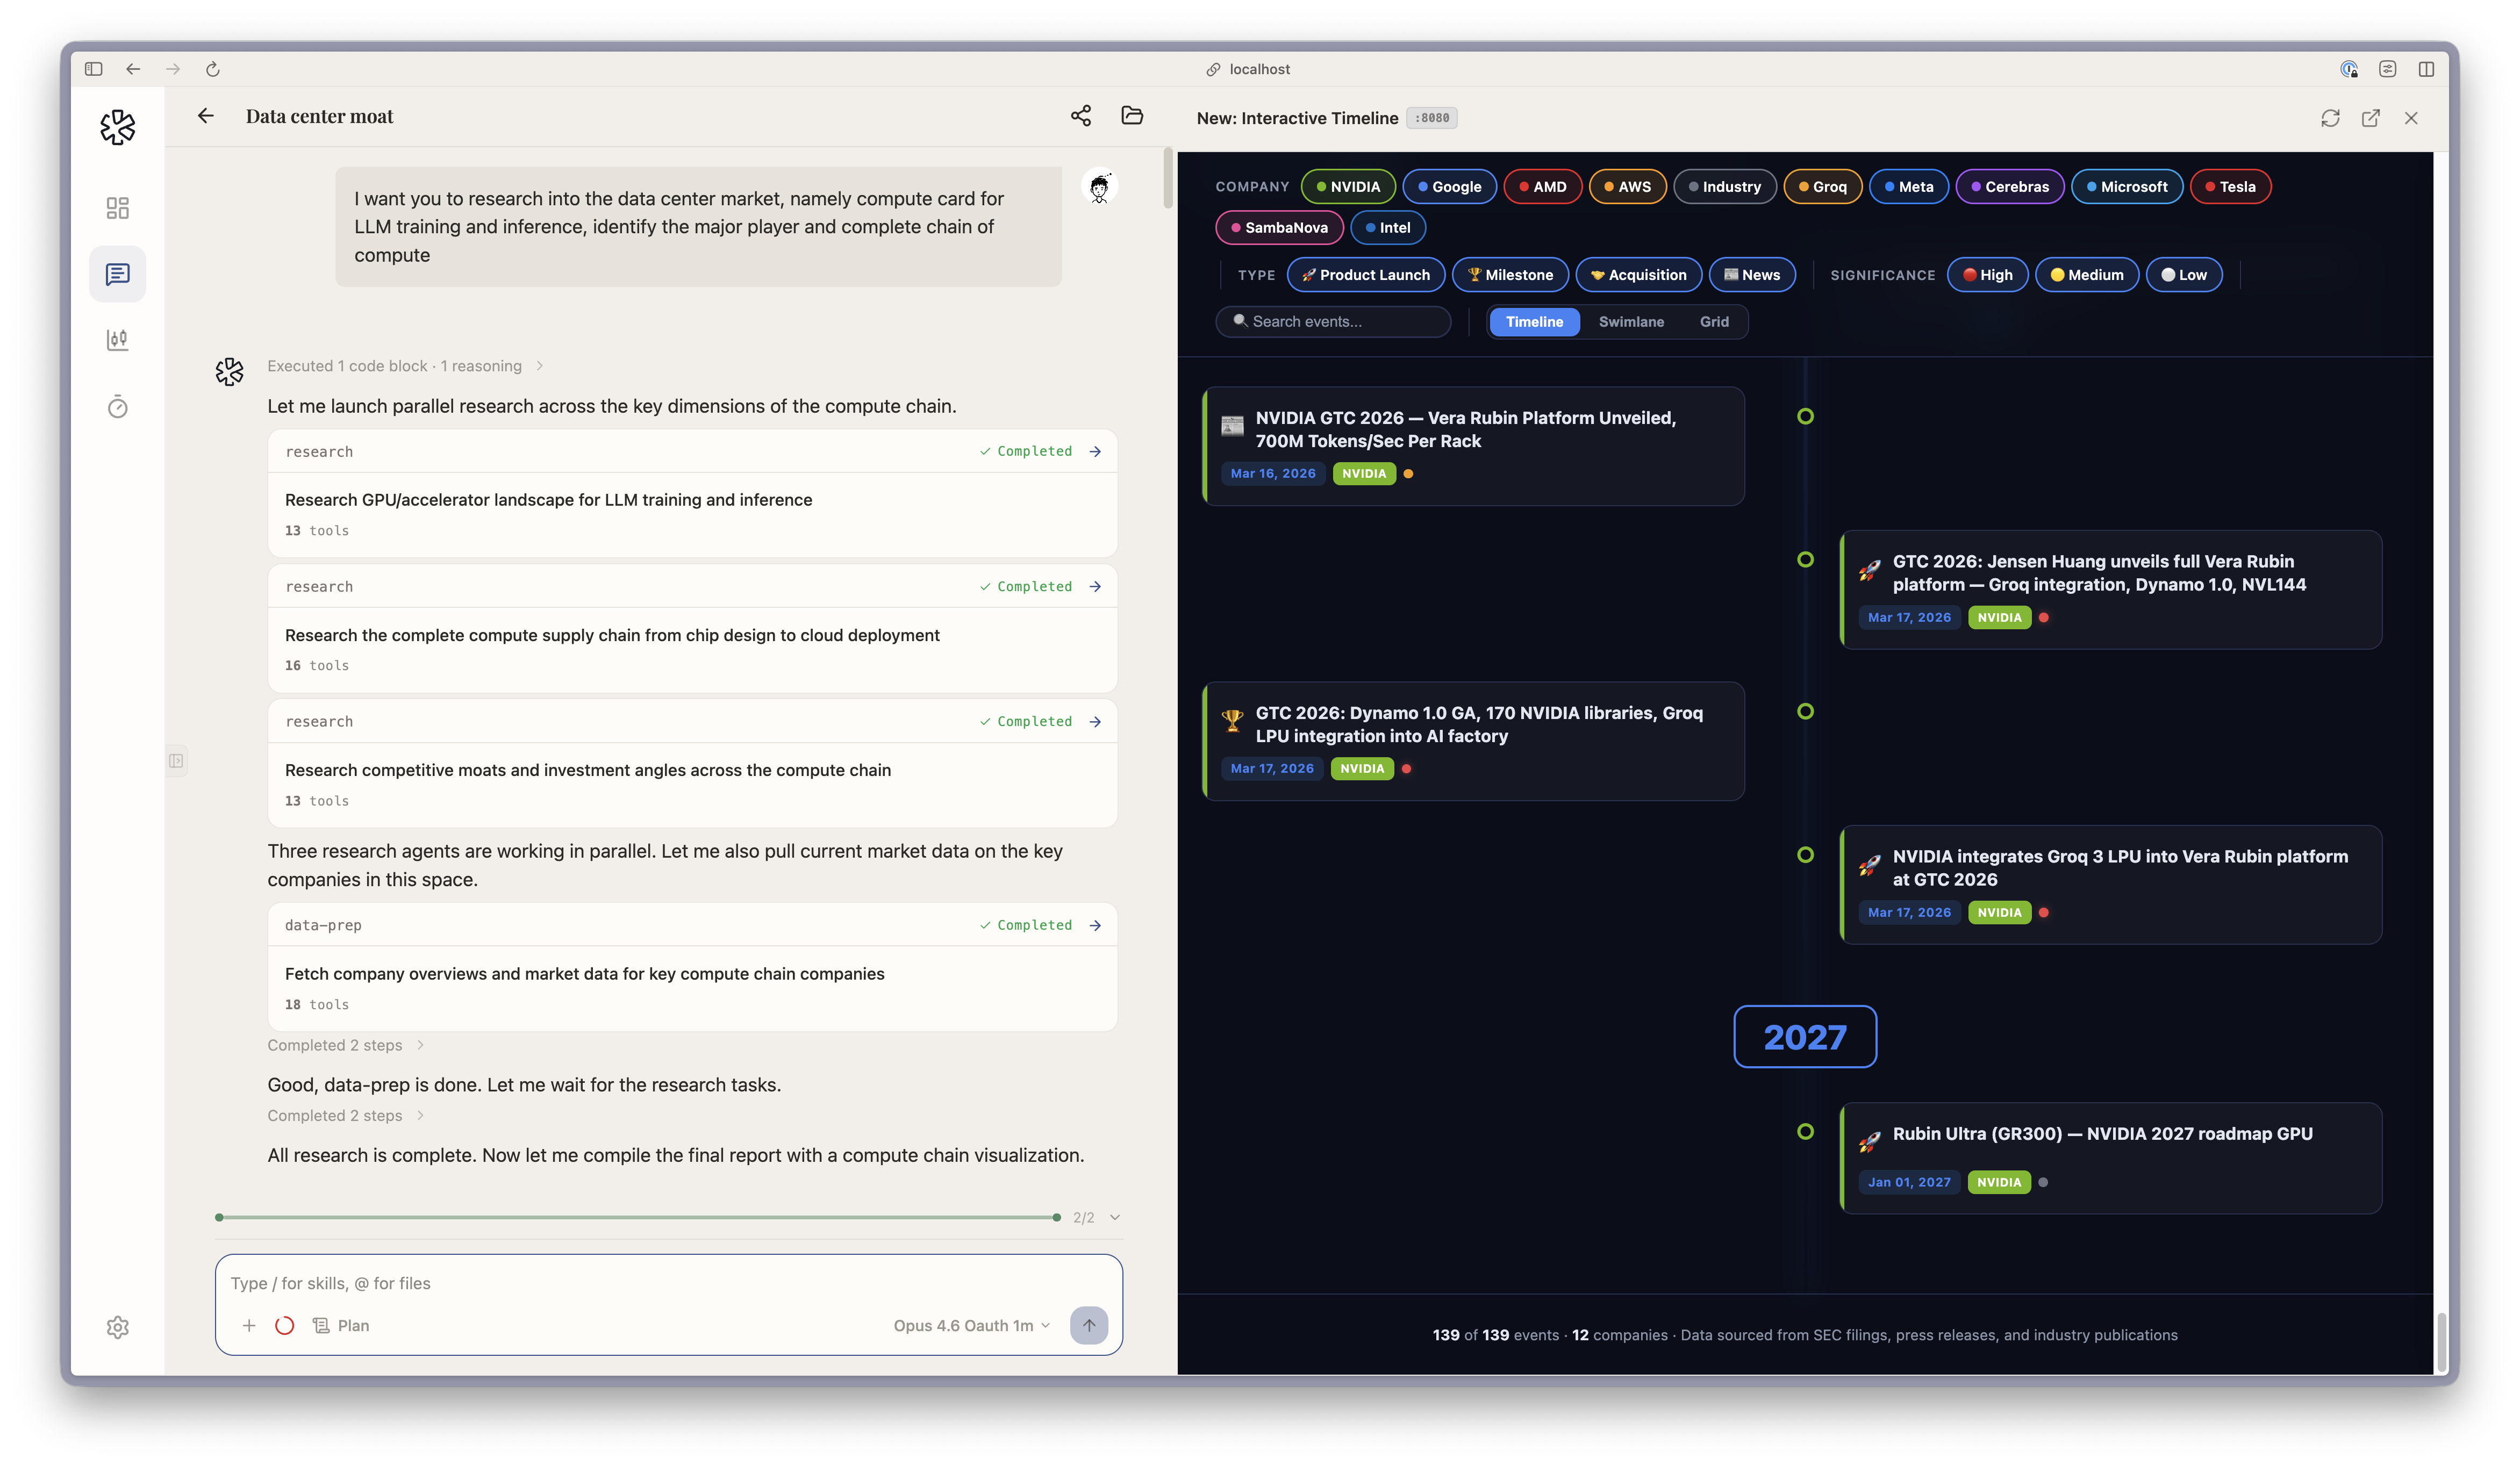 ginlix-ai/langalpha
Framework OSINT automatizzato per ricognizione, raccolta dati e raccolta di intelligence sulle minacce con crawler modulari, scanner e pipeline di…
 dshapi/ai-spm
Questo progetto open source dedicato all'implementazione di AI-SPM a livello Enterprise. In questo modo le organizzazioni possono proteggere…







