
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 nicholasc03/dns-poisoning-triage-lab
Triage forense dell'avvelenamento della cache DNS su hardware legacy. Include l'analisi PCAP di iniezioni di record non richieste da 839 byte, la…
 mrk336/dns-mayhem-cve-2026-41096-deep-dive
Analisi tecnica approfondita di CVE‑2026‑41096, un overflow dell'heap critico in Windows DNSAPI.dll che consente l'esecuzione remota di codice…
 vishvacyber/detection-tool-kit-for-cve-2026-31431
Kit di rilevamento a strati per la LPE del kernel Linux CVE-2026-31431 (Copy Fail). Fornisce regole eBPF, auditd, Sigma, diff della page-cache e…
 tadash10/detect-cve-2024-0762
Rilevare vulnerabilità come CVE-2024-0762, in particolare nel firmware UEFI, è piuttosto impegnativo a causa della natura di basso livello
 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Procedura dettagliata passo-passo per rilevare e analizzare lo sfruttamento di CVE-2024-24919 utilizzando una piattaforma SIEM, inclusa l'analisi del…
 tadash10/detailed-analysis-and-mitigation-strategies-for-cve-2024-38124-and-cve-2024-43468
Analisi approfondita e strategie di mitigazione per CVE-2024-38124 (Windows Netlogon) e CVE-2024-43468 (Microsoft Configuration Manager), inclusi…
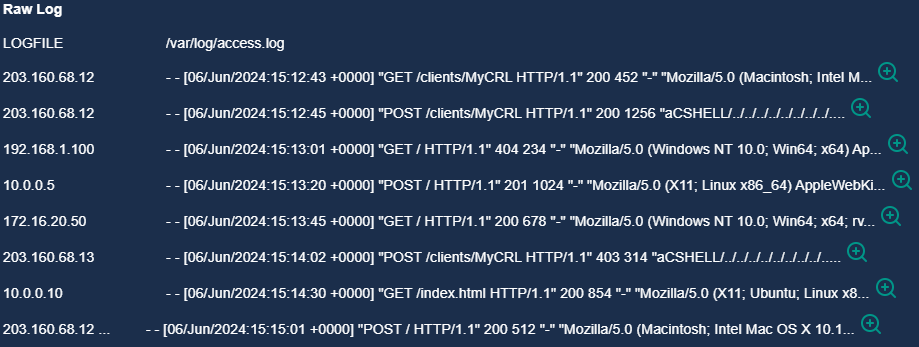 luismateo1/arbitrary-file-read-cve-2024-24919
Guida dettagliata per rilevare, investigare e rispondere a un attacco di path traversal CVE-2024-24919, inclusa l'analisi dei log, i controlli di…
 oguz-kagan-akar/cve-2026-41940-analysis
Analisi tecnica del bypass dell'autenticazione cPanel/WHM
 gubiczap/cve-2026-31431-checker
Scanner shell per CVE-2026-31431 "Copy Fail" — un'escalation locale dei privilegi tramite corruzione della cache delle pagine del kernel Linux…
 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
Modello di minaccia e analisi per CVE-2026-2256, una vulnerabilità di injection di comandi in ms-agent, che descrive vettori di sfruttamento e…
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 techgaun/cve-2025-55182-scanner
Scanner basato su Python per gli indicatori di compromissione di CVE-2025-55182. Controlla percorsi del filesystem, processi, servizi systemd,…
 ngvcanh/cve-2025-55182-attack-analysis
Analisi di attacchi reali di CVE-2025-55182 (React2Shell) - Vulnerabilità RCE nei React Server Components
 nerium-security/cve-2025-55182
Regole di rilevamento basate su host per la vulnerabilità RCE nel framework JavaScript React.
 zenzue/cve-2025-50154
Toolkit PowerShell per verificare, rafforzare e cercare l’uso insicuro di NTLM/SMB, affrontando i rischi di perdita di credenziali CVE-2025-50154 con…
 imthecopilotnow/cve-2025-492026
Avviso di sicurezza che dettaglia CVE-2025-492026: una vulnerabilità di iniezione di collegamenti ipertestuali in Copilot AI che causa navigazione…
 victoriaalicex/cve-2025-40536-analysis
Analisi di CVE-2025-40536, bypass dei controlli di sicurezza di SolarWinds Web Help Desk (CVSS 8.1). Copre la meccanica della vulnerabilità, la…
 google/threat-team
Non più mantenuto. Fare riferimento alle collezioni di Google Threat Intelligence / Virus Total.







