

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Threat Intelligence — Pagina 24 | Kitploit
Categorie

Threat Intelligence

Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
MISP preview#1

MISP

GitHubmisp/misp
6.5k2 giorni fa
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k5h 41m fa
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 mesi fa
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k2 giorni fa
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k10h 54m fa
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72716 giorni fa
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k3 giorni fa
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k4 giorni fa
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10 mesi fa
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k2 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1742 risultati
Sigma-Rules preview

Sigma-Rules

GitHubthe-dfir-report/sigma-rules

Regole generate dalle nostre indagini.

defensive-toolsthreat-intelligenceintrusion-detection+3
2134 mesi fa
strelka-ui preview

strelka-ui

GitHubtarget/strelka-ui

Strelka Web UI per l'invio e l'analisi di file

defensive-toolsmalware-analysisthreat-intelligence+2
762 giorni fa
Abused-Legitimate-Services preview

Abused-Legitimate-Services

GitHubbushidouk/abused-legitimate-services

Servizi cloud, CDN e di marketing sfruttati da criminali informatici e gruppi APT

threat-feeds-aggregatorsphishingthreat-intelligence+2
604 anni fa
cobaltstrike-sleepmask-yara preview

cobaltstrike-sleepmask-yara

GitHubcodextf2/cobaltstrike-sleepmask-yara

Solo un repository git per la regola di rilevamento sleepmask che ho trovato in https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-…

defensive-toolsstatic-analysismalware-analysis+2
161 anno fa
MSRPC-to-ATTACK preview

MSRPC-to-ATTACK

GitHubjonny-jhnson/msrpc-to-attack

Un repository che mappa gli attacchi comunemente utilizzati tramite i protocolli MSRPC su ATT&CK

defensive-toolsthreat-intelligenceeducation+3
3493 anni fa
ioc preview

ioc

GitHubgendigitalinc/ioc

Threat Intel IoC + frammenti di materia oscura. Pubblicato da Gen Threat Labs.
defensive-toolsioc-managementthreat-feeds-aggregators+3
4561 mese fa
LockBit-Tattoo preview

LockBit-Tattoo

GitHub3xp0rt/lockbit-tattoo

Set di dati OSINT strutturato sulle identità legate al ransomware LockBit, inclusi nomi utente, ID, date di registrazione, indirizzi Bitcoin e…
osintinformation-gatheringthreat-intelligence+1
323 anni fa
wtfis preview

wtfis

GitHubpirxthepilot/wtfis

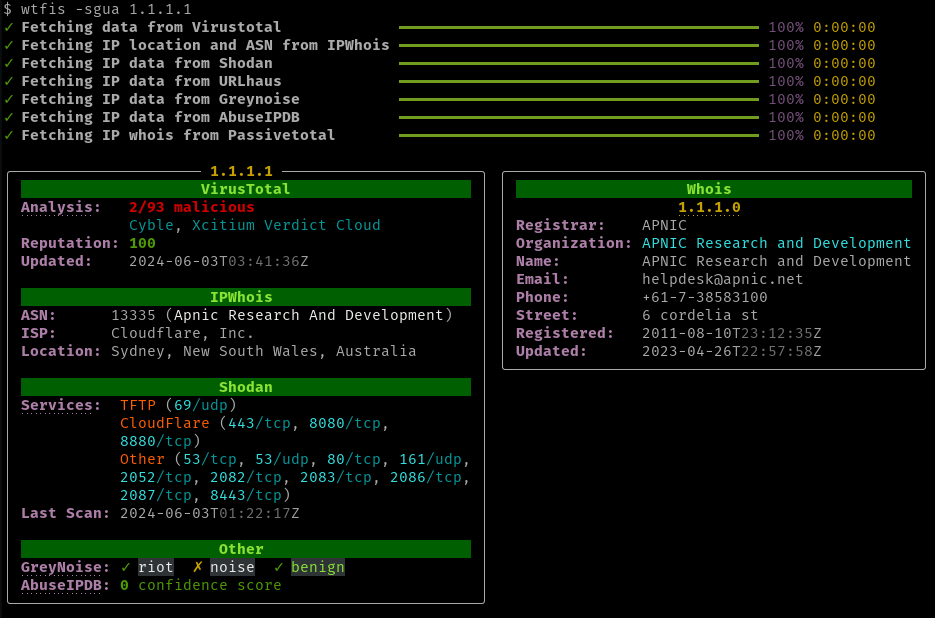
Strumento di ricerca passiva di hostname, domini e IP per non-robot

osintreconnaissancethreat-feeds-aggregators+3
1.8k7 mesi fa
memOptix preview

memOptix

GitHubblueteam0ps/memoptix

Un notebook Jupyter per assistere l'analisi dell'output generato dal framework di estrazione della memoria Volatility.

memory-forensicsforensicsdigital-forensics+2
983 anni fa
ioc-finder preview

ioc-finder

GitHubfhightower/ioc-finder

Pacchetto semplice, efficace e modulare per l'analisi di osservabili (indicatori di compromissione (IOC), dati di rete e altre informazioni relative…

ioc-managementmalware-analysisutilities-frameworks+1
18327 giorni fa
active_c2_ioc_public preview

active_c2_ioc_public

GitHubcarbonblack/active_c2_ioc_public

IoC C2 attivi

ioc-managementcommand-and-controlthreat-intelligence
1003 anni fa
sysmon-config preview

sysmon-config

GitHubion-storm/sysmon-config

Configurazione avanzata di Sysmon ATT&CK che si concentra sul rilevamento della maggior parte delle tecniche per fonte di dati in MITRE ATT&CK,…

defensive-toolsvulnerability-analysisdigital-forensics+5
8273 anni fa
Malware preview

Malware

GitHubrivitna/malware

Regole YARA curate e programmi di rilevamento per identificare famiglie di ransomware, fornendo indicatori basati su firme per il triage del malware,…

defensive-toolsmalware-analysisthreat-intelligence+1
4012 giorni fa
DeTTECT preview

DeTTECT

GitHubrabobank-cdc/dettect

Rileva Tattiche, Tecniche e Minacce di Combattimento

defensive-toolsscada-ics-securitymobile-security+4
2.3k16 giorni fa
EternalLiberty preview

EternalLiberty

GitHubstrangerealintel/eternalliberty

Repository curato di alias degli attori delle minacce e schemi di denominazione utilizzati dai principali vendor di threat intelligence, che consente…

osintinformation-gatheringthreat-intelligence+1
2171 anno fa
linux-malware-detect preview

linux-malware-detect

GitHubrfxn/linux-malware-detect

Scanner di malware Linux multi-motore con cinque fasi di rilevamento (MD5, pattern HEX, YARA, ClamAV, statistico), monitoraggio inotify in tempo…

defensive-toolsmalware-analysisthreat-intelligence+3
1.5k7 mesi fa
RansomLook preview

RansomLook

GitHubransomlook/ransomlook

Ancora un altro tracker di gang ransomware

defensive-toolsosintthreat-feeds-aggregators+3
6454 giorni fa
iocs preview

iocs

GitHubthreatlabz/iocs

Questo repository contiene gli Indicator of Compromise (IOC) dai report pubblici di Zscaler ThreatLabz


ioc-managementstatic-analysisthreat-feeds-aggregators+4
7923 giorni fa
Precedente1…232425…97Successivo




