
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 suominen/diagspill
Tracker dello stato delle patch per l'heap overflow di SCTP sock_diag del kernel Linux (CVE-2026-74469), che registra quali distribuzioni hanno…
 securityjoes/threatresearch
Estrattori di configurazione in Python per famiglie di malware tra cui PlugX, Remcos, templateX e RedLine Stealer, che supportano l'estrazione della…
 jacobsoo/malconfig
Questa fa parte di un modulo per il framework che sto costantemente sviluppando. Attualmente, solo le informazioni del C2 vengono divulgate qui.
 rankthree/soc-detection-t1003.001-cve-2021-40444
Regole di rilevamento SOC e contenuti per il credential dumping di LSASS T1003.001 e l'attività di sfruttamento di CVE-2021-40444.
 canonical/ubuntu-security-notices
Dataset di vulnerabilità Ubuntu che pubblica avvisi di sicurezza USN/LSN nei formati JSON OSV e OpenVEX per la scansione automatizzata delle…
 gmh5225/nova-framework
Motore di pattern matching per prompt ispirato a YARA che combina regole basate su parole chiave, regex, similarità semantica e valutazione LLM per…
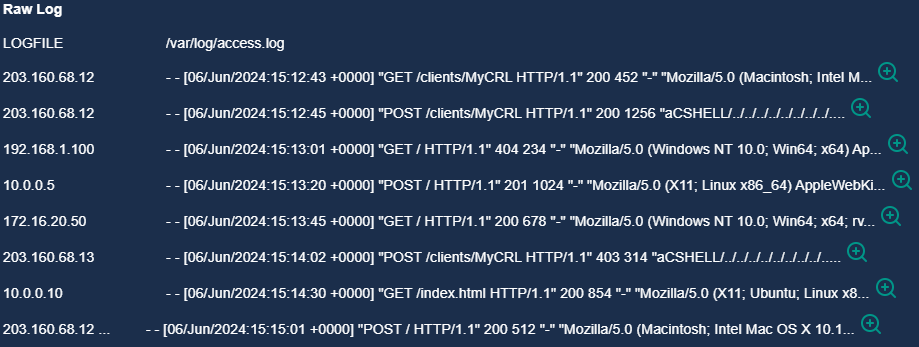 luismateo1/arbitrary-file-read-cve-2024-24919
Guida dettagliata per rilevare, investigare e rispondere a un attacco di path traversal CVE-2024-24919, inclusa l'analisi dei log, i controlli di…
 cohesity/secadvisory
Repository di advisory di sicurezza del fornitore che documenta le vulnerabilità dei prodotti Cohesity, inclusa la falla di validazione del…
 chaitanyagarware/cve-2026-50131
Pagina di destinazione curata per CVE-2026-50131 che dettaglia un bypass incompleto della mitigazione SSRF in validatePublicUrl() di Fedify con CVSS…
 orjanj/netscaler_threat_hunt_helper
NetScaler CTX697096 Threat Hunt Helper (scanner IoC) - CVE-2026-88771, CVE-2026-88772, CVE-2026-88779
 pixee/compaction-laundering
Ricerca sulla sicurezza relativa alla compattazione del contesto negli agenti di programmazione: mostra come le etichette di ruolo falsificate in…
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
Analisi statica ed estrazione del payload di NWH Stealer. Include un approfondimento sull'esecuzione fileless tramite Bun JavaScript Runtime, sul…
 iudicium/pryingdeep
Prying Deep - Uno strumento OSINT per raccogliere informazioni sul dark web.
 gmh5225/oz-known-issues
Trova la versione utilizzata dal progetto che stai attualmente sviluppando o verificando e controlla rapidamente quali sono le vulnerabilità di…
 shadowguardai/ti-a-ti-cveexploitchecker
Determina se sono disponibili exploit pubblici per una determinata CVE. Utilizza API come exploit-db o NVD per ide
 gameworkerkim/telegram-0-click-rce-security-vulnerability-analysis-report
Ho inviato un report sulla vulnerabilità degli sticker di Telegram, SECURITY VULNERABILITY ANALYSIS REPORT Telegram 0-Click RCE vulnerability…
 danieleperera/onioningestor
Uno strumento estendibile per raccogliere, scansionare e monitorare i siti onion sulla rete Tor e indicizzare le informazioni raccolte su…
 masriyan/cve-2026-85097
Toolkit per il rilevamento, la verifica e la risposta agli incidenti per CVE-2026-85097: valutazione remota di Bricksforge, ricerca di IOC nei log,…







