
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 below0day/honeypot-logs-cve-2025-5777
Log di honeypot NetScaler CitrixBleed 2
 trerb/ai-ide-config-guard
Analizza un repository per file di configurazione di AI-IDE che possono innescare RCE tramite Claude Code hooks, Cursor rules, MCP auto-registration.…
 sana-404/cve-2026-8388-mitigation-and-detection
Fornisce indicazioni di mitigazione e rilevamento per CVE-2026-8388, inclusi indicatori di compromissione e passaggi di rimedio per i team di…
 cyberactivity/tyr
Tools collection to explore cyber security data like: * NVD CVE, CVE vendors, Cpe and CpeMatch, * Mitre CWE, CAPEC and Att&ck * Cisa (kev) data
 kiteworks/security-advisories
Pubblica gli avvisi di sicurezza e le divulgazioni CVE di Kiteworks, inclusi i dettagli sulle vulnerabilità, la policy di divulgazione e le…
 cert-orangecyberdefense/ransomware_map
Mappa di tracciamento dei ransomware, del team OCD World Watch
 nccgroup/cyber-defence
Informazioni rilasciate pubblicamente dal Cyber Incident Response Team di NCC Group
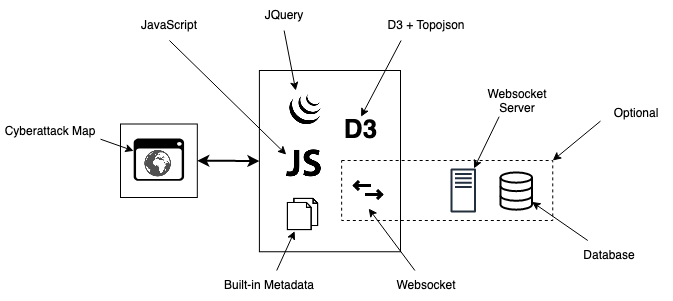 qeeqbox/raven
Mappa avanzata delle minacce informatiche (Semplificata, personalizzabile, reattiva e ottimizzata)
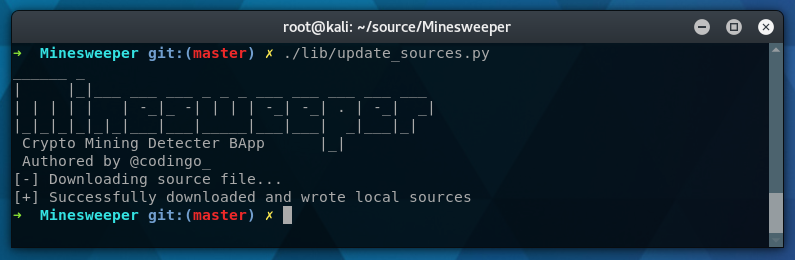 codingo/minesweeper
Un plugin per Burpsuite (BApp) per facilitare il rilevamento di script caricati da oltre 23000 domini malevoli di mining di criptovalute…
 fhightower/ioc-finder
Pacchetto semplice, efficace e modulare per l'analisi di osservabili (indicatori di compromissione (IOC), dati di rete e altre informazioni relative…
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Exploit per la CVE-2023-23397
 binarydefense/log4j-honeypot-flask
Honeypot di rete interna per rilevare se un attaccante o una minaccia interna scansiona la tua rete per log4j CVE-2021-44228
 gadievron/honeyslop
Canary di codice per smistare rapidamente le segnalazioni di vulnerabilità allucinate ('slop')
 jh00nbr/phishruffus
Cacciatore intelligente di minacce e server di phishing
 staaldraad/fastfluxanalysis
Script per rilevare Fast-Flux e DGA utilizzando le risposte delle query DNS.
 pbssubhash/h0neytr4p
Honeypot facile da configurare per il Blue Team
 bi7s/cves
Repository contenente dati e strumenti relativi alle Common Vulnerabilities and Exposures (CVE) per l'analisi delle vulnerabilità e l'intelligence…
 dr4k0nia/yara-rules
Una raccolta delle mie regole yara







