#1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 corelight/zeek-endpoint-enrichment
Strumento di arricchimento log Zeek che aggiunge informazioni sull'host e riferimenti a entità note per migliorare il monitoraggio della sicurezza di…

 bontchev/whodunit
Riconoscere i gruppi APT più probabili responsabili di un incidente
 secdev02/cyber-decoy
Broker di decoy sperimentale
 corelight/zeek-agenttesla-detector
Un rilevatore C2 del malware Agent Tesla basato su Zeek.
 exptechtw/cve-2025-66478
Analisi di log di attacco reali relativi a CVE-2025-66478 (Next.js Server Actions RCE) con campioni di malware, tracciamento dell'IP dell'attaccante…
 synacktiv/pridelocker-analysis
Questo repository contiene uno script IDA Python per recuperare le stringhe dell'encryptor PrideLocker ESX e una regola YARA.
 ikram124/cve-2024-3094-analysis
Progetto di analisi della sicurezza: analisi delle CVE del mondo reale
 paolokappa/sharepointsecuritymonitor
Una soluzione completa di monitoraggio della sicurezza per SharePoint basata su PowerShell con protezione CVE-2025-53770, analisi avanzata delle DLL,…
 b401/clickstudio-compromised-certificate
Repository contenente il certificato compromesso visto nei recenti attacchi CVE-2022-30190 (Follina).
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — JavaScript dannoso incorporato (spyware) nelle versioni ufficiali VaahCMS 2.0.0–2.3.4. CVSS 8.1. Advisory + rilevamento.
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
Checker IoC Bash non ufficiale per appliance SonicWall SMA1000 interessate dalle vulnerabilità attivamente sfruttate CVE-2026-15409 e CVE-2026-15410.
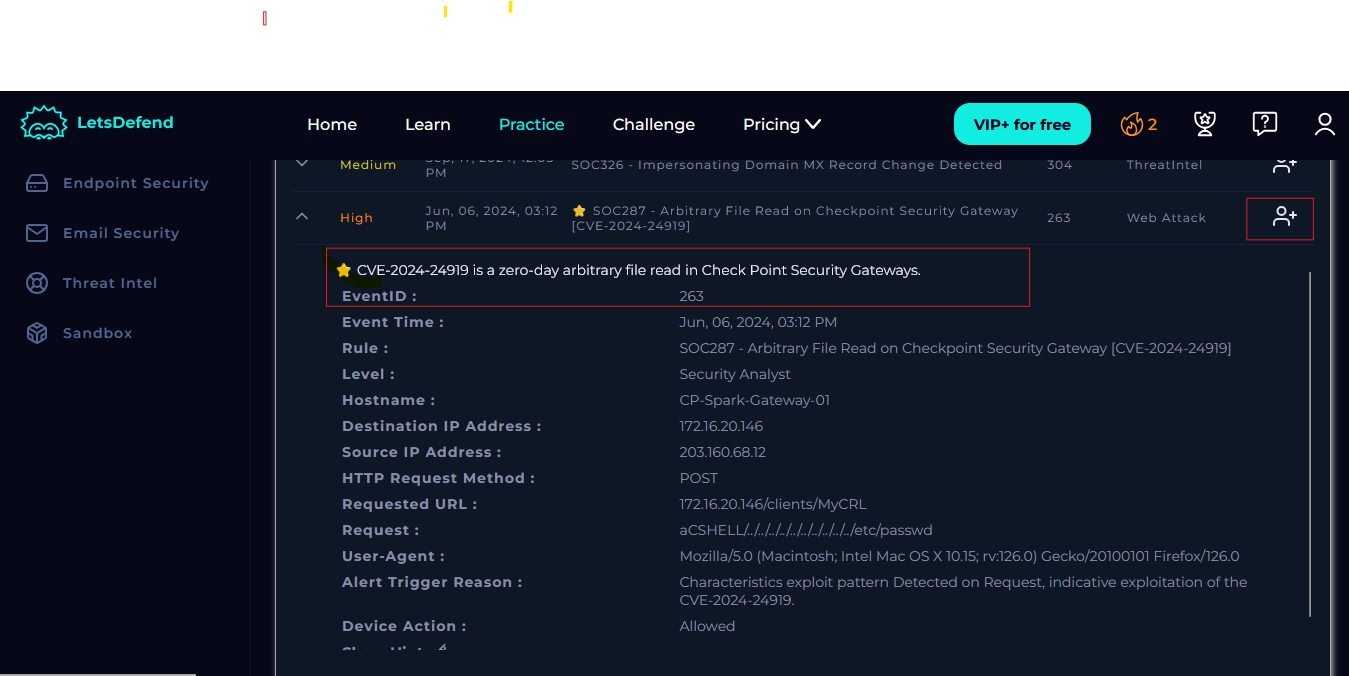 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Passo-passo per la risposta agli incidenti SOC per la lettura arbitraria di file CVE-2024-24919 sui gateway Check Point, che copre rilevamento,…
 sarjanpatel22/siem-threat-detection-lab
Laboratorio SIEM per blue team: Wazuh 4.7.5 rileva 7 attacchi simulati (forza bruta SSH, Slowloris DoS / CVE-2007-6750, attacchi web) con mappatura…
 pisut4152/sigma-rule-for-cve-2021-41773-and-cve-2021-42013-exploitation-attempt
 pinaraltinok/log4shell-attack
Modellazione e Rilevamento di Attacchi Multi-Fase per Log4Shell per CVE-2021-44228
 dfs333/trivysupplychainanalysis
Ricostruzione quantitativa verificata formalmente dell'attacco alla supply chain di GitHub Actions di Trivy/TeamPCP (CVE-2026-33634): un modello di…
 24520597-blip/cve-2025-99999
PoC e IOCs per il bypass critico dell'autenticazione HSM (CVE-2025-99999). Threat intelligence per il settore finanziario.