
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 arisharazakhan-cpu/dod-blue-team-network-lab
Laboratorio di sicurezza difensiva ad alta fedeltà che simula una rete aziendale allineata al DoD con Active Directory, segmentazione VLAN, hardening…

 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Indicatori di Compromissione e linee guida per l'hunting relativi a CVE-2026-88771, un'iniezione di comandi non autenticata in Citrix NetScaler ADC e…
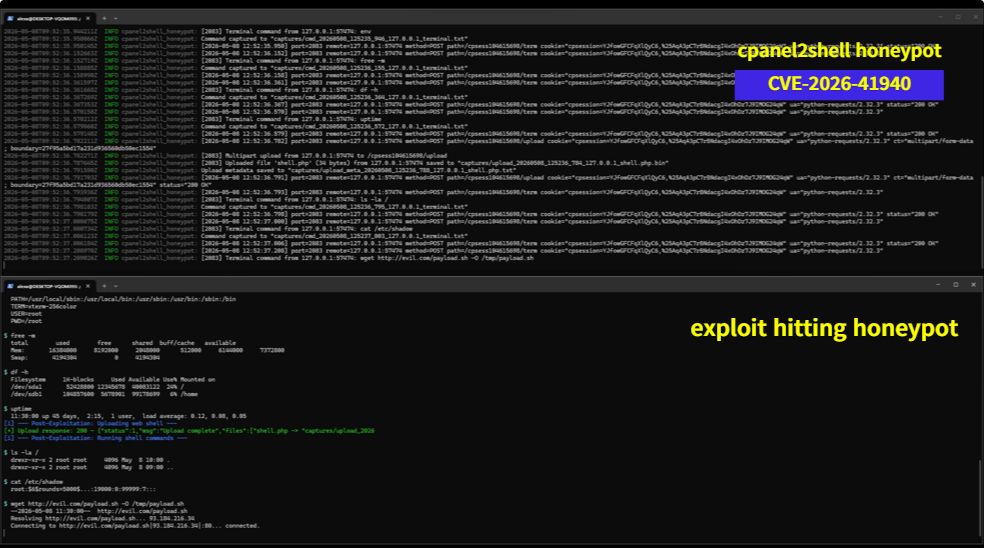 acuciureanu/cpanel2shell-honeypot
Un honeypot in Rust che simula un'istanza vulnerabile di cPanel/WHM per CVE-2026-41940
 chinyemba-ck/moveit-cve-2023-34362
Una presentazione video che analizza i dettagli tecnici, la portata e le lezioni da trarre dalla MOVEit CVE-2023=3462 (Progetto finale di CS50…
 akamai/akamai-security-research
Questo repository include codice e IoC che sono il prodotto della ricerca svolta nei vari team di ricerca sulla sicurezza di Akamai.
 owasp/python-honeypot
OWASP Honeypot, framework di deception automatizzato.
 nagwww/s3-leaks
Sequenza temporale curata di errori di configurazione dei bucket AWS S3, dati esposti e credenziali IAM divulgate, con link agli incidenti per…
 defensepointsecurity/threat_note
Notebook Investigativo Leggero di DPS
 bartblaze/yara-rules
Collezione di regole Yara private.
 spaceraccoon/manuka
Un honeypot OSINT modulare per i blue teamers
 phype/telnet-iot-honeypot
Honeypot telnet in Python per la cattura di binari di botnet
 mr-r3b00t/crime-mapper
Uno strumento per mappare il crimine informatico
 joesecurity/sigma-rules
Regole Sigma di Joe Security
 jepaynemsft/weffles
Costruisci una console di Threat Hunting/Incident Response veloce, gratuita ed efficace con Windows Event Forwarding e PowerBI
 corelight/community-id-spec
Uno standard aperto per l'hashing dei flussi di rete in identificatori, noto anche come "Community IDs".
 invictus-ir/alfa
Strumento automatizzato di analisi forense per i log di audit di Google Workspace. Acquisisce tutti i tipi di log, mappa gli eventi al MITRE ATT&CK…
 mcp-shark/mcp-shark
Analisi forense in stile Wireshark per le comunicazioni Model Context Protocol Cattura, ispeziona e analizza tutte le richieste e risposte HTTP tra…







