
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 find-lab/agentward
Sistema operativo di sicurezza full-stack per agenti AI con un'architettura di difesa in profondità a cinque livelli che copre scansione delle…
 0xtoxin/malware-iocs
Solo i miei risultati sui malware
 formerlab/shadow-fleet-tracker-light
Tracker open source della flotta ombra del Mar Baltico. 1200+ navi, AIS in tempo reale, avvisi di prossimità ai cavi. Nessun cloud, nessun…
 rakosn1cek/oversight
Un leggero auditor di sicurezza e sandbox per script di shell. Oversight combina un motore di Analisi Statica (Rust) con l'Applicazione Dinamica…
 hackinghippo/log4shell_ioc_ips
log4j / log4shell IoC da più fonti, raccolti in un unico grande file (IP), altri in arrivo (CVE-2021-44228)
 inquest/python-inquestlabs
Un'interfaccia Pythonic e uno strumento da riga di comando per interagire con l'API InQuest Labs.
 d3sre/intelligentprocesslifecycle
Il ciclo di vita intelligente del processo dei difensori cyber attivi
 darksp33d/hyperhives-macos-infostealer-analysis
Analisi statica completa dell'information stealer Rust di HyperHive per macOS — 571 valori di configurazione decifrati, infrastruttura C2,…
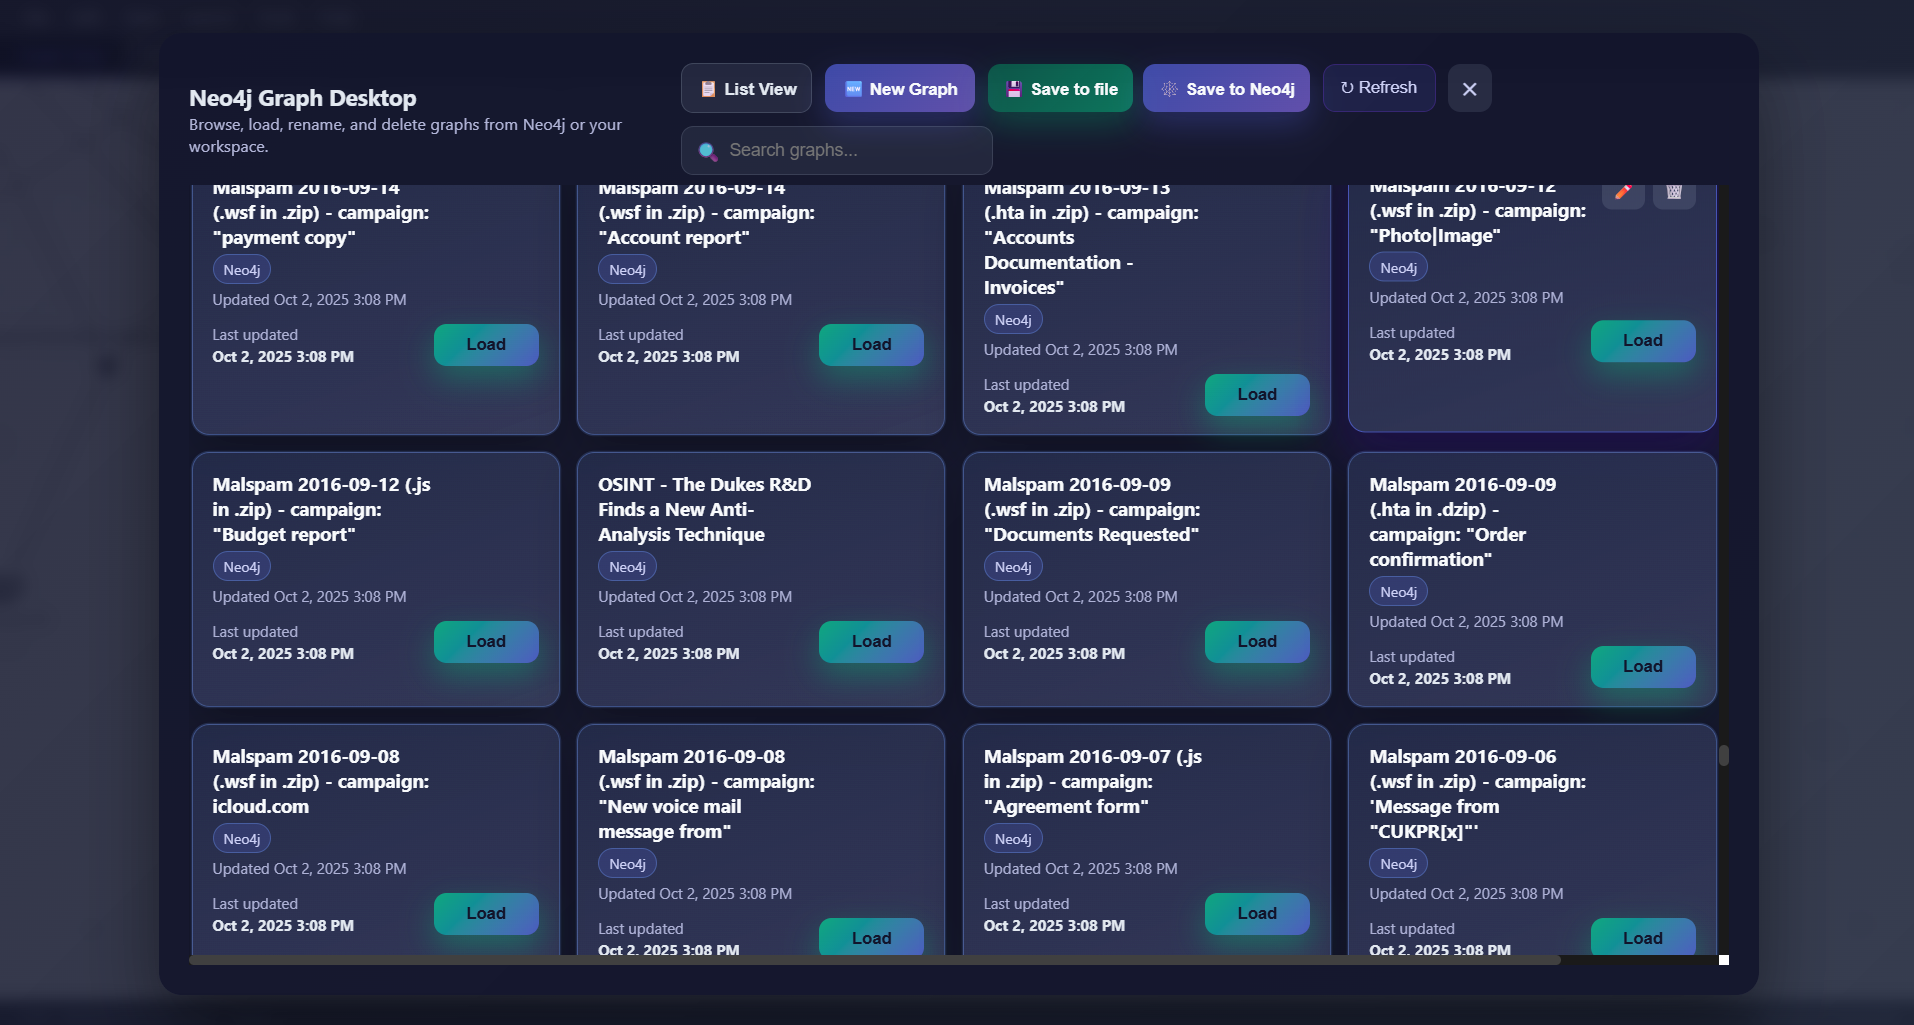 rsac-labs/quantickle
Un toolkit di grafici per la ricerca sulle minacce - e altre cose
 kolya5544/bearftp
Server FTP honeypot scritto in .NET Core (C#) per Linux e Windows.
 onapsis/onapsis_cve-2025-31324_scanner_tools
Scanner basato su Python per CVE-2025-31324 che identifica istanze vulnerabili di SAP NetWeaver Visual Composer e rileva indicatori di compromissione…
 padayali-jd/pollyscan
Uno scanner di vulnerabilità specializzato progettato per rilevare CVE-2024-38526, l'Attacco alla Supply Chain di Polyfill.io, aiutando le…
 corelight/zeek-quasarrat-detector
Rilevatore Zeek per QuasarRat
 corelight/corelightforsplunk
App Splunk per l'integrazione e l'analisi dei dati di network detection di Corelight, che consente il threat hunting in tempo reale e l'incident…
 murataydemir/greyenergy-mini-module-malware-analysis
Analisi del malware GreyEnergy Mini Module (turco)
 rxerium/honeypot
🍯Honeypot Threat Intel
 grayxploit/cve-2026-0257
Scanner di vulnerabilità automatizzato per CVE-2026-0257 (PAN-OS GlobalProtect Authentication Bypass) con enumerazione dei certificati TLS,…
 liranzoz/ssh-honeypot-research
Implementazione di honeypot SSH a interazione media che cattura traffico di forza bruta reale, drop di malware e comportamento degli attaccanti.…







