
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 hybridbrothers/hunting-queries-detection-rules
Lo scopo di questo repository è condividere query KQL per aiutare a identificare configurazioni di sicurezza errate, cercare pattern specifici o…
 mthbernardes/ipchecker
Verifica se un IP proviene da Tor o è un proxy dannoso.
 deeptempo/socbench
Un Harness Aperto e Benchmark per l'AI nelle Operazioni di Cybersecurity.
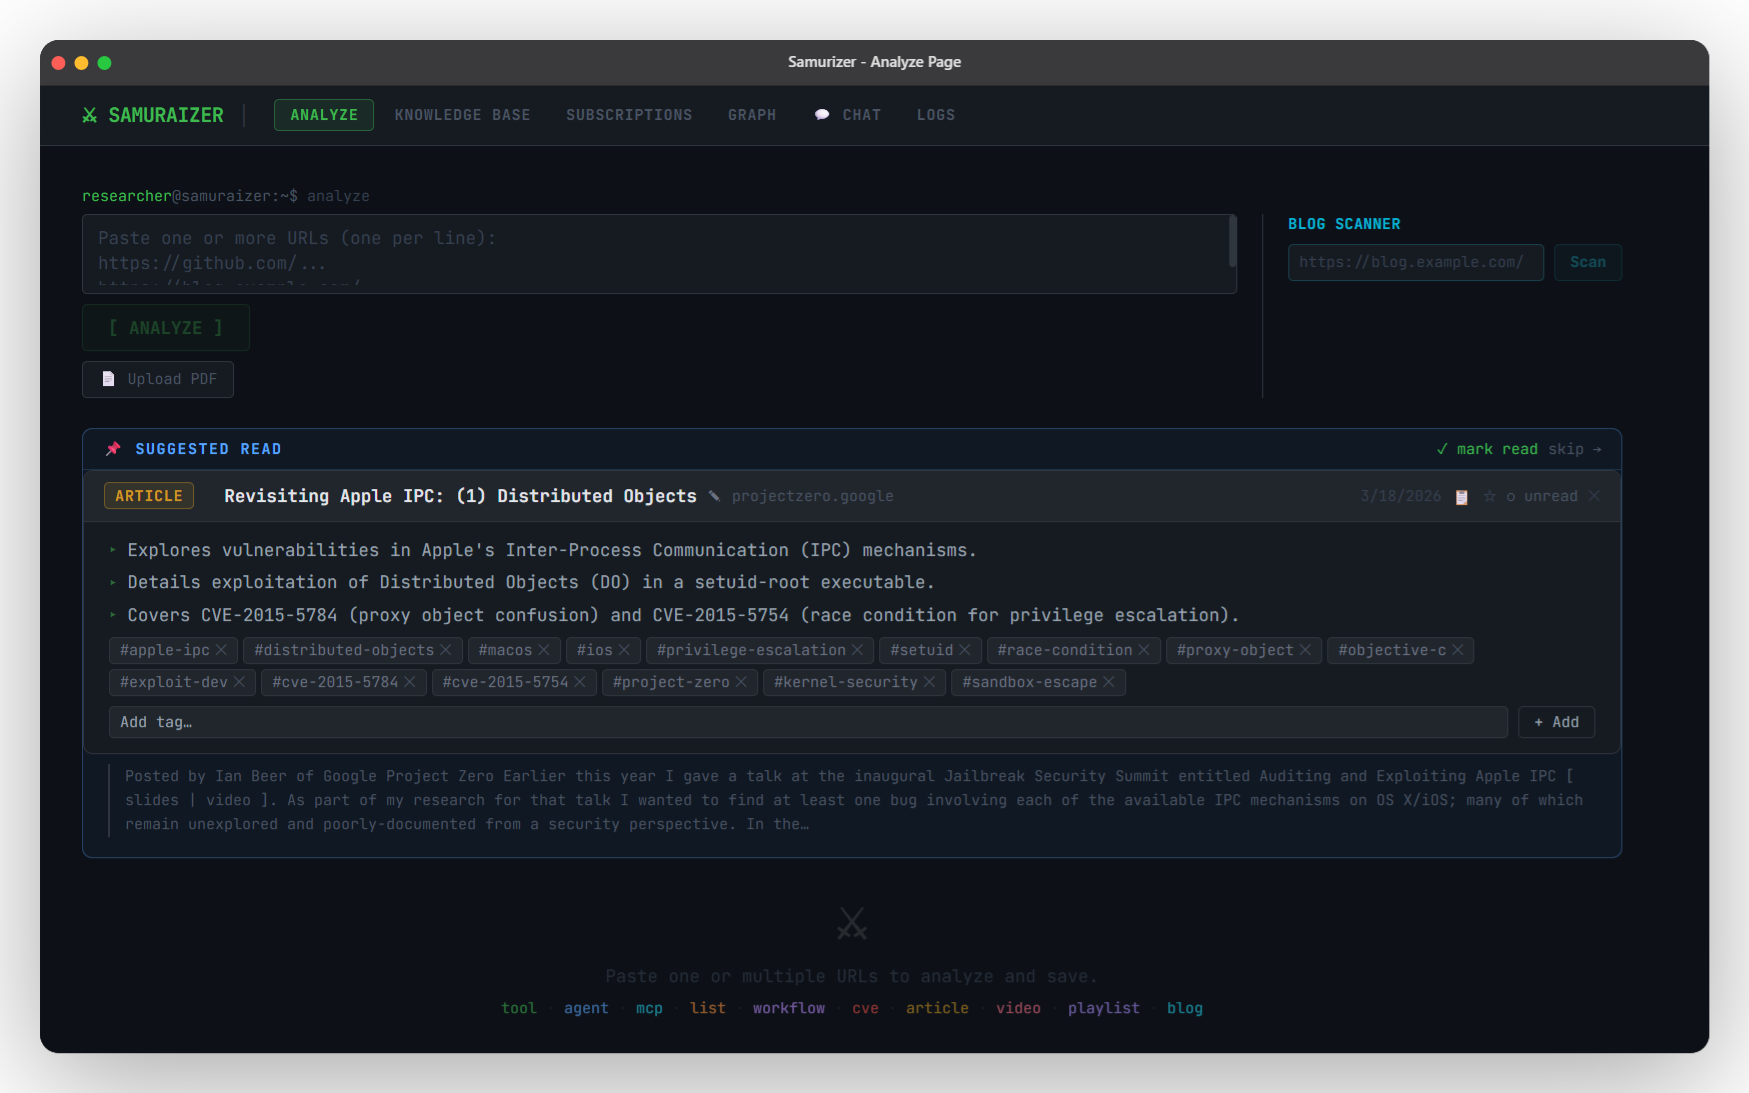 zomry1/samuraizer
NotebookLM sotto steroidi — appositamente progettato per ricercatori di sicurezza.
 nccgroup/yaml2yara
Genera regole YARA in blocco da input YAML
 malvuln/sigint-hombre
Regole Suricata generate dinamicamente da feed di minacce in tempo reale
 sumidcyber/zeroscout
🦅 ZeroScout: Il cacciatore di minacce autonomo per ambienti locali e cloud. Visualizza gli attacchi in una War Room live, identifica gruppi APT…
 aquasecurity/vuln-list-debian
Debian Security Tracker
 mouna23/ai-driven-mitre-attack
Questo repository mostra una pipeline di machine learning per rilevare le tecniche MITRE ATT&CK dai log e arricchire l'output utilizzando un LLM…
 rjsudlow/proxynotshell-ioc-checker
Script per verificare la presenza di IOC creati da ProxyNotShell (CVE-2022-41040 e CVE-2022-41082)
 jxlil/pwndb
Strumento di ricerca di credenziali compromesse basato su Tor che interroga il servizio nascosto pwndb2 per trovare email e password esposte in…
 zenzue/cve-2025-50154
Toolkit PowerShell per verificare, rafforzare e cercare l’uso insicuro di NTLM/SMB, affrontando i rischi di perdita di credenziali CVE-2025-50154 con…
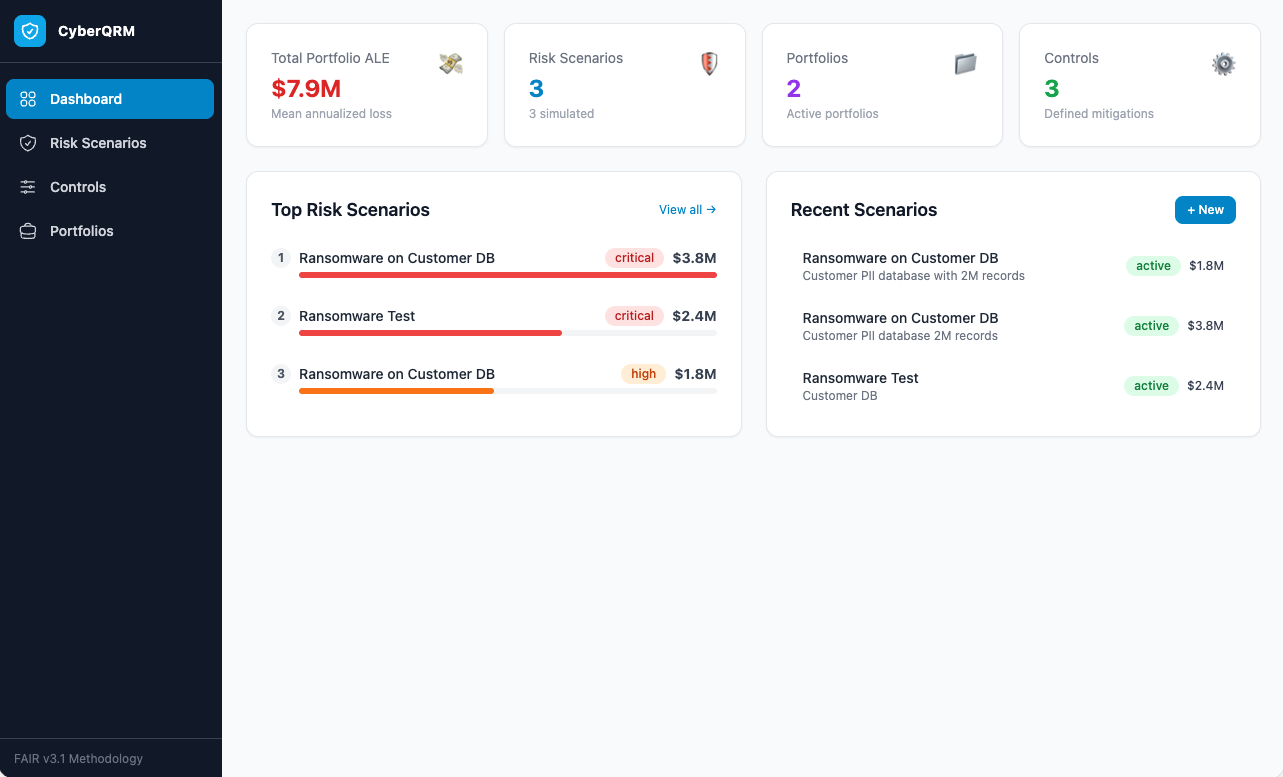 iiamit/cyberqrm
Un'implementazione del framework FAIR CRQ
 yumlembam/insider-threat
Rilevamento di minacce interne basato su grafi utilizzando modelli GCN-BiLSTM e attention sui dataset CMU CERT. Include preelaborazione dei dati,…

 horrister/solarwinds-sunburst-cve-2020-10148
Raccolte curate di report di vulnerabilità con analisi tecnica completa, script proof-of-concept, elenchi di IOC e linee guida per la remediation per…
 insider77circle/ai-password-testing-agent
Come l'IA trasforma gli attacchi alle password da enumerazione cieca in campagne adattive - e le regole di rilevamento e le contromisure che li…
 eyesecurity/wp2shell-compromise-scanner-plugin
Plugin WordPress di sola lettura che scansiona gli artefatti della catena di exploit wp2shell (CVE-2026-63030 / CVE-2026-60137)







