
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 corelight/cve-2020-5902-f5bigip
Un pacchetto di rilevamento di rete per CVE-2020-5902, una vulnerabilità CVE10.0 che colpisce i dispositivi BIG-IP di F5 Networks, Inc.
 chpratik/cve-2026-50522
La deserializzazione di dati non attendibili in Microsoft Office SharePoint consente a un utente malintenzionato non autorizzato di eseguire codice…
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Lo script si concentra prima sull'acquisizione sicura degli artefatti, seguita da un'analisi opzionale sull'host, e produce un archivio forense…
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Rilevato sfruttamento RCE zero-click di Windows OLE (CVE-2025-21298) Walkthrough
 0xblackash/cve-2021-44228
CVE-2021-44228
 tracehound/tracehound
Controlli di sicurezza operativi con garanzie forensi
 techupdate24/fortimail-zero-day-cve-2026-104286
Una guida completa e un flusso di lavoro per integrare gli sprint Agile con le pipeline CI/CD DevOps.
 qubesos/qubes-secpack
Repository curato di bollettini di sicurezza di Qubes OS, canary, chiavi PGP e digest ISO, con verifica autenticata tramite tag git e firme…
 deepfence/threatmapper
Piattaforma di protezione delle applicazioni cloud native open source (CNAPP)
 montysecurity/c2-tracker
Feed in tempo reale di server C2, strumenti e botnet
 vxunderground/threatintelligencediscordbot
Riceve aggiornamenti da vari domini clearnet e domini di attori ransomware.
 dvopsway/datasploit
Uno strumento per eseguire varie tecniche OSINT, aggregare tutti i dati grezzi, visualizzarli su un dashboard e facilitare l'alerting e il…
 nullarray/mimir
Interfaccia OSINT per Intelligence sulle Minacce - CLI per HoneyDB
 embee-research/yara-detection-rules
Regole Yara per Malware Moderni
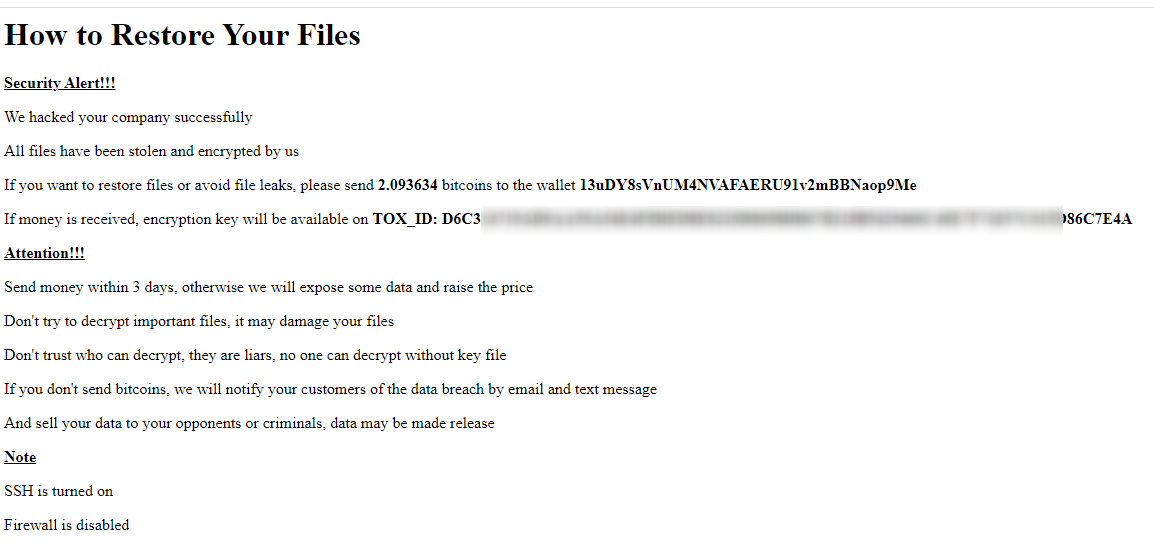 soufianetahiri/esxi_ransomware_bitcoinwallets
Attacchi ransomware semi-automatizzati ESXi portafogli bitcoin
 0x0allenace/soc-analyst-portfolio
Un portfolio curato che presenta le mie indagini SOC, i progetti di threat hunting, i laboratori DFIR, la detection engineering, i blog tecnici e la…
 bruneaug/dshield-siem
Raccolta log sensore DShield con ELK








