
 #1
Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.
Raccomandato da Kitploit

 zupit/horusec
Horusec è uno strumento open source che migliora l'identificazione delle vulnerabilità nel tuo progetto con un solo comando.
 agrawalsmart7/scodescanner
Scanner di analisi statica da riga di comando che rileva vulnerabilità critiche nel codice sorgente PHP e YAML utilizzando regole semgrep…
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilità di divulgazione di memoria in XNU
 nccgroup/vcg
VisualCodeGrepper - Strumento di scansione della sicurezza del codice.
 synacktiv/weggli_rules_sstic2023
Query weggli curate per l'analisi statica di codice C/C++ per identificare funzioni pericolose, problemi di stack e vulnerabilità di overflow di…
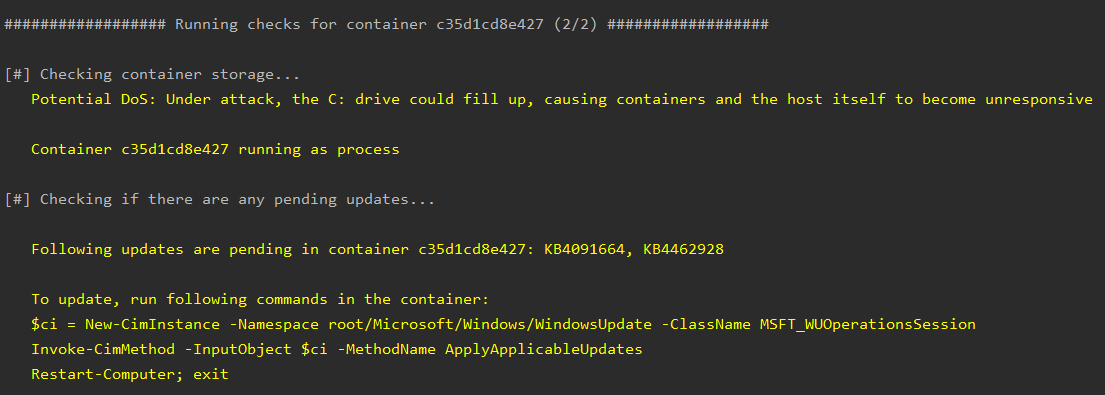 nccgroup/whalescan
Whalescan è uno scanner di vulnerabilità per container Windows, che esegue diversi controlli benchmark, oltre a verificare la presenza di…
 nccgroup/cq
Scanner di sicurezza del codice veloce, progettato per la revisione manuale della sicurezza del codice da parte di esperti. Genera risultati con…
 gmh5225/actions-secrets
Aggiungendo questa GitHub Action, verrà eseguita la scansione del tuo repository per individuare dati sensibili nel tuo codice sorgente. Troviamo…
 merbinr/cve-2023-31606
# Documentazione di CVE-2023-31606: vulnerabilità ReDoS nella funzione sanitize_html della gemma Redcloth ## Panoramica CVE-2023-31606 è una…
 mandiant/route-sixty-sink
Collega le sorgenti ai sink nelle applicazioni C#.
 rvermeulen/codeql-cve-2022-35737
Una query CodeQL per trovare CVE 2022-35737
 sonatype-nexus-community/devaudit
Strumento di auditing di sicurezza open-source, multipiattaforma e multiuso
 security-code-scan/security-code-scan
Rilevatore di pattern di vulnerabilità per C# e VB.NET
 contrastsecurity/contrast
CLI SAST per la scansione di applicazioni Java, JavaScript e .NET, oltre a funzioni AWS Lambda, per rilevare vulnerabilità del codice e policy IAM…
 advanced-threat-research/creosote
Creosote è la nostra soluzione per la ricerca della vulnerabilità tarfile descritta da CVE-2007-4559.
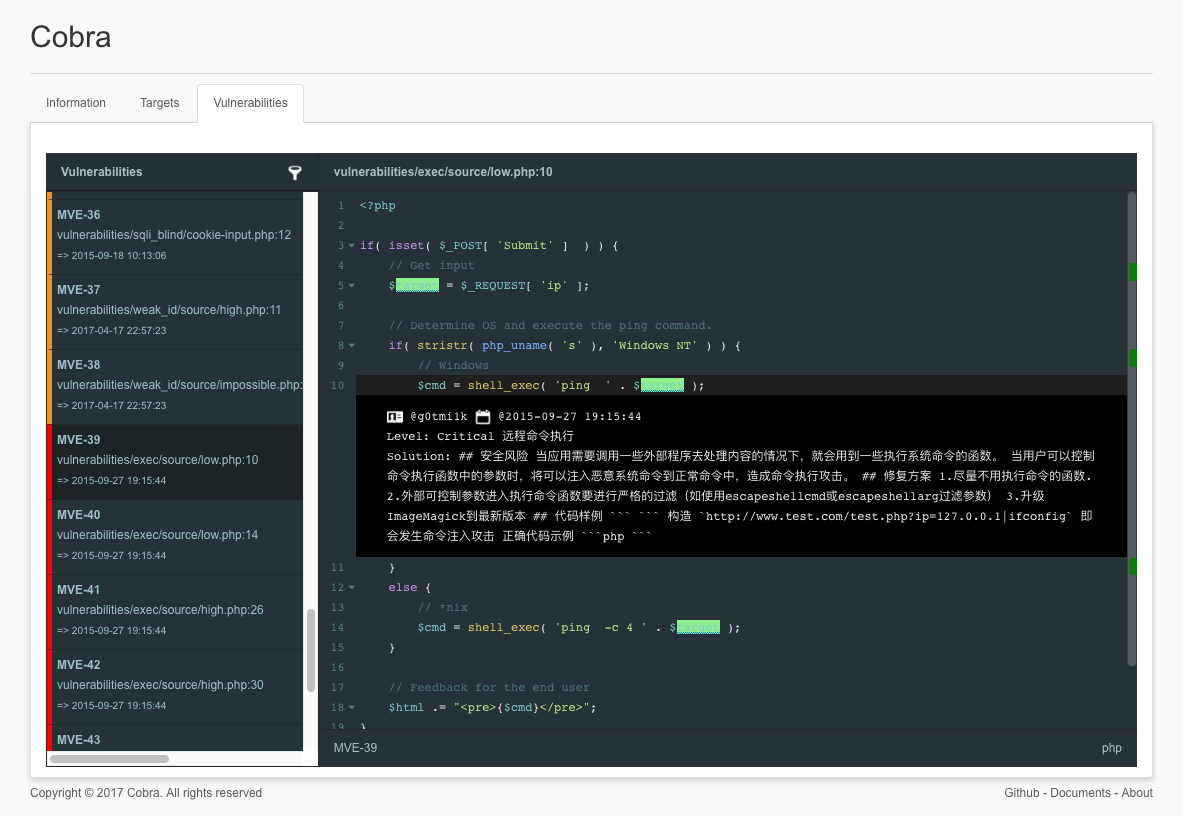 feeicn/cobra
Source Code Security Audit (Audit di sicurezza del codice sorgente)
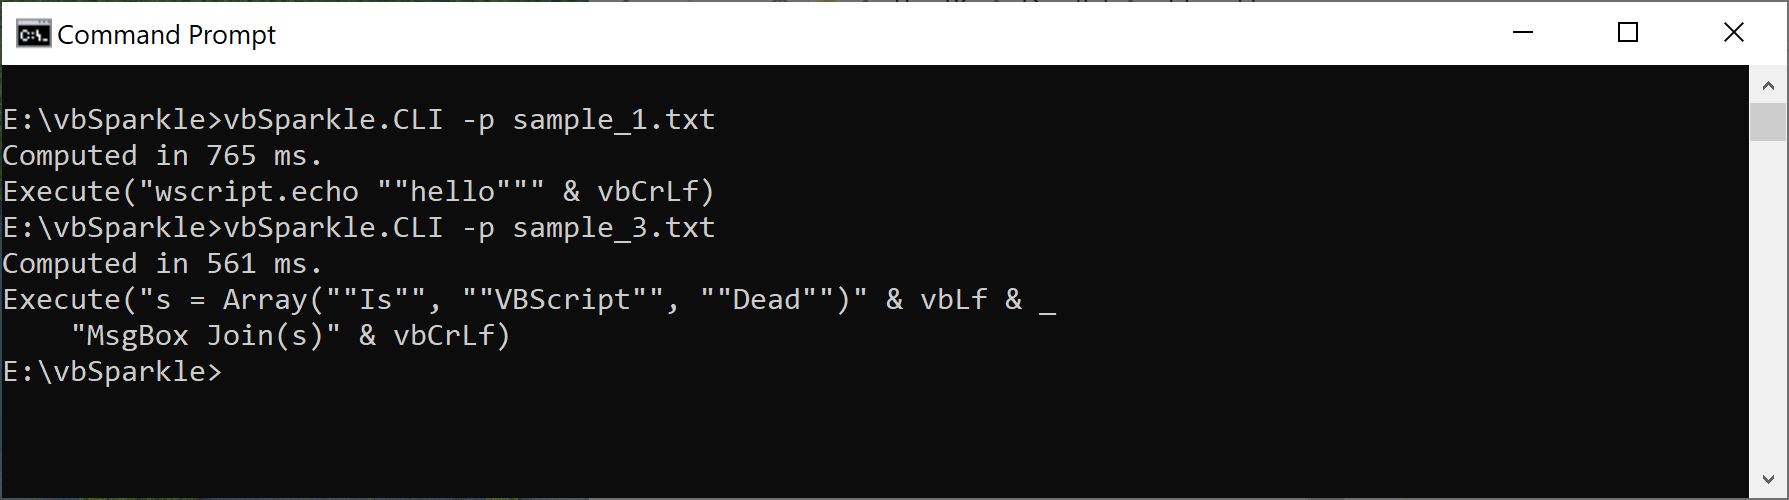 airbus-cert/vbsparkle
Deofuscatore source-to-source VBScript & VBA con valutazione parziale
 skyscanner/lambdaguard
Sicurezza serverless AWS







