
 #1
Strumenti per simulare attacchi basati sull'uomo (phishing, pretexting, baiting) e testare i fattori umani nella sicurezza.
Raccomandato da Kitploit
 matthewwiese/hinge-command-control-c2
Una prova di concetto che dimostra come utilizzare l'app di appuntamenti Hinge come C2.
 omarothmann/embedded-backdoor-connection
Questo video dimostrativo mostra come possiamo controllare il dispositivo della vittima inviando al bersaglio un file PDF dall'aspetto innocuo che in…
 649/cve-2017-5415
Spoofing della barra degli indirizzi tramite URL blob (browser Firefox). Un attacco può utilizzare un URL blob e uno script per falsificare un URL…
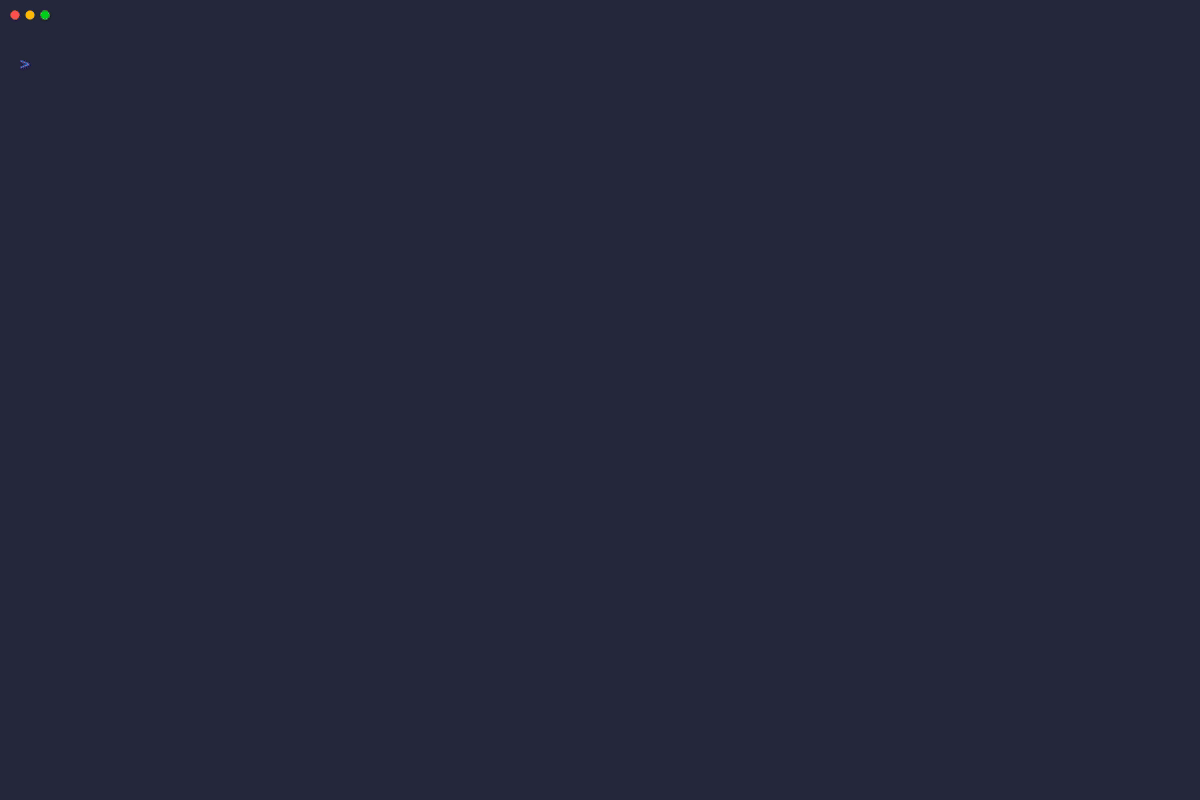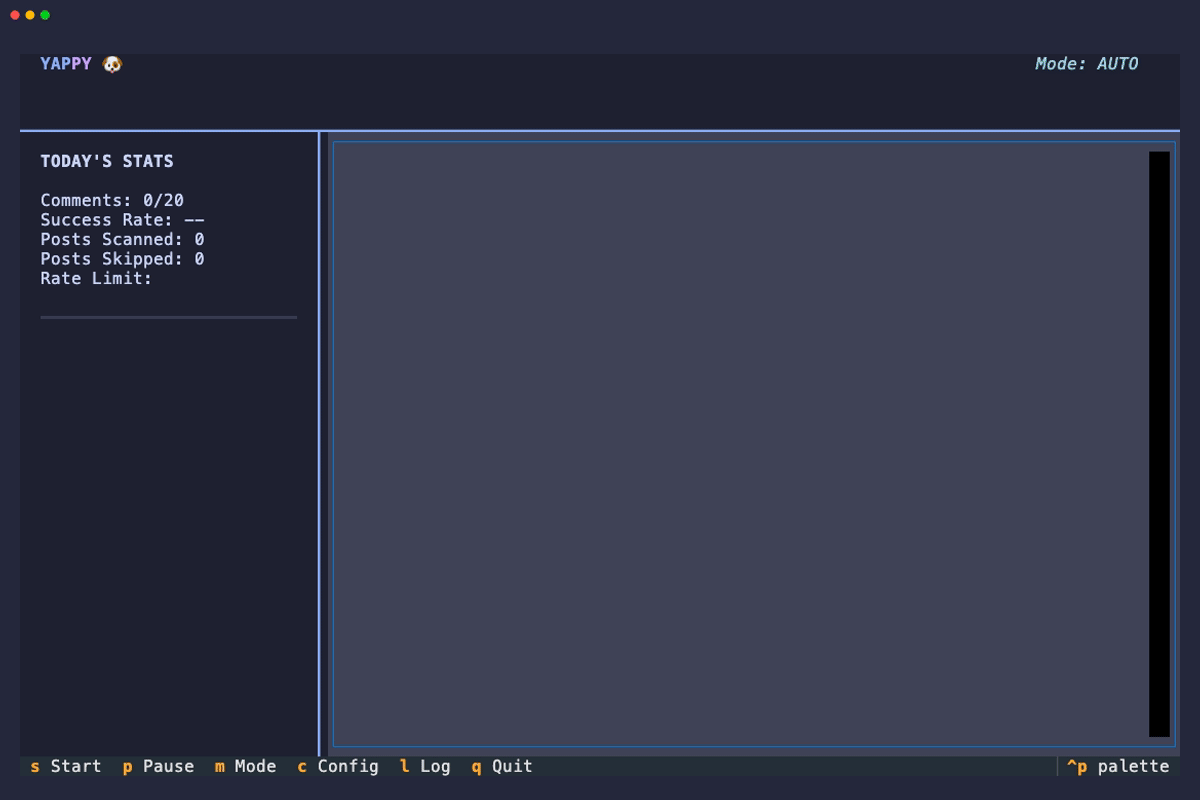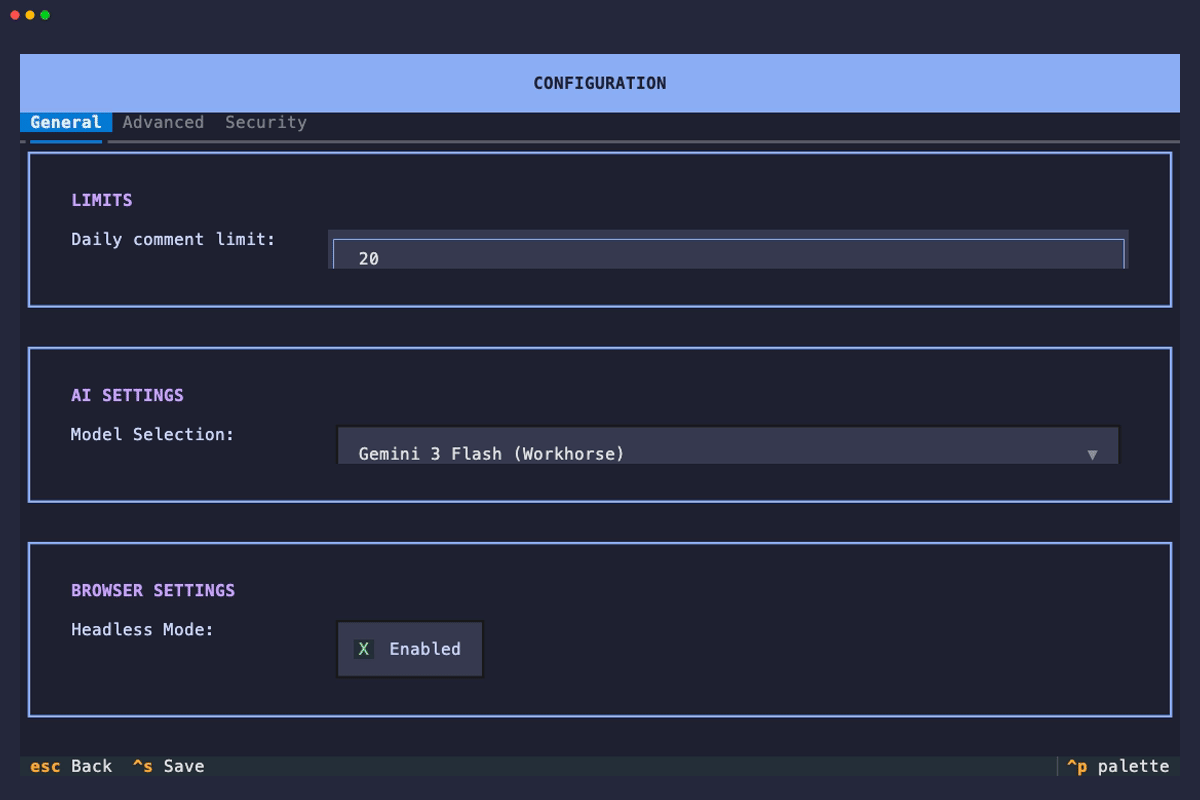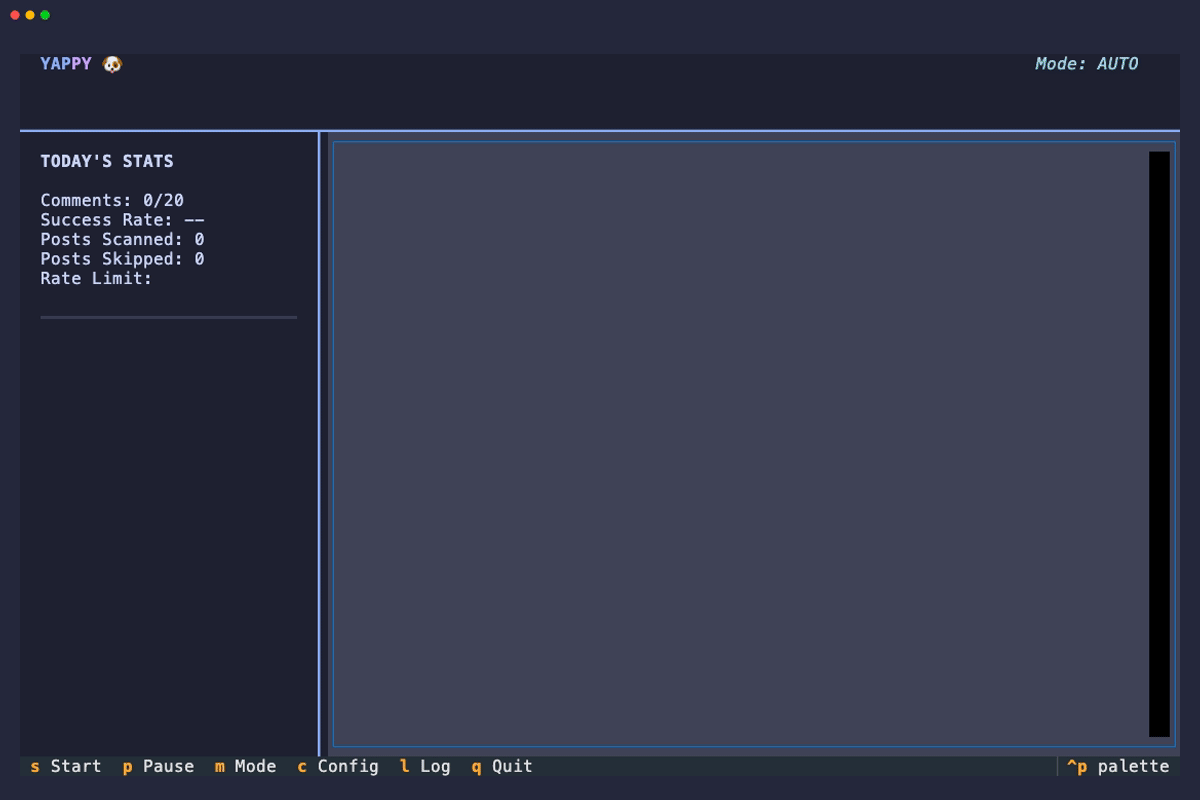 jienweng/yappy
Assistente di engagement su LinkedIn basato sull'IA
 elvonferen/osinton
Osinton è un progetto open-source che funziona utilizzando SERP API e ollama mistral
 yuyudhn/blindxss-lite
Un leggero collector e server di payload per Blind XSS (Cross-Site Scripting) realizzato con Flask
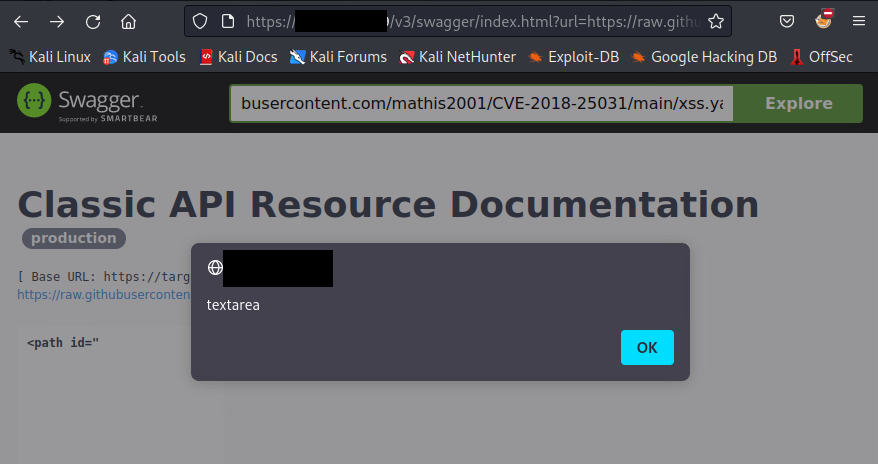 mathis2001/cve-2018-25031
Test per CVE-2018-25031
 dtrecherel/dnsspoof
Uno strumento DNS spoofer scritto in Python3.
 emrekybs/veiled-eye
Strumento OSINT per indagini sull'identità. Passa da un'e-mail, un nome utente, un telefono o un wallet attraverso 46 fonti fino a un unico profilo e…
 retr0-code/signhere
SignHere è l'implementazione di CVE-2017-11882. SignHere è il builder di documenti rtf e payload VBScript malevoli.
 bardlaudian/cve-2025-24071
Generatore PoC Python senza dipendenze per CVE-2025-24071 che crea un file .library-ms malevolo in un ZIP per attivare la divulgazione dell'hash NTLM…
 eddyflores100-lang/taikotalent-phishing-iocs
IoC, catena di attacco e rilevamento per la campagna di falso reclutatore Taiko su taikotalent.xyz che distribuisce un trojan Bash auto-eliminante…
 0x0mastermind0x0/instagram-brute-force-2024
Strumento automatizzato di brute-forcing delle credenziali Instagram con supporto CPU/GPU, progettato per attacchi di indovinamento delle password…
 pxmme/stalker
Strumento OSINT per la scansione automatizzata di social network e altri siti web, utilizzando un singolo nickname.
 vighnesh91/severitas
Framework di simulazione di social engineering autorizzato con un laboratorio loopback isolato, generazione di pubblico sintetico, controlli di…
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 Prova di concetto








