
 #1
Strumenti per simulare attacchi basati sull'uomo (phishing, pretexting, baiting) e testare i fattori umani nella sicurezza.
Raccomandato da Kitploit
 makdosx/wifi-agent
Strumento per punti di accesso rogue per creare portali captive, phishing di credenziali tramite pagine di login clonate e iniezione di download di…
 chrismaddalena/cooper
Uno strumento Python per importare HTML e produrre sorgente HTML adatto per campagne di phishing.
 jofpin/sack
Identificare la connessione delle sessioni per attacchi di social engineering.
 shaheeryasirofficial/smugglemypayload
Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking,…
 g4lb1t/pstf2
Framework per il Fingerprinting di Strumenti di Sicurezza Passivi
 cedowens/mythic-macro-generator
Script Python3 per generare una macro per lanciare un payload Mythic. Autore: Cedric Owens
 corvralabs/evilneko
Strumento di orchestrazione automatizzata di container per attacchi di phishing Browser-in-the-Browser (BITB), che consente ai red team di scalare…
 soufianetahiri/teamsntlmleak
Leak di NTLM tramite la scheda Sito Web in Teams via MS Office
 fdciabdul/fbchecker
Controllore Massivo di Account Facebook
 husam212/mitmer
Strumento automatizzato per attacchi man-in-the-middle.
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 ka7ana/cve-2023-23397
Proof-of-concept PowerShell per CVE-2023-23397 che sfrutta la proprietà ReminderSoundFile di Outlook per intercettare hash Net-NTLMv2 tramite SMB o…
 pwardle/not-a-mused
Proof-of-concept che sfrutta un'impostazione non documentata dell'endpoint di dettatura di Muse, consentendo a un processo locale non privilegiato di…
 ilektrojohn/creepy-plugins
Plugin per cree.py
 reverseclabs/cve-2021-25374_samsung-account-access
Questo script può essere utilizzato per ottenere accesso all'account Samsung di una vittima se hanno una versione specifica di Samsung Members…
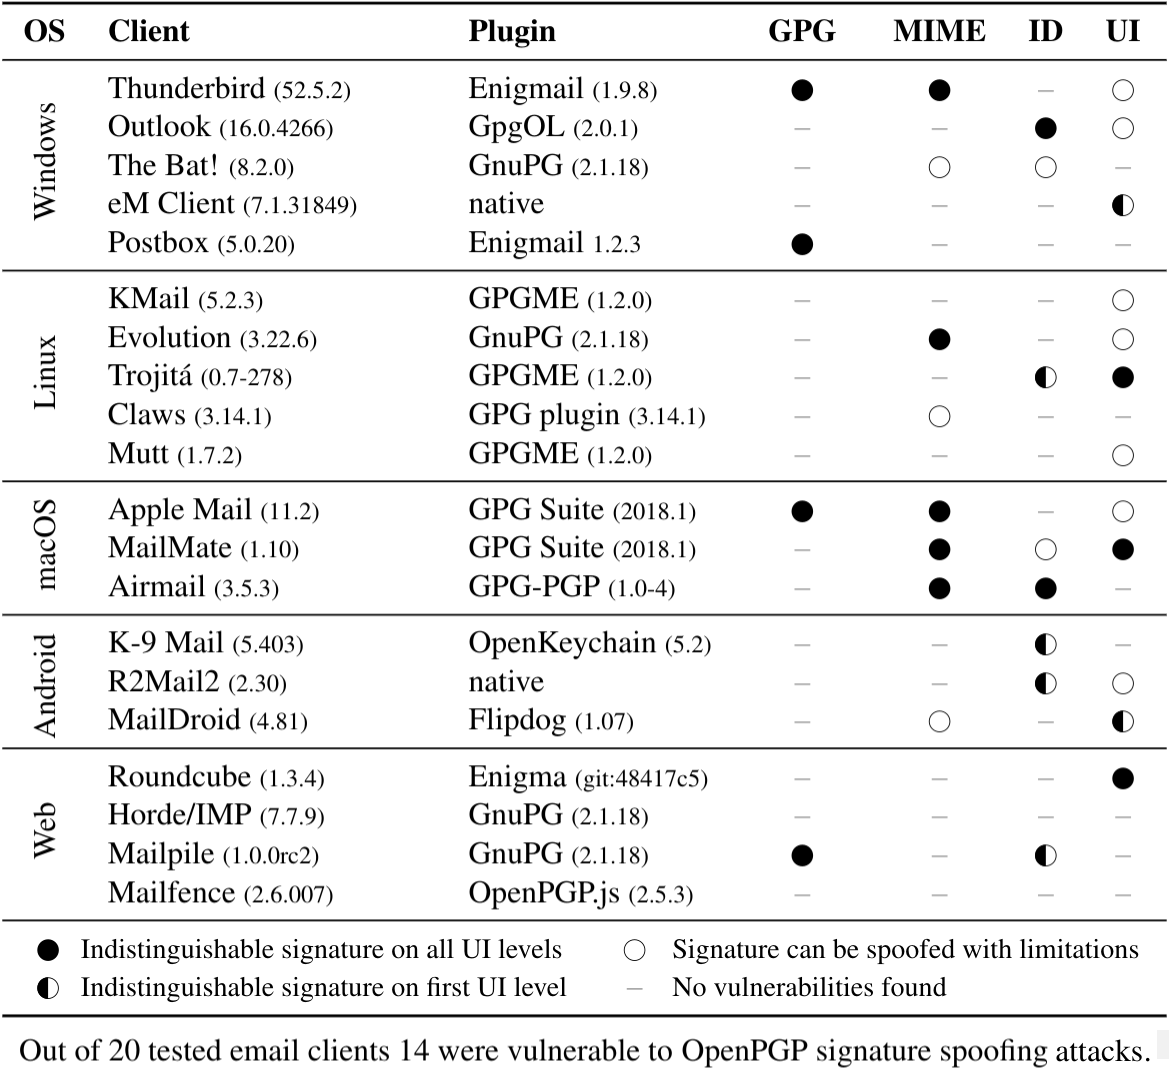 rub-nds/johnny-you-are-fired
Artefatti per la pubblicazione USENIX.
 jakabakos/cve-2023-36884-ms-office-html-rce
MS Office e Windows HTML RCE (CVE-2023-36884) - PoC ed exploit
 xorond/sudo-snooper
Script Python che si comporta come il binario sudo originale per ingannare gli utenti e far loro inserire le loro password.








