
 #1
Strumenti per scansione chiavi API, rilevamento fughe di credenziali e gestione segreti.
Raccomandato da Kitploit

 snyk/cli
Snyk CLI esegue la scansione e il monitoraggio dei tuoi progetti per vulnerabilità di sicurezza.
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 devsecops/awesome-devsecops
Una lista autorevole di fantastici strumenti devsecops con l'aiuto di esperimenti e contributi della comunità.
 awarexone/agentic-bug-hunter
Kit di caccia ai bug bounty basato sull'intelligenza artificiale che funziona con o senza abbonamento.
 awslabs/git-secrets
Impedisce il commit di segreti e credenziali nei repository git
 bee-san/pywhat
🐸 Identifica qualsiasi cosa. pyWhat ti permette facilmente di identificare email, indirizzi IP e altro. Fornisci un file .pcap o del testo e ti…
 zizmorcore/zizmor
Strumento di analisi statica per sistemi CI/CD che rileva e corregge problemi di sicurezza nelle configurazioni di GitHub Actions, Dependabot e…
 nolabs-ai/nono
sicurezza runtime degli agenti - sandboxing degli agenti zero trust, zero configurazione, zero latenza
 agwa/git-crypt
Crittografia trasparente dei file in git
 99designs/aws-vault
Un vault per archiviare e accedere in modo sicuro alle credenziali AWS negli ambienti di sviluppo
 onecli/onecli
Harness open-source sandboxato per agenti per team. Offre a ogni dipendente un agente personale protetto.
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
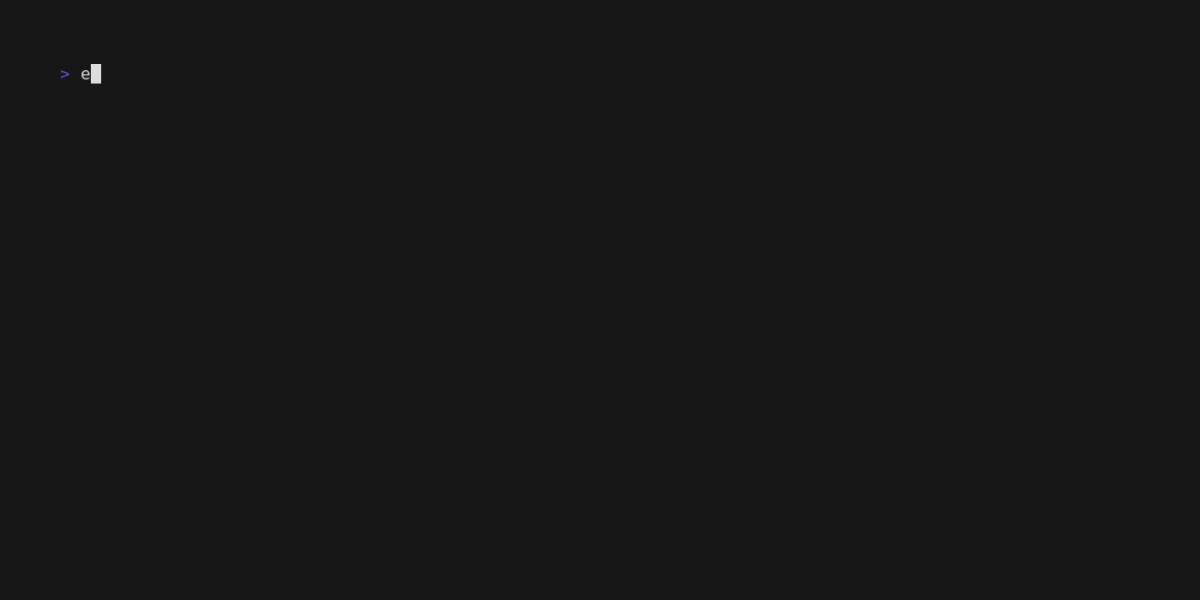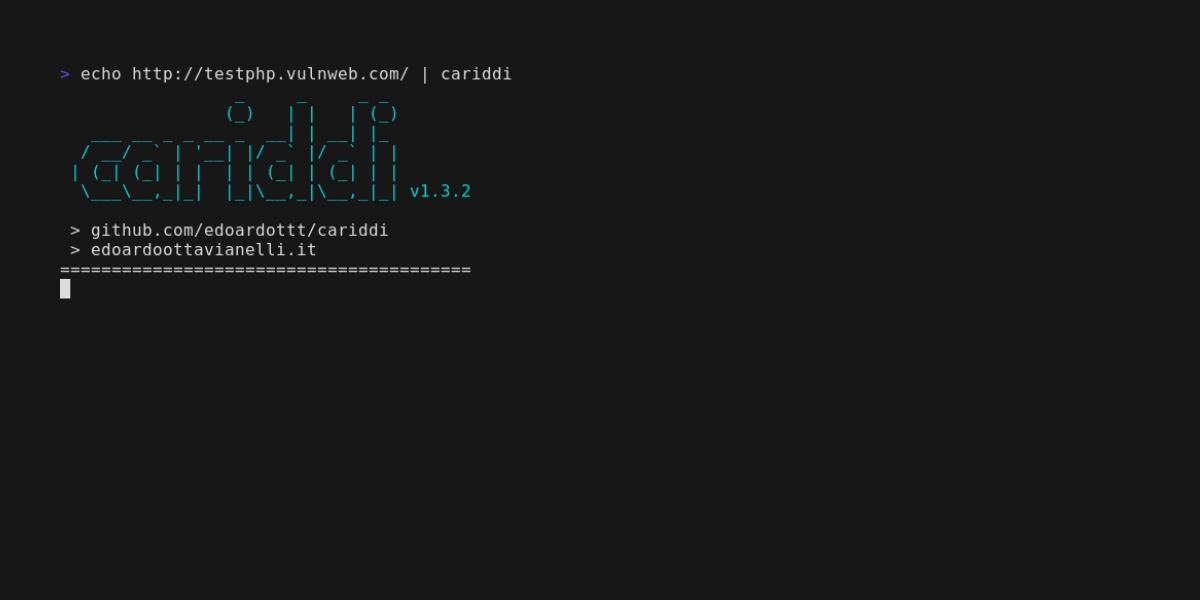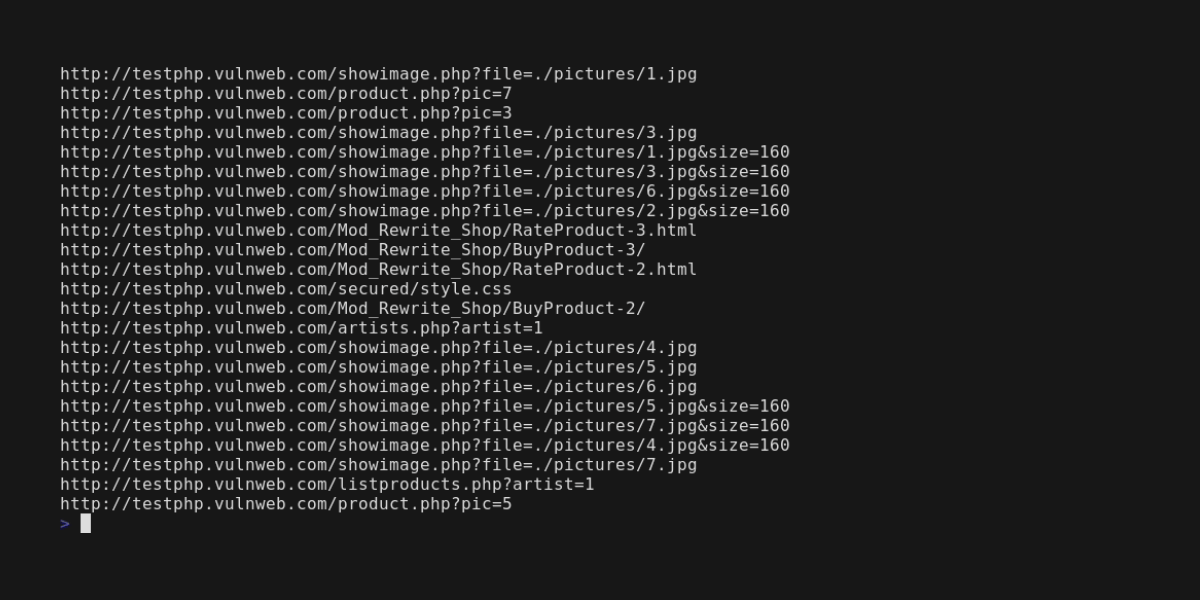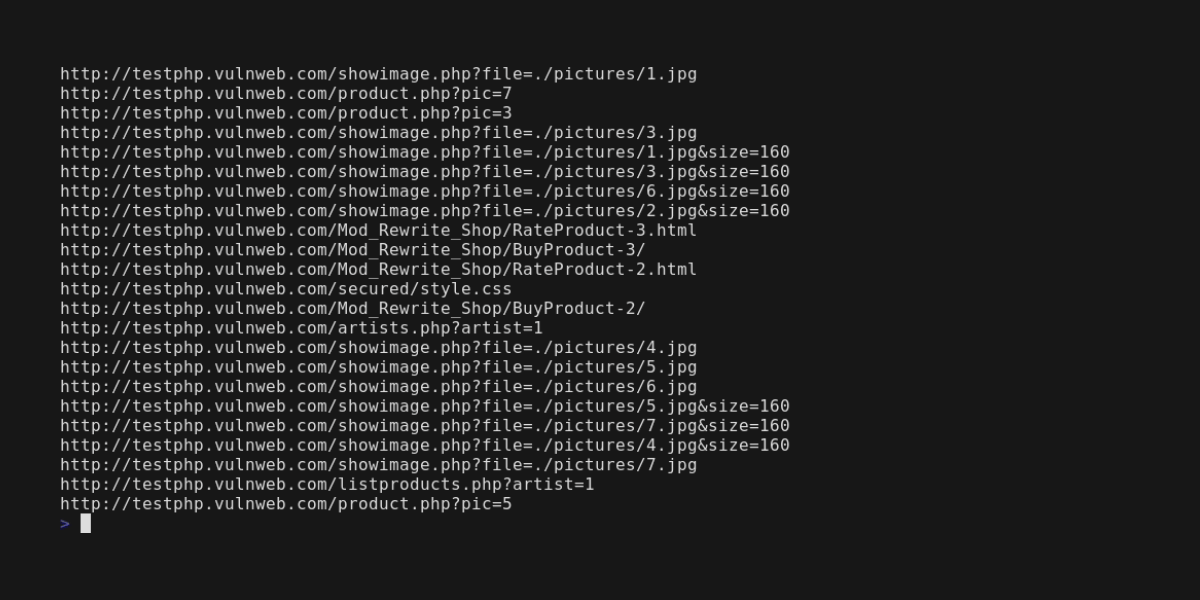 edoardottt/cariddi
Prendi una lista di domini, esegui la scansione degli URL e cerca endpoint, segreti, chiavi API, estensioni di file, token e altro.
 moltis-org/moltis
Un server agente personale persistente e sicuro in Rust. Un singolo binario, esecuzione in sandbox, LLM multi-provider, voce, memoria, strumenti per…
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 deepfence/threatmapper
Piattaforma di protezione delle applicazioni cloud native open source (CNAPP)
 techgaun/github-dorks
Trova segreti divulgati tramite ricerca su GitHub
 dwisiswant0/apkleaks
Scansionando il file APK per URI, endpoint e segreti.







