
 #1

 reposaur/reposaur
Strumento di conformità open source per piattaforme di sviluppo.
 anteater/anteater
Anteater - Framework di controllo dei gate CI/CD
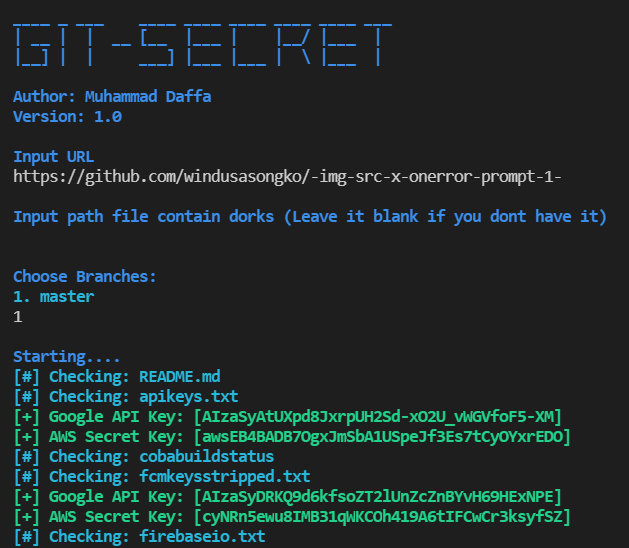 daffainfo/git-secret
Script Go per trovare dati sensibili come chiavi API / alcune parole chiave nel repository GitHub
 0xteles/jsleak
un codice Go per rilevare fughe di dati in file JS tramite pattern regex
 daddycocoaman/dumpscan
Ricerca di segreti nella memoria del kernel e dell'utente
 borenstein/yolo-cage
Agenti di codifica AI che non possono esfiltrare segreti o fare merge delle proprie PR.
 stacscan/stacs
Scanner statico di token e credenziali
 jeremylong/dependencycheck
Il repository di dependency-check è stato spostato:
 playtikaoss/leaktopus
Scanner automatizzato per la rilevazione di segreti e fughe di dati per GitHub e siti di paste, con filtraggio euristico, arricchimento IOL tramite…
 praetorian-inc/gato
Strumento di Enumerazione e Attacco per Pipeline GitHub Actions
 rootlug/aura
Project Aura: audit di sicurezza e introspezione del codice
 maweil/bidi_char_detector
Controlla i tuoi file per la presenza di caratteri Unicode BIDI che possono essere utilizzati impropriamente per attacchi alla supply chain. Vedi…











