#1
Strumenti per scansione chiavi API, rilevamento fughe di credenziali e gestione segreti.
Raccomandato da Kitploit
 amrudesh1/morf
Mobile Reconnaissance Framework è un potente strumento offensivo di sicurezza mobile, leggero e indipendente dalla piattaforma, progettato per…
 farenhytee/database-sentinel
Audit di sicurezza open-source per Supabase: un server MCP in sola lettura, un agente CLI e una Claude Skill. Individua misconfigurazioni RLS, chiavi…
 arsbr/veritensor
L'Antivirus per gli Artefatti AI e Firewall RAG. Uno strumento di analisi statica che scansiona Modelli e Notebook per RCE, Dataset e documenti RAG…
 dmdhrumilmistry/security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 momenbasel/vulnhawk
Scanner SAST basato su AI che trova bypass di autenticazione, IDOR e bug logici che Semgrep e CodeQL non trovano. GitHub Action gratuito. Supporta…
 clidey/deptrust
Server CLI e MCP che controlla le versioni dei pacchetti per vulnerabilità note in oltre 14 ecosistemi tra cui npm, PyPI, crates.io, Go modules e…
 davidcarliez/cover
Mantieni i dati privati, l'infrastruttura interna e i segreti fuori dagli agenti di coding cloud senza interrompere il tuo flusso di lavoro.
 nightwatchcybersecurity/gitbleed_tools
Script di shell per clonare e fare mirror di repository Git, calcolare i delta ed eseguire gitleaks per rilevare segreti nascosti in commit eliminati…
 elandio-com/sharemylogin
Condivisione di credenziali a conoscenza zero
 synacktiv/sccmsqlclient
Client MSSQL per ambienti SCCM, che consente ricognizione, esecuzione remota di PowerShell sui client gestiti ed estrazione di segreti sensibili come…
 xenoncyber/envy
Uno strumento basato su terminale per la gestione di segreti con supporto sia per tui che per cli
 gensecaihq/react2shell-scanner
Rileva CVE-2025-55182 RCE in React Server Components scansionando i file di blocco npm/pnpm/yarn, le immagini Docker, gli SBOM e gli URL live.…
 praetorian-inc/caeruleus
Binario Go singolo per il test di sicurezza Bluetooth Low Energy su Linux/BlueZ: scansione, enumerazione GATT, lettura/scrittura/notifica, fuzzing…
 oxsecurity/codetotal
Analizza qualsiasi snippet, file o repository per rilevare possibili falle di sicurezza come segreti nel codice, vulnerabilità open source, sicurezza…
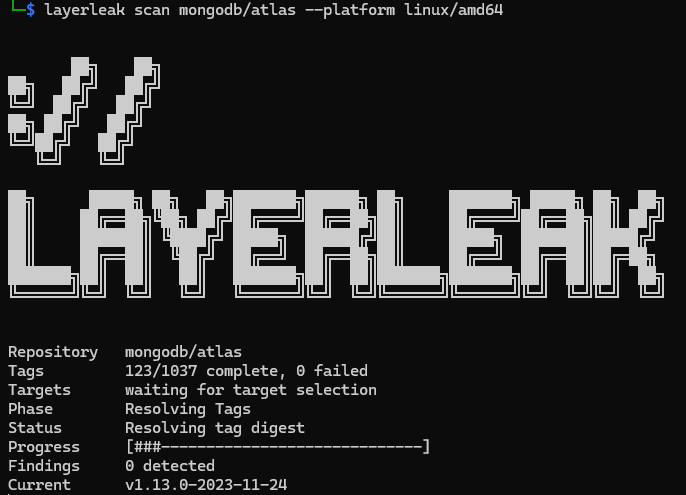 brumbelow/layerleak
layerleak lo scanner di segreti di Docker Hub
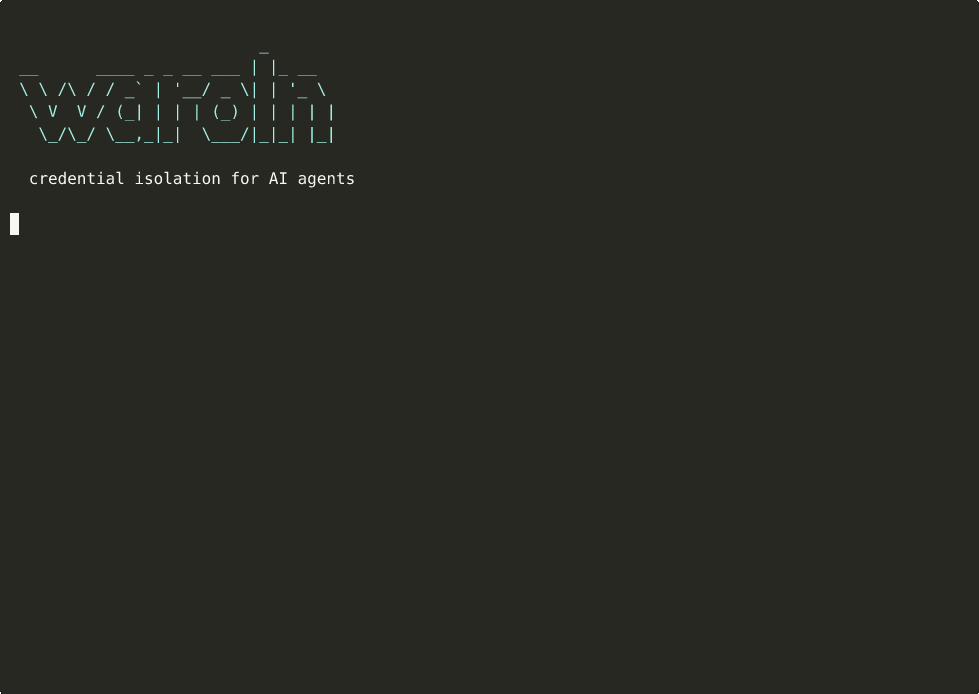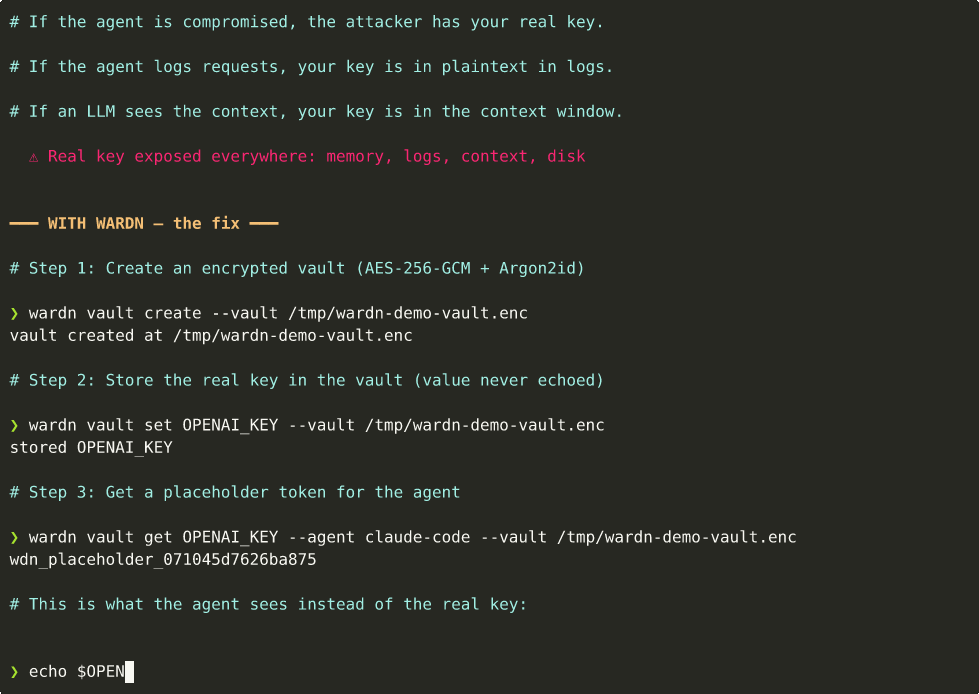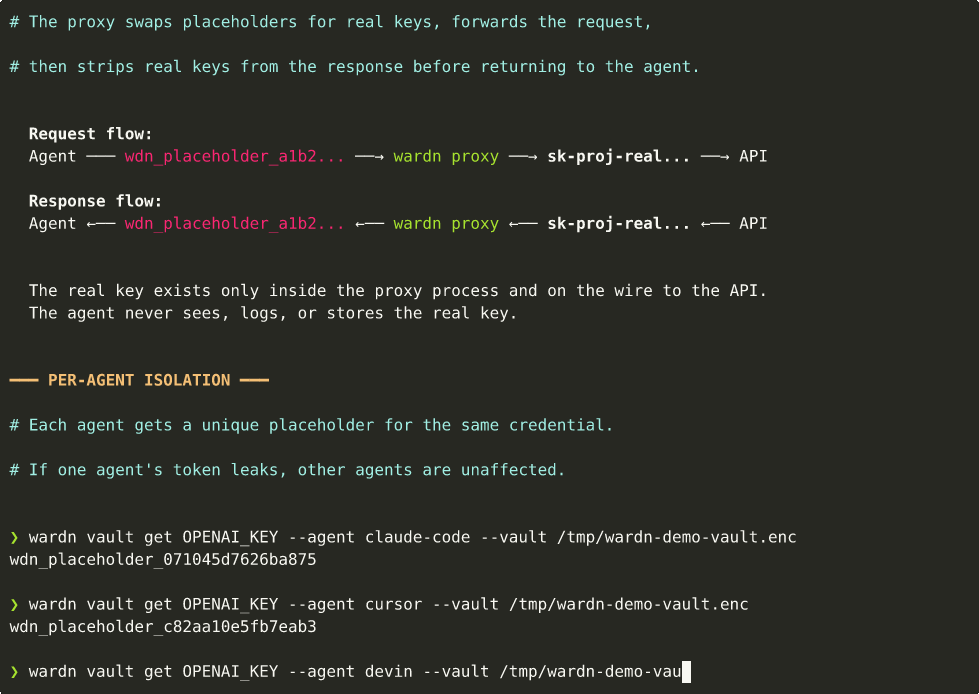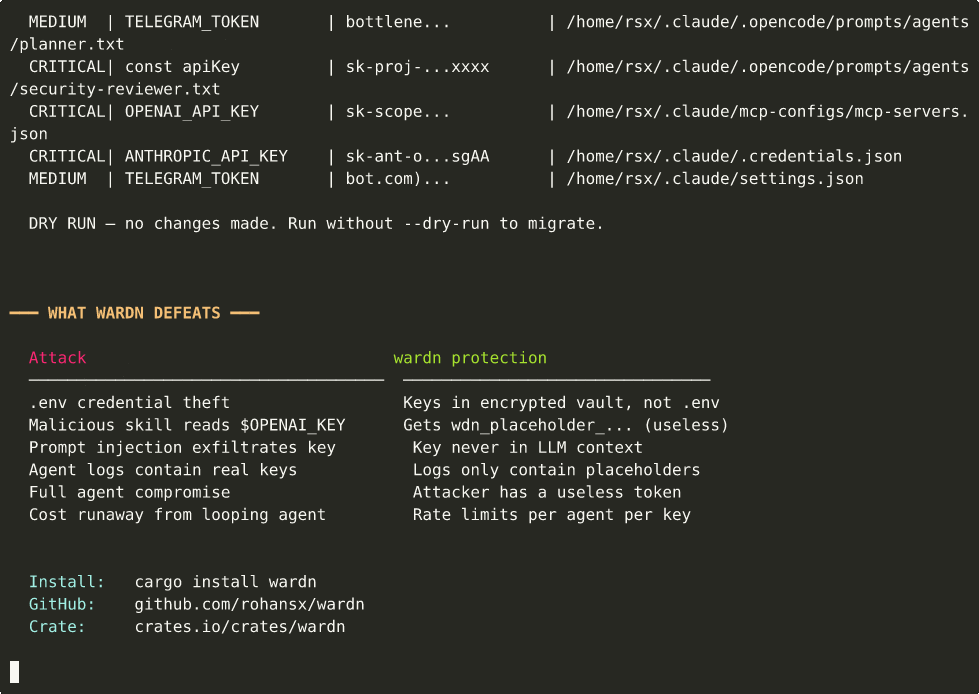 rohansx/wardn
isolamento delle credenziali per agenti AI. Gli agenti non vedono mai le vere chiavi API - garanzia strutturale, non politica.