
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
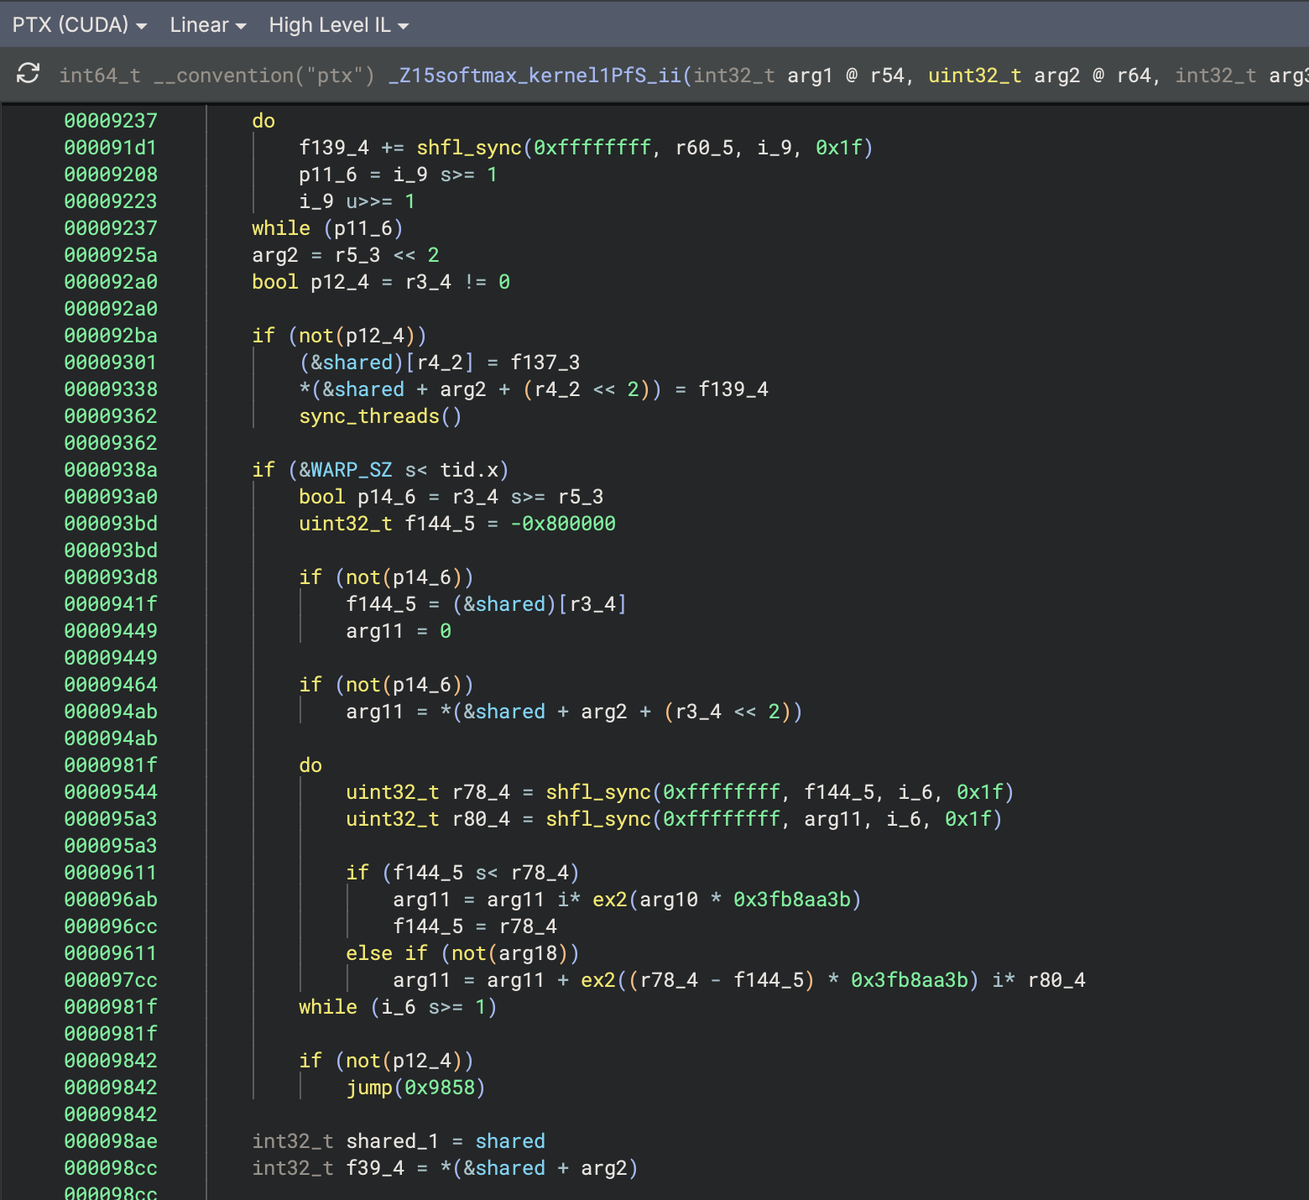
 seekbytes/ptxninja
Plugin Binary Ninja per il reverse engineering di PTX -- l'architettura di instruction set virtuale delle GPU basate su CUDA.
 mrphrazer/obfuscation_analysis
Plugin Binary Ninja per analizzare e semplificare codice offuscato
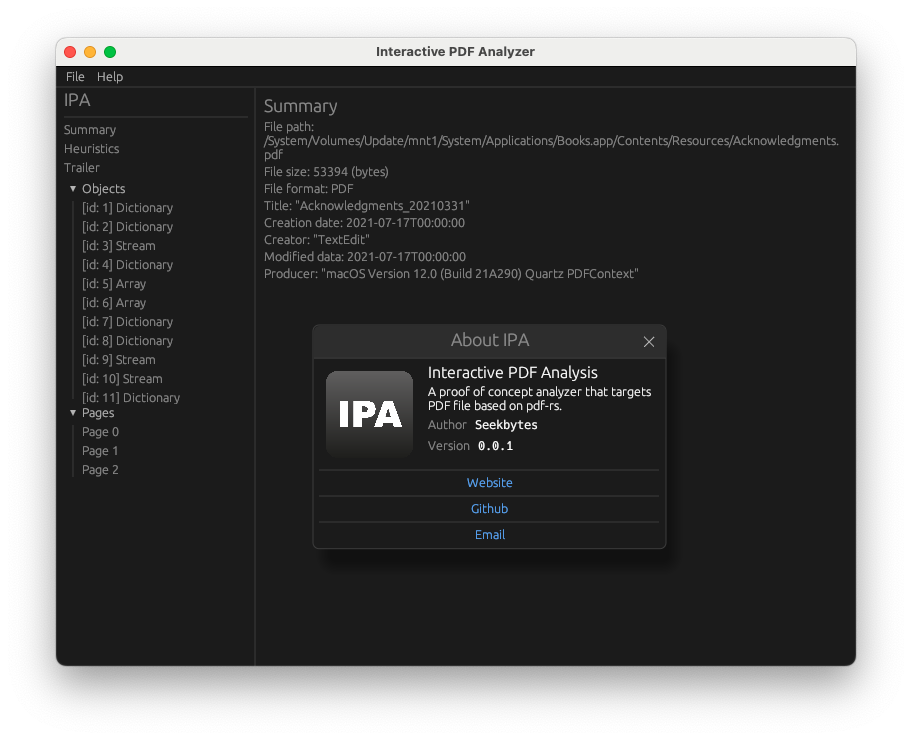 seekbytes/ipa
Analizzatore GUI per l'analisi approfondita di file PDF. Rileva payload malevoli, comprendi le relazioni tra oggetti ed estrai informazioni chiave…
 wrongbaud/spidump
Strumento per la ricostruzione di immagini SPI flash tramite acquisizioni con analizzatore logico
 nmatt0/moria
Identificazione ed estrazione del firmware IoT
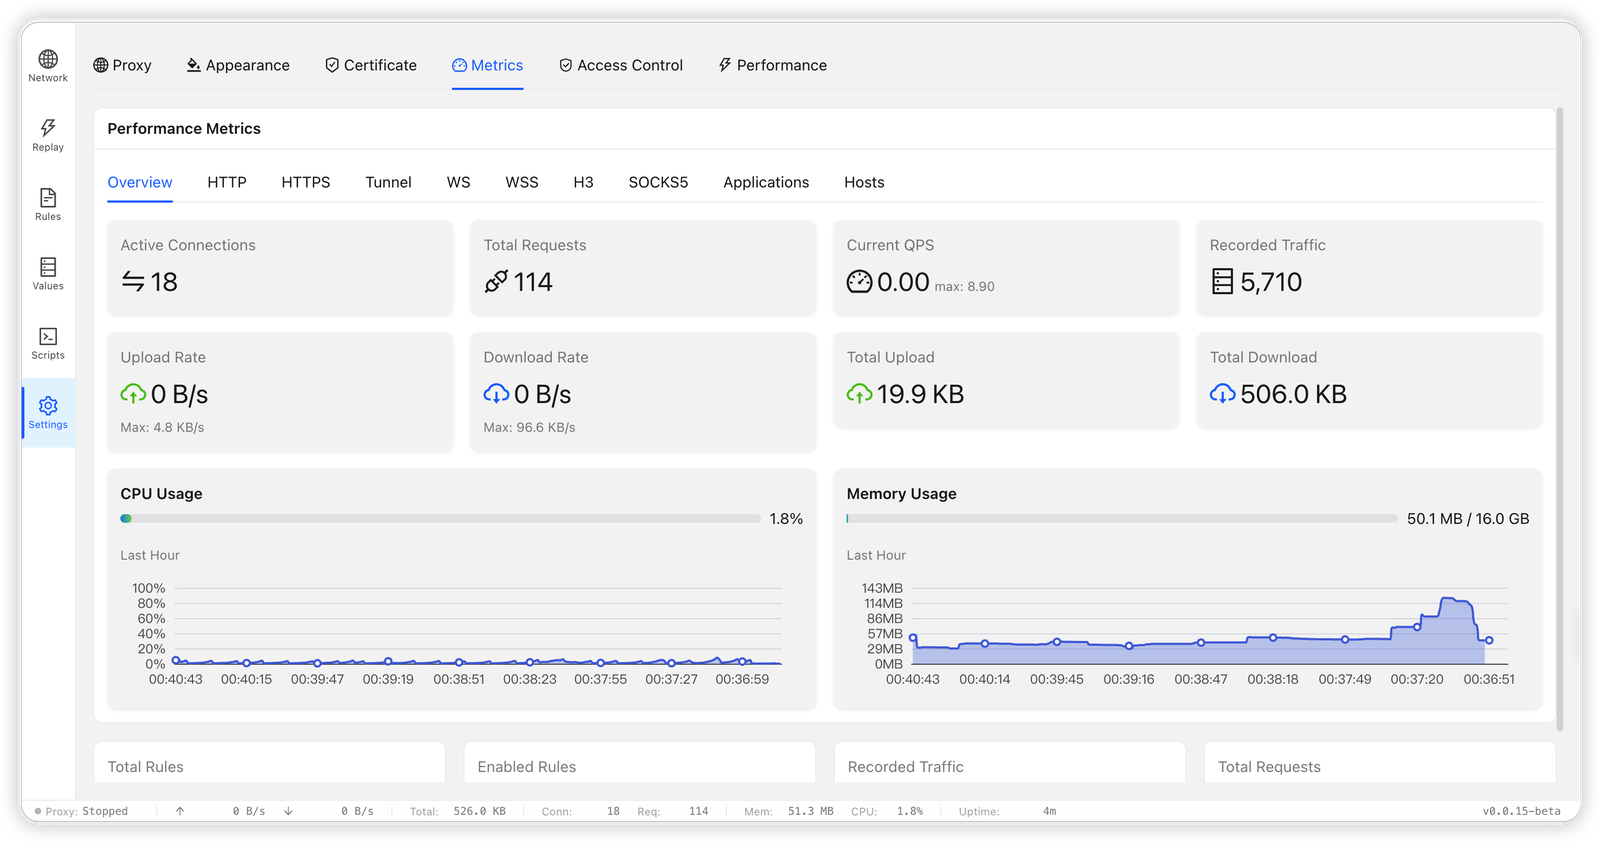 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 ad alte prestazioni in Rust con intercettazione TLS, riscrittura delle richieste basata su regole, cattura del traffico,…
 ablation-tool/ablation
Framework di reverse engineering con disassemblaggio, decompilazione, analisi del taint, diffing di versioni e ricerca semantica, oltre all'analisi…
 0xblackash/cve-2026-43786
Documentazione e note di ricerca per CVE-2026-43786, una vulnerabilità di escalation locale dei privilegi su macOS causata da una convalida impropria…
 become-illusory/cve-2026-64560-a16
Toolkit CVE-2026-64560: toolchain Go a binario singolo + porta target realme RMX5010 (A16, SM8750)
 a23bc/op13-cve-2026-64560
Exploit del kernel Android specifico per dispositivo per CVE-2026-64560 sulle build di OnePlus 13, che fornisce root temporaneo tramite shell ADB con…
 123wwwa/flowname
Recupero di identificatori JavaScript di nuova generazione con LLM.
 florentineprinzessinzusachsen/badbox-h713-projector
Guida all'analisi e alla pulizia del malware BadBox sui proiettori Android Allwinner H713: accesso ADB, prova dell'infezione, backup del firmware,…
 aeromodes/8cryptdo
Documentazione e strumenti di reverse engineering per la crittografia del firmware 8BitDo
 weedhashpeddler/rc4decryption
Abusa del LOLBin tlscsp.dll firmato da Microsoft per eseguire cifratura/decifratura RC4 tramite LsCsp_EncryptHwid, applicando una patch alla chiave…
 mrphrazer/binary-cartography
Webinar tecnici su reverse engineering, analisi malware e protezione del software.
 prox0959/trueverdict
Motore di provenienza e riduzione dei falsi positivi per Windows PE senza dipendenze (Authenticode incorporato + cataloghi di sicurezza del sistema…
 jazho76/house_of_apple_2
Walkthrough interattivo con GDB della tecnica FSOP House of Apple 2 su glibc 2.43, con una sandbox riproducibile che copre il bypass della vtable, lo…
 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Proof-of-concept concatenato di escape del renderer Chrome V8 che sfrutta quattro CVE: corruzione di Float64Array, sovrascrittura di Wasm,…








