
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
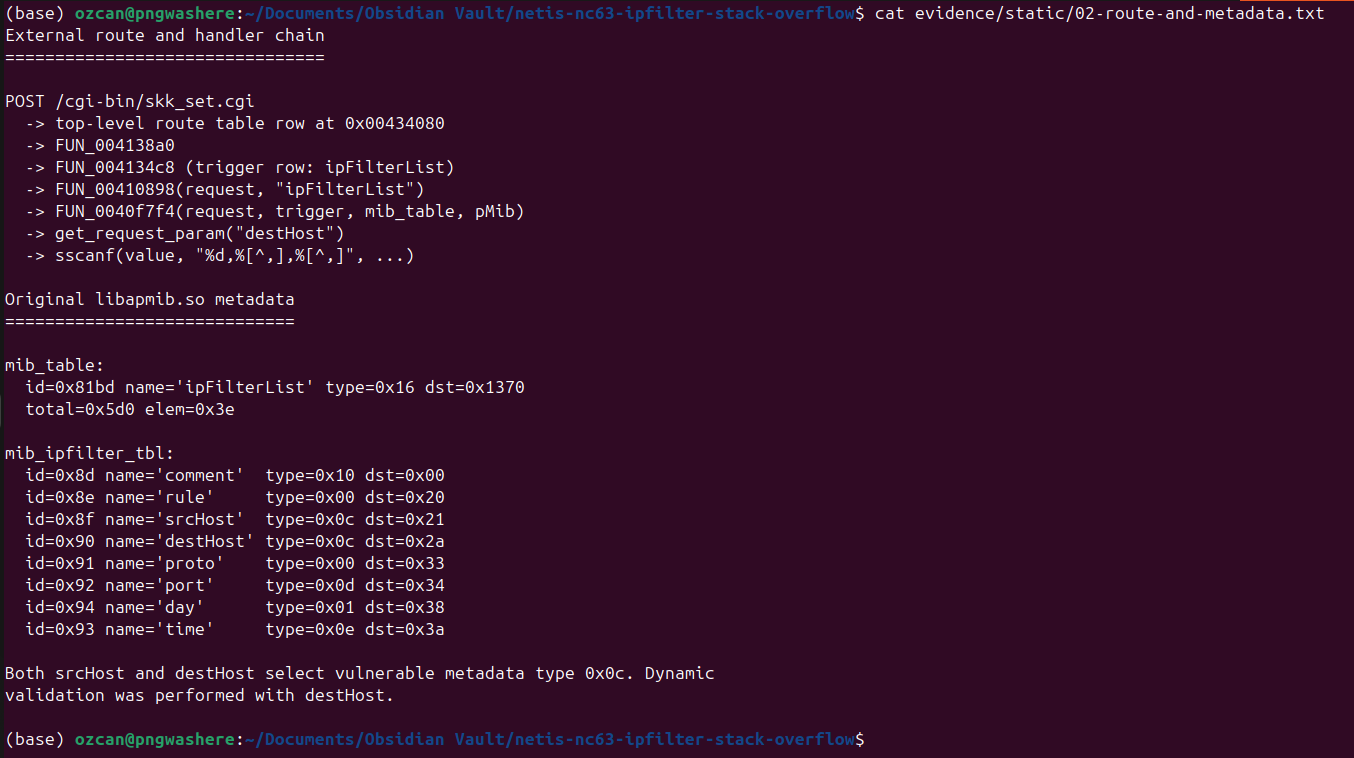
 ozcanpng/cve-2026-76071
Ricerca originale e PoC per un buffer overflow su stack pre-auth tramite scanset sscanf senza limiti nel gestore ipFilterList del Netis NC63
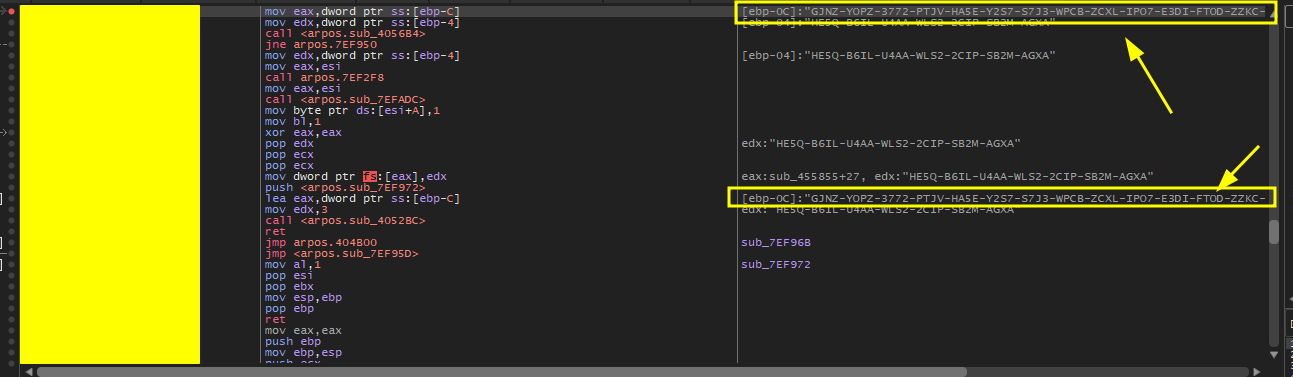 yonathanpy/cve-2025-65320
Proof-of-concept di CVE-2025-65320 che dimostra l'estrazione della chiave di licenza in chiaro dalla memoria di processo tramite l'attacco di un…
 pirosap/aquos-r7-ghostlock
Exploit root per il kernel Linux 5.10 specifico per il dispositivo Sharp AQUOS R7 (CVE-2026-43499), che concede UID 0 temporaneo con SELinux…
 sneakynachos/cve-2026-15718-who-put-ptrs-in-my-wasm
Catena di exploit PoC per CVE-2026-15718: compilatore baseline wasm di SpiderMonkey, array.fill con sync mancante -> puntatore non valido ->…
 fusiondrive/cve-2026-43499-a36
Port standalone di CVE-2026-43499 per Galaxy A36 5G SM-A366W A366WVLS3AYG1 con KernelSU late-load
 gmh5225/ampa.sys-exp
Non è il mio codice. Solo per salvataggio
 trustedsec/lazzzy_dump
Estrae staticamente e decifra shellcode offuscato con AES-CBC/XOR da binari PE wrappati con laZzzy tramite signature matching e risoluzione di…
 ret5et/watchguard_webui_unpacker
Formato file Sysa-dl di Watchguard
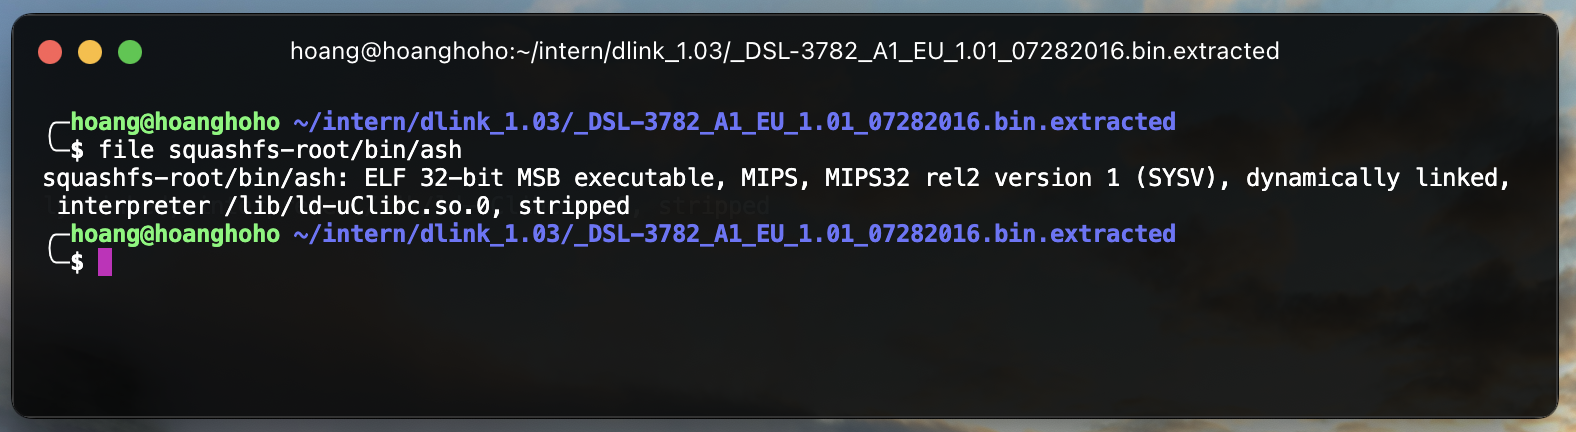 hoangrealer/cve-2023-27216
Approccio da neofita all'hacking del firmware
 majdae/cve-2025-47812-research
Repository di ricerca accademica che analizza CVE-2025-47812, una vulnerabilità critica di RCE in Wing FTP Server tramite iniezione Lua, inclusi…
 lathika-3006/solar-exploiting-log-4j
Passo-passo della walkthrough TryHackMe per sfruttare la vulnerabilità Log4Shell (CVE-2021-44228) per ottenere l'esecuzione remota di codice e…
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
Reverse engineering statico di un'immagine BIOS GIGABYTE H510M K V2 (`H510MKV2.F3`): analisi completa dell'estrazione del volume firmware UEFI…
 m10ust/machscope
Esploratore di IPC di macOS, launchd, Mach-O e relazioni di fiducia — strumento forense nativo del terminale senza dipendenze
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Analisi di reverse engineering di RedLine Stealer, un info-stealer basato su .NET che utilizza domini C2 (198.46.86.63, tempuri.org), bypass di…
 gmh5225/access_updated
Wrapper di syscall in modalità kernel con individuazione dinamica di pattern basata su Zydis per Windows 10/11
 asama7706r-ui/strilight
Solleva i loop binari x86-64 in vincoli SMT in forma chiusa tramite analisi a intervalli strided, consentendo l'esecuzione simbolica O(1) e il…
 darioi/droidcarve
Framework di Reverse Engineering per Android
 gmh5225/frida-stalker-ntstrace
Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).








