
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 gmh5225/anti_suspend
Proteggi il processo con shellcode
 adrihd/shiningappmask-reverseengineering
Reverse engineering della Shining App Mask
 dodo-sec/kpot-string-decrypter
Script Python IDA per decifrare le stringhe da KPOT e impostarle come commenti
 ejfkdev/jd
CLI Go che deoffusca l'output di javascript-obfuscator (obfuscator.io) e deminifica JavaScript utilizzando trasformazioni AST, decodifica statica e…
 fortbridge-uk/libheif-grid-nextjs-rce
PoC privato Fortbridge per la catena RCE CVE-2026-32740 Next.js/sharp leak-to-memcpy-GOT
 watchtowrlabs/ivantiinitrddecryptor
Uno strumento per decrittare le immagini initrd dei dispositivi Ivanti tramite reverse engineering del bzImage del kernel, al fine di individuare e…
 umbertodellamonica/linksys-wrt54gl-exploitation
Dalla saldatura alla shell: Sfruttamento hardware completo del router Linksys WRT54GL (CVE-2022-43973)
 pithase/asm-copyfail
CVE-2026-31431 (Copy Fail) — Analisi e sviluppo in Assembly x86-64
 d6fault/cve-2026-95675
PoC Python che sfrutta CVE-2026-95675, un'iniezione di comandi root non autenticata nel firmware D-Link DAP-1360 RevB tramite un bypass di…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Toolkit per l'esecuzione remota di codice non autenticata.
 destiny-creates/goxlr-malware-family
Analisi del malware dal dominio goxlr.net
 blacksnufkin/blacksnufkin
Operatore red team e sviluppatore di malware specializzato in tecniche di evasione, reverse engineering e operazioni di accesso iniziale. Ricercatore…
 abraxas/gatex
FortinetHunter (@YogSoth0) applicazione di binary cracking. Parte della CTF per FortinetHunter. ELF door: un Nuitka onefile stripped, un verificatore…
 turretsec/u3000py
Client Python per il protocollo di controllo WiFi locale della dashcam Thinkware U3000, ottenuto tramite reverse engineering dall'app Android…
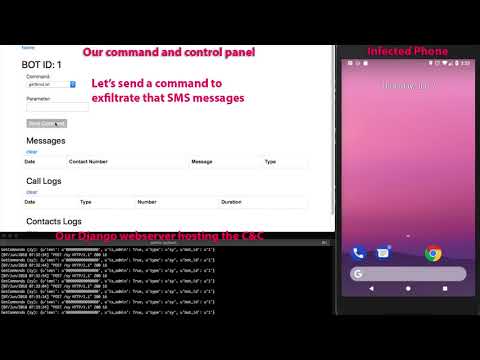 bizdak/silverboxcc
Malware Android sottoposto a reverse engineering, e questo è un server C&C per esso.
 gmh5225/driver-pidqserializationwrite-example
Come usare PiDqSerializationWrite. Introduce come leggere e scrivere in modo sicuro da un driver mappato
 crackercat/cve-2024-44083
Fa crashare IDA (tutte le versioni) all'apertura.








