
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Reverse Engineering

Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k21h 49m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k11h 29m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 giorno fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k1 giorno fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k6 giorni fa
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k27 giorni fa
angr preview#7

angr

GitHubangr/angr
9.0k15h 51m fa
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8 mesi fa
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k1 giorno fa
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1849 risultati
auto_extract_offsets preview

auto_extract_offsets

GitHubctn-qvo/auto_extract_offsets

Calcolatore automatico di offset per CVE-2026-43499, che consente il calcolo preciso degli offset di memoria per lo sfruttamento delle vulnerabilità…
vulnerability-analysisexploitationreverse-engineering+2
83 mesi fa
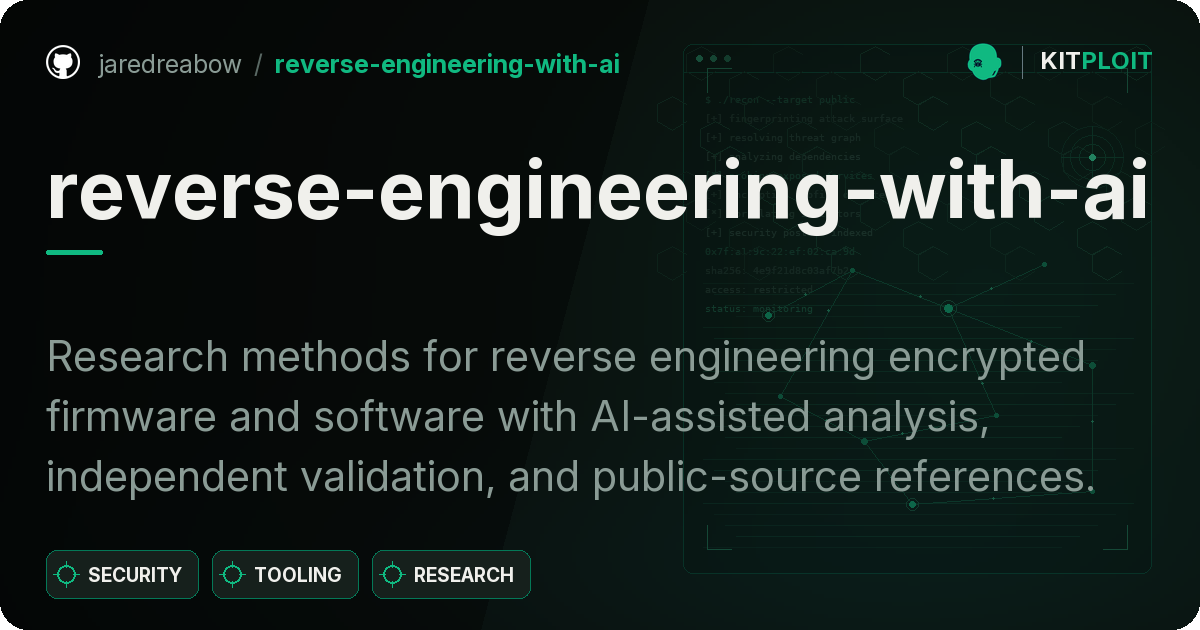
DRA_writeup preview

DRA_writeup

GitHubkpn-ciso/dra_writeup

Writeup della vulnerabilità di stack buffer overflow di Oracle DSR (DRA) CVE-2014-6598
exploit-frameworksvulnerability-analysisexploitation+5
1411 anni fa
reverse-engineering-with-ai preview

reverse-engineering-with-ai

GitHubjaredreabow/reverse-engineering-with-ai

Metodi di ricerca per il reverse engineering di firmware e software cifrati con analisi assistita dall'IA, validazione indipendente e riferimenti a…
embedded-systems-securityreverse-engineeringcryptography+6
138 giorni fa
adwind-decryptor preview

adwind-decryptor

GitHubmhelwig/adwind-decryptor

Semplice decrypter per i trojan Java AdWind, jRAT e jBifrost
encryption-decryption-toolsreverse-engineeringforensics+3
179 anni fa
CVE-2026-20700 preview

CVE-2026-20700

GitHubr3n3r0/cve-2026-20700

PoC che dimostra dyld come oracolo di firma PAC tramite fixup concatenati Mach-O creati manualmente su arm64e, ottenendo scritture di puntatori…
vulnerability-analysisexploitationreverse-engineering+8
105 mesi fa
file-unpumper preview

file-unpumper

GitHub0x11dfe/file-unpumper

Strumento che può essere utilizzato per rimuovere elementi inutili da un file PE, come quelli che un file pumper aggiungerebbe.
static-analysisreverse-engineeringmalware-analysis+1
301 anno fa
vivo_iqoo_neo_9_root_research_on_CVE-2025-21479 preview

vivo_iqoo_neo_9_root_research_on_CVE-2025-21479

GitHublinux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479

Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…

android-securityprivilege-escalationexploitation+4
101 mese fa
sylvia preview

sylvia

GitHubstolevchristian/sylvia

iOS Syscall Explorer per IDA 9.X

static-analysisios-securityvulnerability-analysis+5
155 mesi fa
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

Neutralizza le tecniche anti-debugging di KEPServerEX

dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
333 anni fa
Barzakh preview

Barzakh

GitHubyasindce1998/barzakh

Ring -4 a Ring 0: piattaforma di ricerca firmware offensiva-difensiva. Creiamo i bootkit, poi li intercettiamo. Ciclo chiuso. Fiducia zero nel…
defensive-toolsembedded-systems-securityvulnerability-scanners+6
1521 giorni fa
ABrake27 preview

ABrake27

GitHubvvirei333/abrake27

iOS 27 kernelcache RE: SEP dispatch map, AMFI diff, Ghidra workflow.Abandoned project

ios-securityvulnerability-analysisexploitation+8
928 giorni fa
PrologWinDbg preview

PrologWinDbg

GitHubdumpanalysis/prologwindbg

Usa Prolog per analizzare i dump di memoria e i processi live sospesi in WinDbg.
memory-forensicsreverse-engineeringscripting-automation+4
1514 giorni fa
Ricnar-Exploit-Solutions preview

Ricnar-Exploit-Solutions

GitHubhdbreaker/ricnar-exploit-solutions

Soluzione exploit per le sfide CrackLatinos
exploitationreverse-engineeringeducation+2
177 anni fa
RPC-Triage preview

RPC-Triage

GitHubtalha-nazeef-ahmed/rpc-triage

Un motore di analisi statica zero-symbol che estrae e classifica matematicamente la superficie d'attacco RPC di Windows utilizzando un modello di…
reconnaissancestatic-analysisvulnerability-analysis+3
162 mesi fa
flareon2023 preview

flareon2023

GitHubhasherezade/flareon2023

Soluzioni in codice sorgente per le sfide di reverse engineering di Flare-On 10, che dimostrano tecniche di analisi binaria e di malware per attività…
reverse-engineeringmalware-analysisctf+1
242 anni fa
ghostlock-x200-root preview

ghostlock-x200-root

GitHubxiaohj233/ghostlock-x200-root

GhostLock-X200 v1.0 - toolchain di root temporanea per vivo X200 (kernel PD2415 / b57) basato su CVE-2026-43499. Solo per ricerca di sicurezza…
android-securityprivilege-escalationexploitation+5
12 mesi fa
sonicrack preview

sonicrack

GitHubbishopfox/sonicrack

Decifrare le immagini firmware SonicOSX crittografate
embedded-systems-securityencryption-decryption-toolsreverse-engineering+1
251 anno fa
elfpeek preview

elfpeek

GitHuboblivionsage/elfpeek

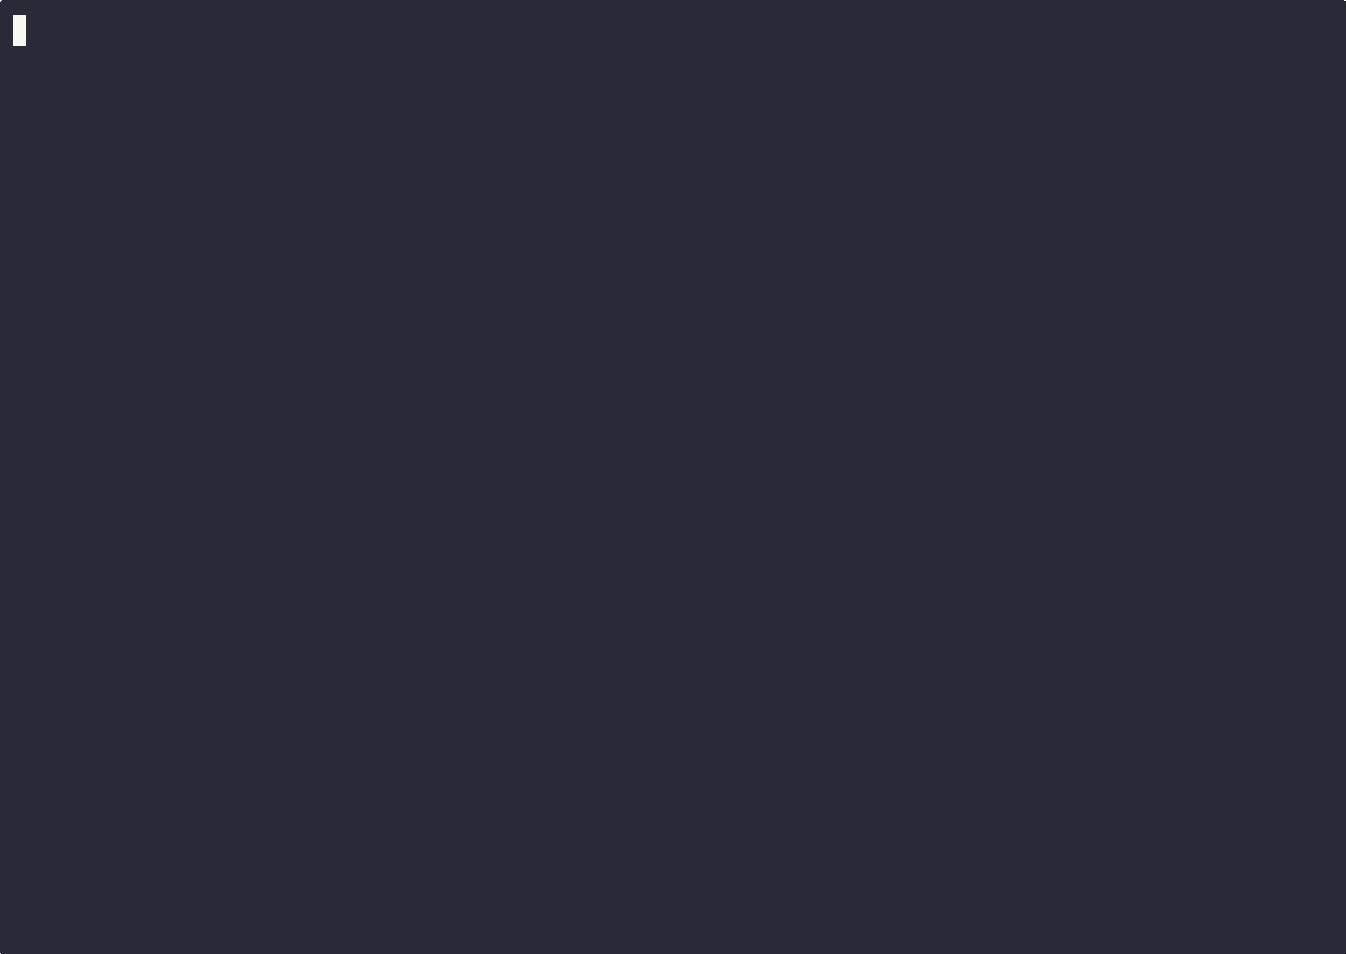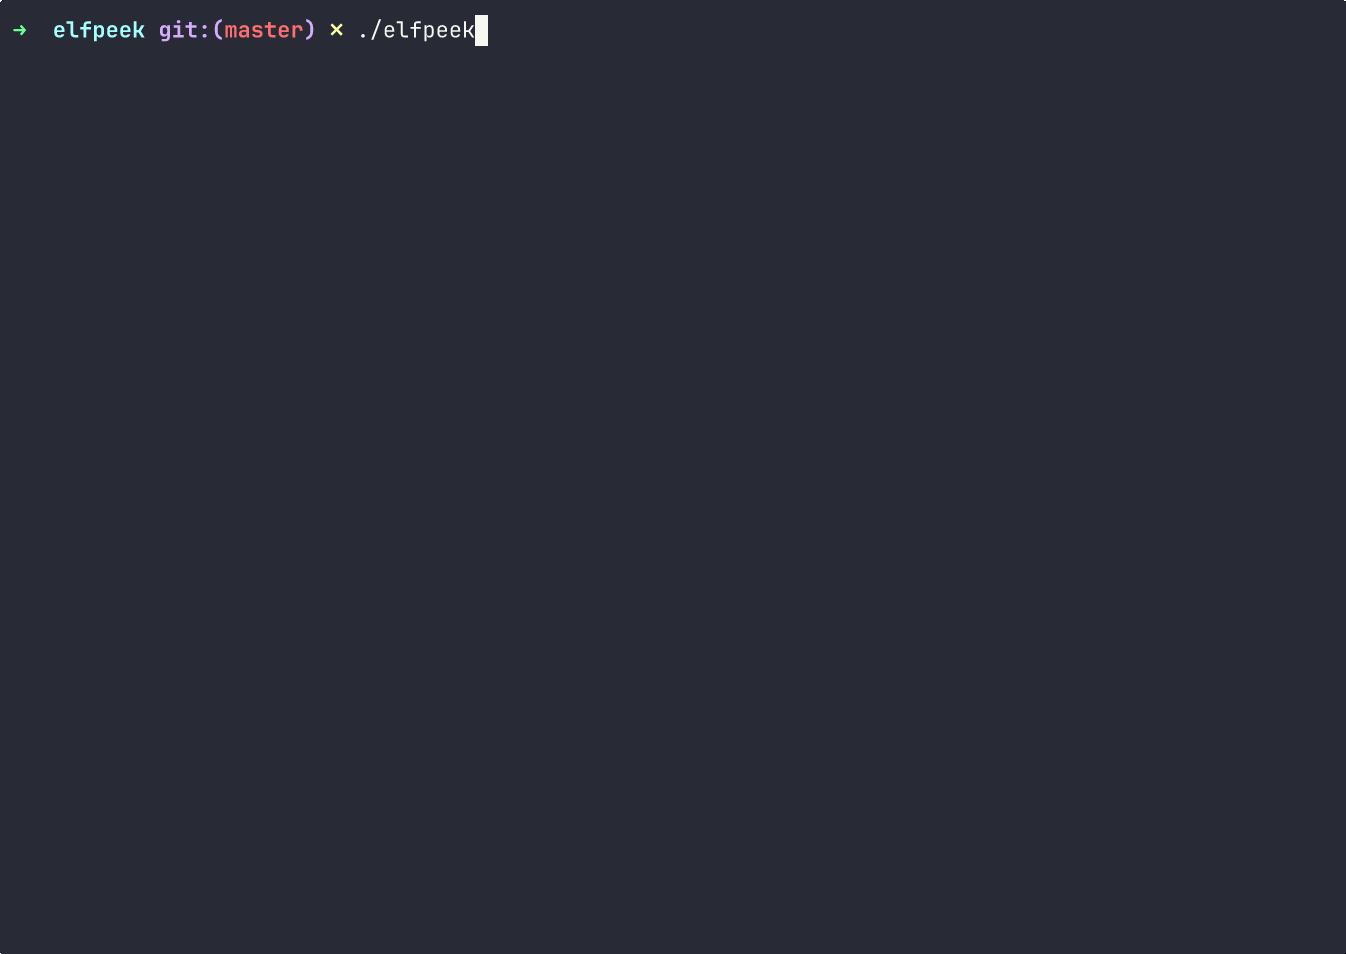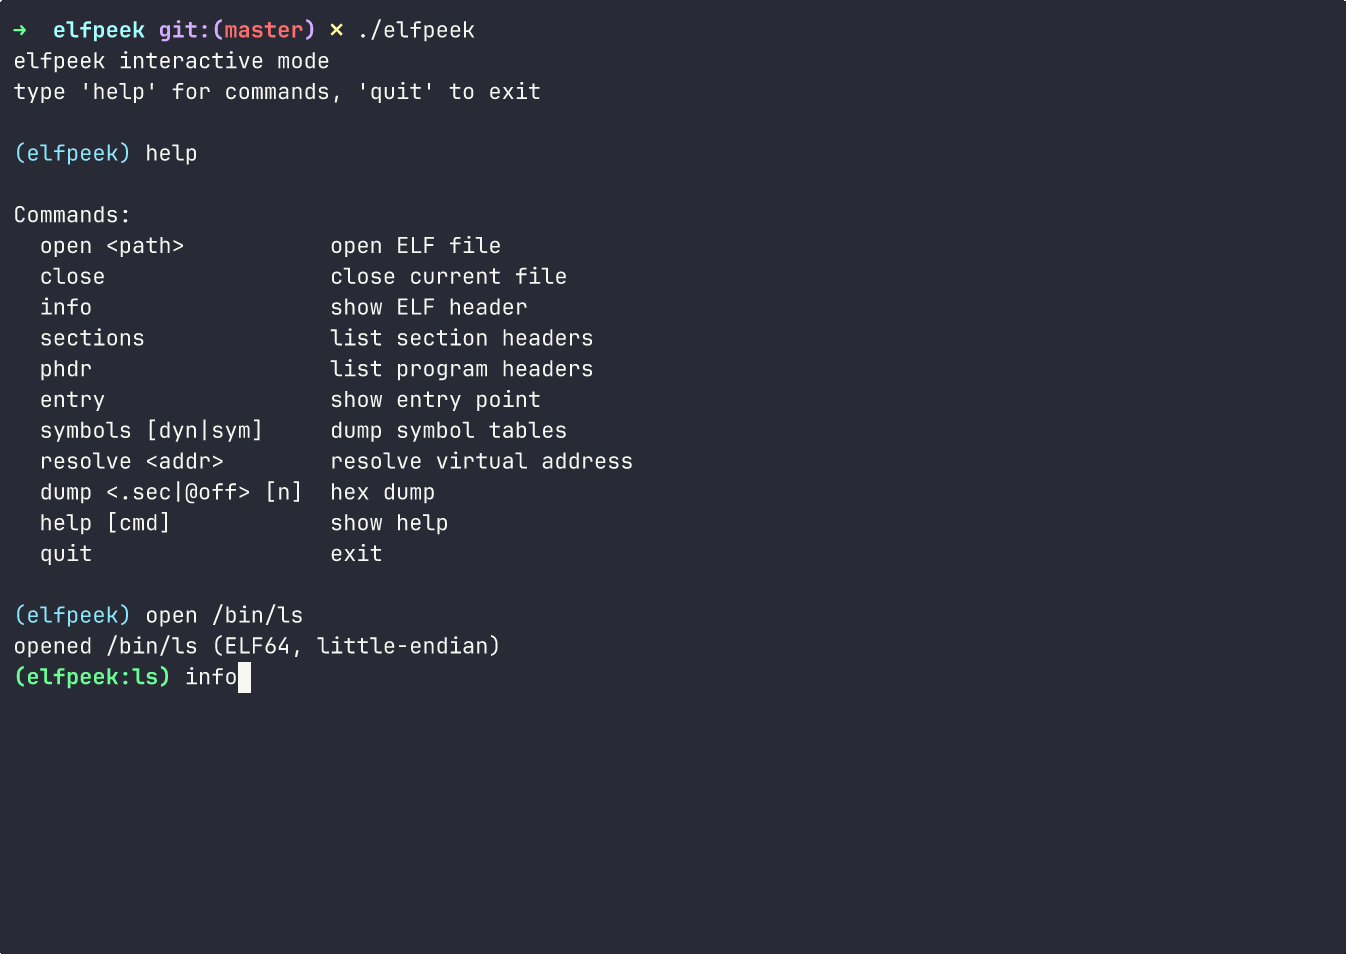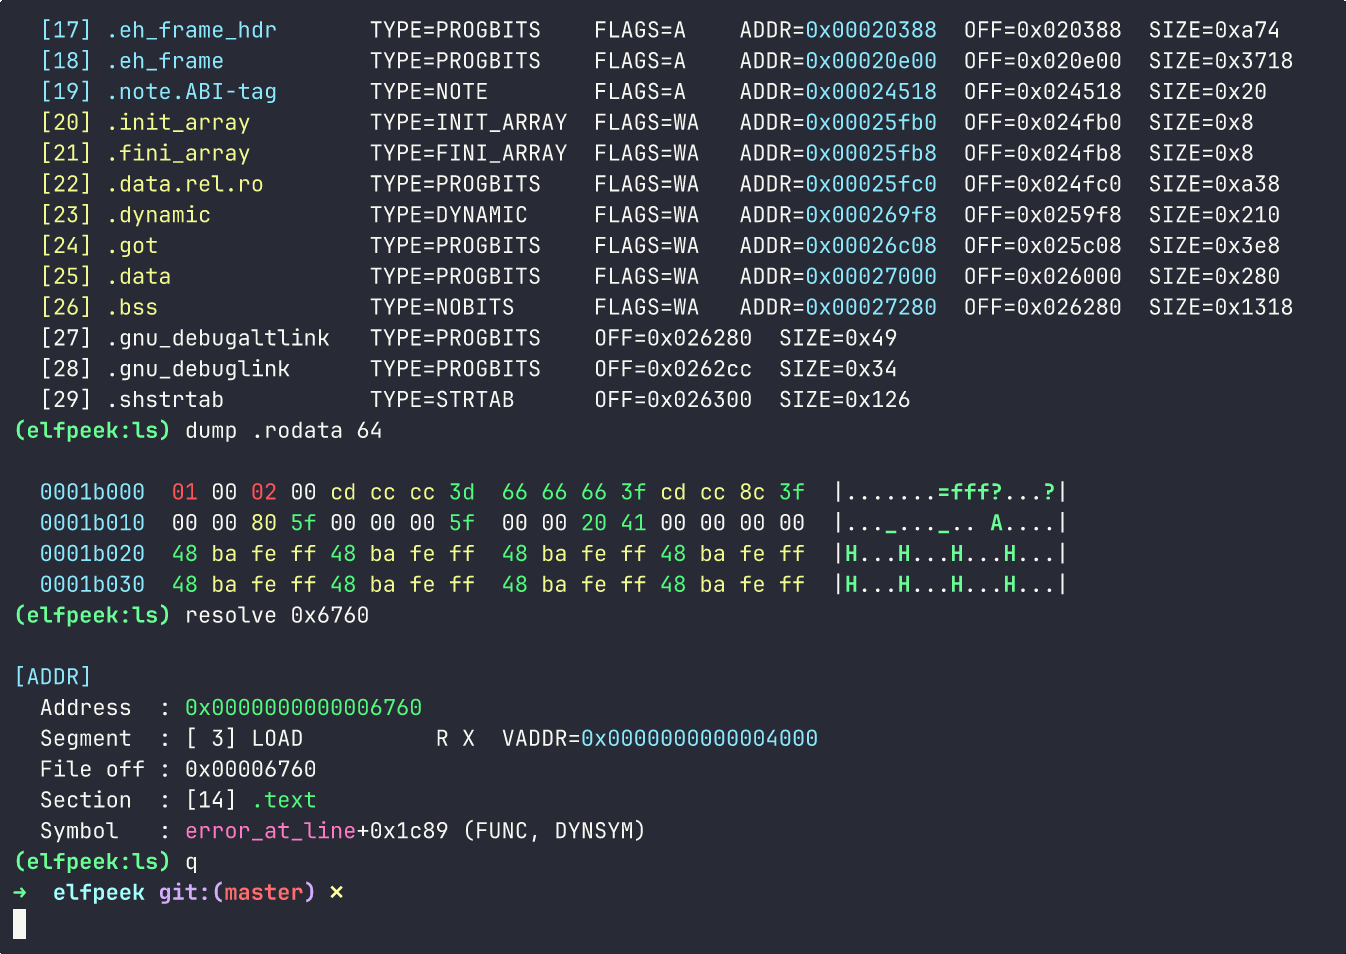
Minimale ispezionatore ELF scritto in C per una rapida ispezione del layout binario

static-analysisreverse-engineeringdebuggers+2
299 mesi fa
Precedente1…636465…100Successivo








