
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit

 aancw/sslpindetect
SSLPinDetect è uno strumento per analizzare APK Android per rilevare implementazioni di SSL pinning scansionando pattern noti nel codice decompilato.…
 malpedia/malpedia-flossed
FLARE floss applicato a tutti i campioni unpacked+dumped in Malpedia, pre-elaborati per un uso successivo.
 synacktiv/samsung-q60t-exploit
Suite di exploit mirata ai TV Samsung Q60T basati su Tizen, che include exploit per v8 e kernel, decrittazione del firmware e accesso alla shell di…
 crissyfield/super-trouper
Server MCP che espone la strumentazione Frida come strumenti per consentire agli agenti di codifica di connettersi ai dispositivi, ispezionare i…
 mainframed/dc30_workshop
Container del workshop di DEFCON 30 sul buffer overlow del mainframe
 jir4vv1t/cve-2025-43529
Sfruttamento tecnico per CVE-2025-43529, una vulnerabilità del compilatore DFG JIT di WebKit che consente use-after-free tramite una barriera di…
 1rhino2/fnprint
Abbina le funzioni nei binari in base a ciò che fanno, non a come appaiono i loro byte. fingerprinting comportamentale delle funzioni tramite…
 x86byte/sbox
Offuscamento di stringhe AES a tempo di compilazione per C++
 lunixbochs/revsync
reverse engineering collaborativo in tempo reale tra più strumenti
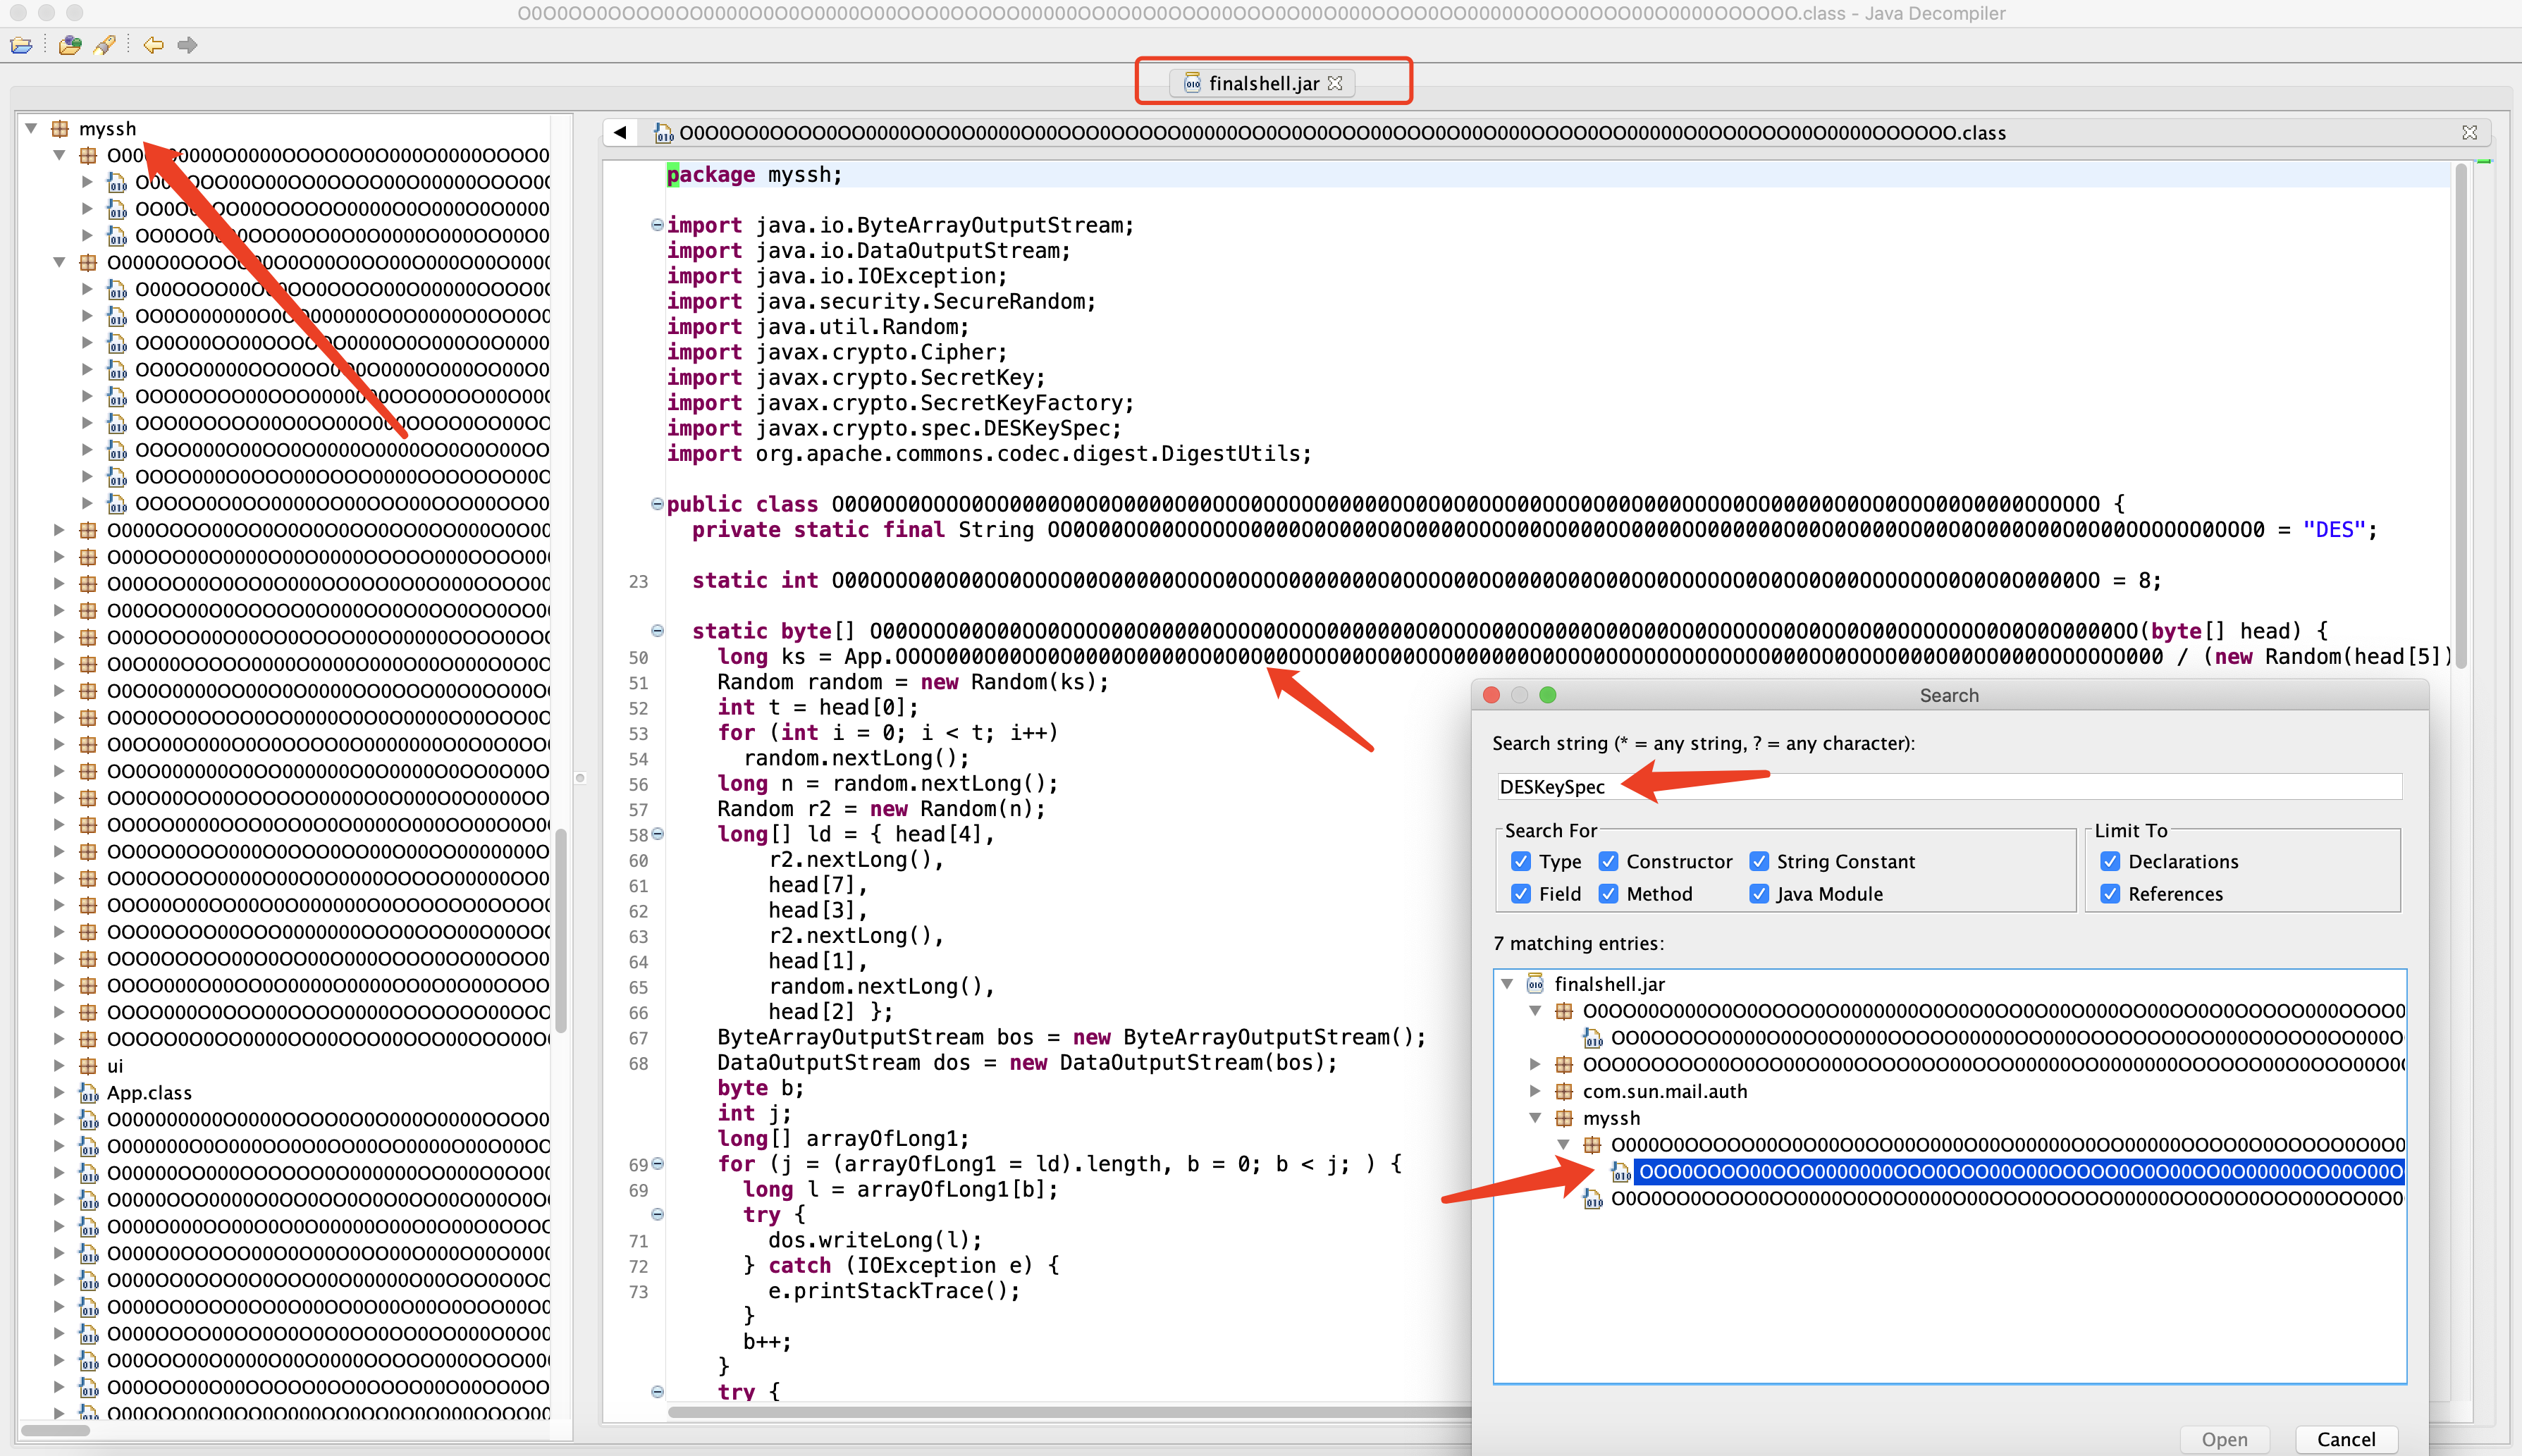 jas502n/finalshelldecodepass
FinalShellDecodePass Crittografia/Decrittografia
 cdong1012/idapython-malware-scripts
Script per automatizzare i flussi di lavoro di analisi malware e reverse engineering in IDA Pro, coprendo l'ispezione dei binari, l'analisi statica e…
 dr4k0nia/xorstringsnet
Facile cifratura XOR di stringhe per binari basati su .NET
 stefan2200/aparoid
Analisi di sicurezza statica e dinamica delle applicazioni Android
 cq674350529/pocs_slides
i miei advisory, PoC, slide e script relativi alla sicurezza IoT/protocolli
 brnpl/flutter-reverse-engineering-labs
Sfide pratiche per imparare a fare reverse engineering di applicazioni Flutter.
 binsec/xyntia
Xyntia, il deoffuscatore black-box
 akatorich/kernelflirt
Debugger a livello kernel di Windows con interfaccia in stile OllyDbg/IDA, breakpoint software e hardware, simboli PDB, decompilatore e 17 plugin per…
 trou/cpu_rec_rs
Determina quale architettura CPU viene utilizzata in un file binario.








