
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 irsl/cve-2020-1313
Exploit proof-of-concept della vulnerabilità di elevazione dei privilegi del servizio Windows Update Orchestrator
 patois/winmagic_sd
Documentazione tecnica e PoC Exploit per CVE-2020-11519 e CVE-2020-11520
 crackercat/cve-2024-44083
Fa crashare IDA (tutte le versioni) all'apertura.
 lathika-3006/solar-exploiting-log-4j
Passo-passo della walkthrough TryHackMe per sfruttare la vulnerabilità Log4Shell (CVE-2021-44228) per ottenere l'esecuzione remota di codice e…
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - Critico - Locale - Type confusion / arb R/W - SAS1068 CONFIG SCSI-SPI overlay
 neurosaki987/qvm-tool
Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0
 tandasat/hello-vt-rp
Un semplice hypervisor che dimostra l'uso della tecnologia Intel VT-rp (redirect protection).
 dangokyo/cve-2017-3000
Un exploit completo di CVE-2017-3000 su Flash Player Constant Blinding PRNG
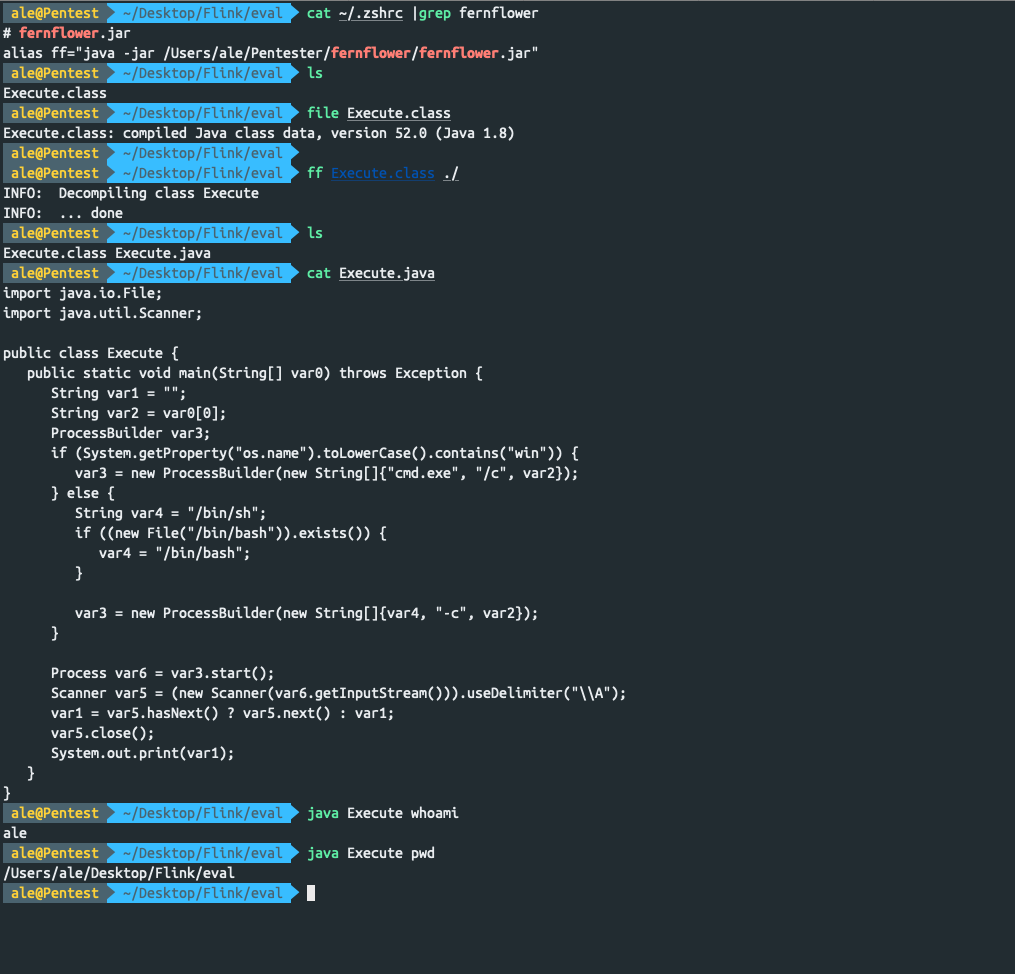 jas502n/fernflower
Decompila rapidamente i file class nel terminale
 downwithup/cve-2018-16711
Codice PoC per CVE-2018-16711 (exploit di wrmsr)
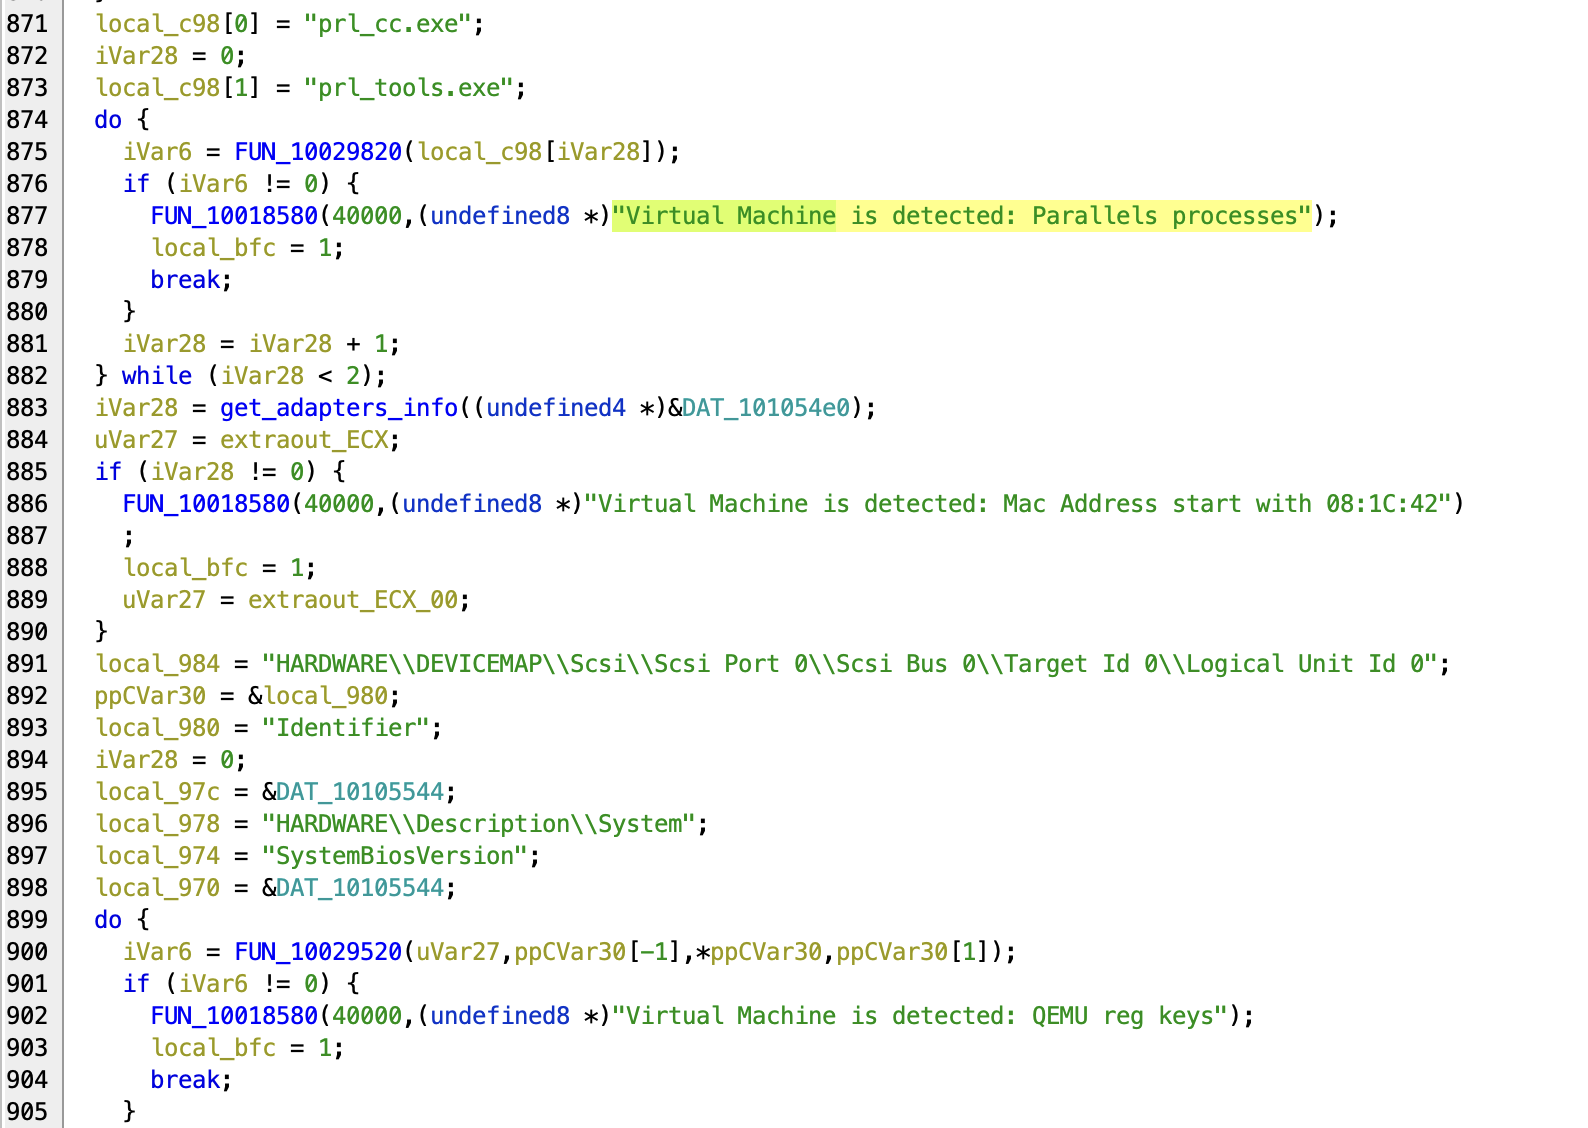 lodi-g/cve-2023-33668
Analisi tecnica e proof-of-concept per il bypass di CVE-2023-33668 nel software di proctoring DigiExam, che dimostra la debole rilevazione delle VM e…
 neurosaki987/tvm-recover
Devirtualizza le sezioni .tvm0 della VM Tencent: solleva i gestori della VM a listing a livello guest e LLVM IR, recupera il CFG e il dispatch, e…
 memn0ps/illusion-rs
Rusty Hypervisor - Hypervisor di tipo 1 "Blue Pill" per UEFI Windows in Rust (Nome in codice: Illusion)
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
Sfruttare il patch diffing per scoprire nuove vulnerabilità
 majdae/cve-2025-47812-research
Repository di ricerca accademica che analizza CVE-2025-47812, una vulnerabilità critica di RCE in Wing FTP Server tramite iniezione Lua, inclusi…
 gmh5225/mapped-dumper
Un programma scritto in C++ per il dump remoto di moduli mappati manualmente.
 newbe3e/pwn2own-automotive-2026-alpine-ilx-f511-0-click-rce-exploit-writeup
Questo è un write up dell'exploit che ho sviluppato per la competizione Pwn2Own Automotive 2026.
 gmh5225/memory-relocalloc
Proof-of-concept in C che individua code cave nella sezione .reloc delle DLL mappate per allocare ed eseguire piccolo shellcode, sostituendo le…








