
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 alexcot25051999/cve-2021-40444
Genera file DOCX dannosi che sfruttano CVE-2021-40444 per ottenere l'esecuzione remota di codice tramite payload CAB e HTML appositamente creati, con…
 gmh5225/linux-kernel-debugger
Modulo debugger hardware del kernel per il dump delle operazioni dei rootkit e l'ispezione dell'attività a livello kernel per l'analisi malware e il…
 parapapinho/cve-2017-12561
Write-up di reverse engineering e proof of concept per CVE-2017-12561, un use-after-free in HPE iMC dbman, che copre binary diffing, decodifica ASN.1…
 talha-nazeef-ahmed/alpc-enumerator
Uno strumento userland di Windows per enumerare e classificare le porte ALPC, inclusi i processi protetti da PPL.
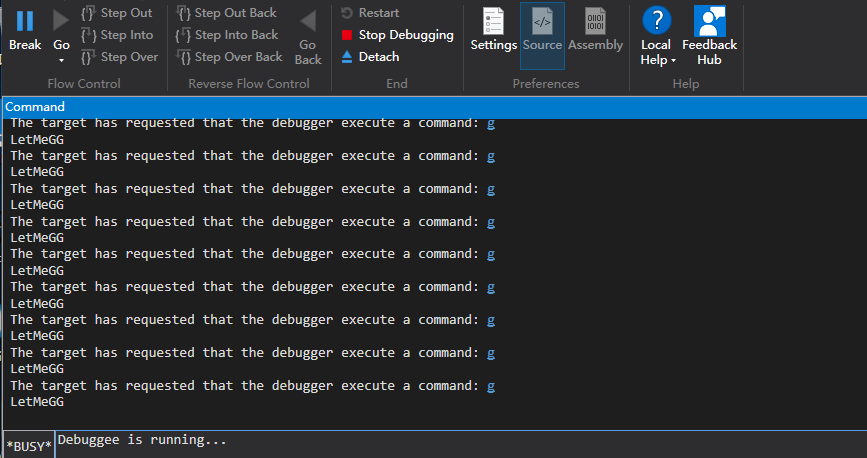 gmh5225/letmegg
Windows kernel proof-of-concept che dimostra una tecnica anti-debugging che impedisce a WinDbg di effettuare il break manipolando il percorso di…
 quarkslab/qsynthesis
Sintetizzatore Greybox orientato alla deoffuscazione delle istruzioni assembly.
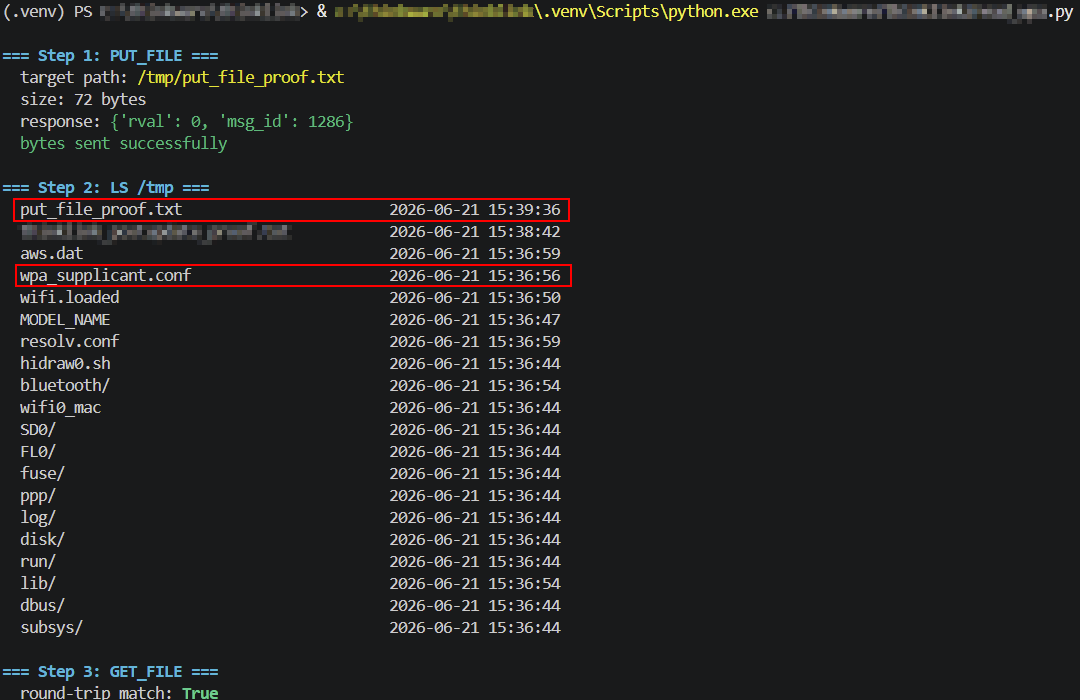 turretsec/disclosure-thinkware-u3000
Tre vulnerabilità non autenticate nel protocollo di controllo WiFi locale della dashcam Thinkware U3000: scrittura arbitraria di file, lettura…
 liji32/snatchbox
SnatchBox (CVE-2020-27935) è una vulnerabilità di sandbox escape e un exploit che colpisce macOS fino alla versione 10.15.x
 azefzafyoussef/cve-2026-34621
PoC di ricerca che dimostra una catena di prototype pollution e iniezione JavaScript in Adobe Acrobat Reader, consentendo l'esecuzione di JavaScript…
 kalendsi/cve-2020-1054
Analisi e codice exploit proof-of-concept per CVE-2020-1054, una vulnerabilità di escalation dei privilegi del kernel Windows, con write-up tecnico…
 kcufid/eps-cve-2017-0261
Analisi e PoC per la vulnerabilità EPS CVE-2017-0261, inclusi disassembly IDA, documenti intermedi e file di exploit originali.
 jacobsoo/malconfig
Questa fa parte di un modulo per il framework che sto costantemente sviluppando. Attualmente, solo le informazioni del C2 vengono divulgate qui.
 flamelu/cve-2020-17035-patch-analysis
Analisi della patch per CVE-2020-17035, che descrive in dettaglio la vulnerabilità e il meccanismo di sfruttamento nel componente binario interessato.
 neurosaki987/qvm-tool
Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0
 tandasat/hello-vt-rp
Un semplice hypervisor che dimostra l'uso della tecnologia Intel VT-rp (redirect protection).
 gmh5225/icall-gadget
Exploit per reindirizzare il flusso di controllo di un modulo kernel legittimo verso il tuo modulo kernel illegittimo per eludere lo stack walking…
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Catena di exploit proof-of-concept per Windows relativa a CVE-2019-11707, una type confusion in Firefox IonMonkey, che combina RCE del browser con…








