
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 pbnj/infosec-interview-questions
🗒️ Una raccolta [in lavorazione] di domande per colloqui per ruoli di Information Security
 namazso/dll-proxy-generator
Genera una dll proxy per una dll arbitraria

 huntandhackett/concealed_code_execution
Strumenti e descrizioni tecniche che descrivono tecniche di attacco basate sul nascondere l'esecuzione di codice su Windows
 jas502n/cve-2019-19781
Exploit Python per CVE-2019-19781 che mira a Citrix ADC con iniezione di template per ottenere l'esecuzione remota di codice su gateway vulnerabili.
 ccob/shwmae
Abusa di Windows Hello da un contesto privilegiato per enumerare i protettori, decrittare le chiavi, estrarre token PRT/TGT, inoltrare richieste…
 saadahla/githubc2
Github come dimostrazione di C2 , API gratuita = infrastruttura C2 gratuita
 twili8/homer
Fork evasivo di Donut per generare shellcode position-independent che carica payload PE Windows dalla memoria
 naksyn/processstomping
Una variazione di ProcessOverwriting per eseguire shellcode su una sezione di un eseguibile
 kingsabri/godofwar
GodOfWar - Costruttore Java WAR malevolo con payload integrati
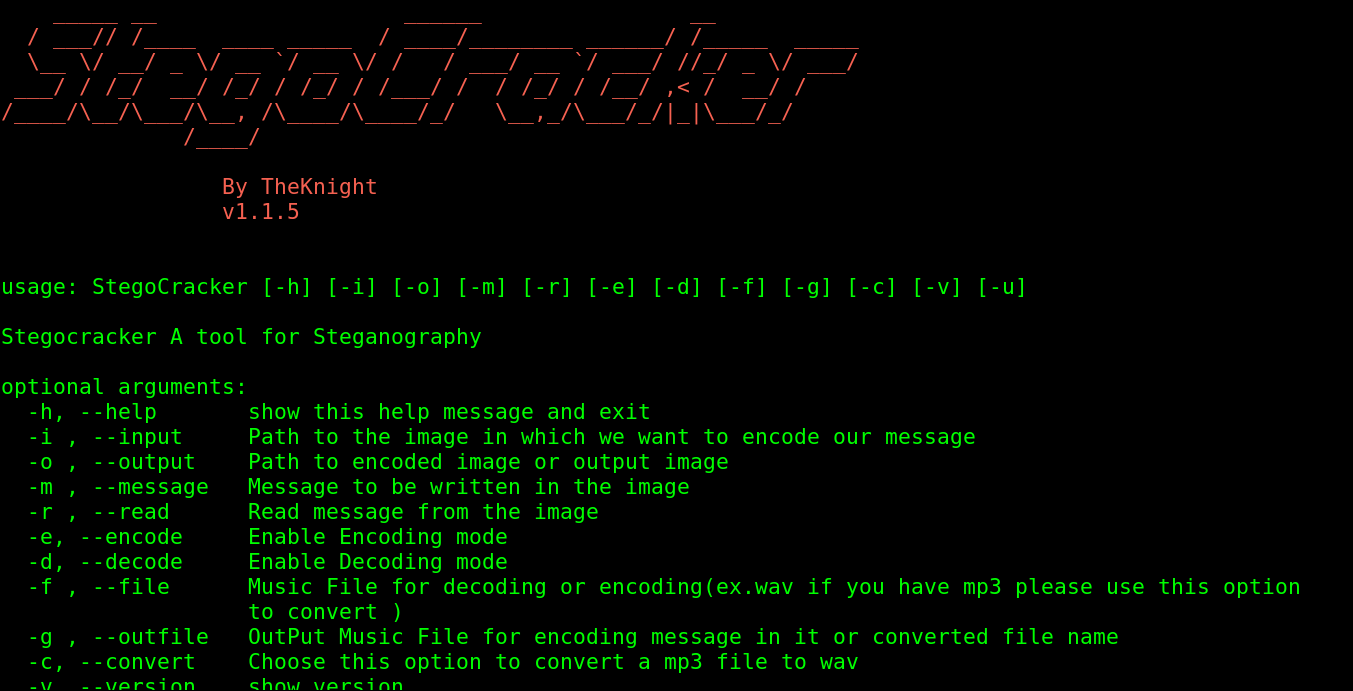 w1ldn16h7/stegocracker
Stego è uno strumento di steganografia open-source e gratuito che consente di nascondere il tuo messaggio segreto in un'immagine o in un file audio.…
 nccgroup/change-lockscreen
Strumento offensivo per attivare autenticazioni di rete come SYSTEM
 jm00nj/phantom-evasion-loader
Motore di iniezione Assembly x64 che utilizza SROP e Zero-Copy Injection per bypassare i monitor EDR/XDR e del kernel. Distribuisce payload…
 sech0us3/waf-checker
Strumento automatizzato di valutazione WAF che rileva i vendor di firewall, testa 19 categorie di attacco con payload di evasione avanzati e fornisce…
 cybiere/baboossh
Diffusione SSH resa facile per i red team di fretta
 thundergunexpress/badministration
Strumento offensivo per lo sfruttamento di applicazioni di gestione (SolarWinds Orion, McAfee ePO) tramite vulnerabilità non tecniche. Consente…
 lixmk/concierge
Concierge Toolkit: Identificazione e sfruttamento del controllo accessi fisico
 sirpedrotavares/proxylogon-exploit
exploit proxylogon - CVE-2021-26857








