
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 twosevenonet/edr-redir
Reindirizza le cartelle di lavoro degli EDR utilizzando un Bind Filter (bindflt.sys) per aggirare il rilevamento degli endpoint, corrompere i servizi…
 kudaes/fiber
PoC basato su Rust che utilizza i fiber di Windows per eseguire codice in memoria in modo stealth, nascondendo gli stack del payload dall'EDR…
 offensive-panda/lsassreflectdumping
Questo strumento sfrutta la tecnica del Process Forking utilizzando l'API RtlCreateProcessReflection per clonare il processo lsass.exe. Una volta…
 milo2012/cve-2018-13382
CVE-2018-13382
 xpn/randomtsscripts
Raccolta di script per engagement RedTeam, tra cui controlli delle credenziali predefinite Pre2K tramite TGS, decifratura delle password LAPSv2 e…
 hagrid29/duplicatedump
Dumping di LSASS con un handle duplicato da un plugin LSA personalizzato
 convisolabs/cve-2024-43044-jenkins
Exploit per la vulnerabilità CVE-2024-43044 in Jenkins
 talyx66/webfang
WEBFANG, è il mio primo CLI, un toolkit modulare di OSINT e Ricognizione curato per Ethical Hacker e Red-Teamer. Affonda le zanne nei bersagli web…
 dazzyddos/hsc24redteaminfra
Slide e codici utilizzati per il workshop Red Team Infrastructure Automation
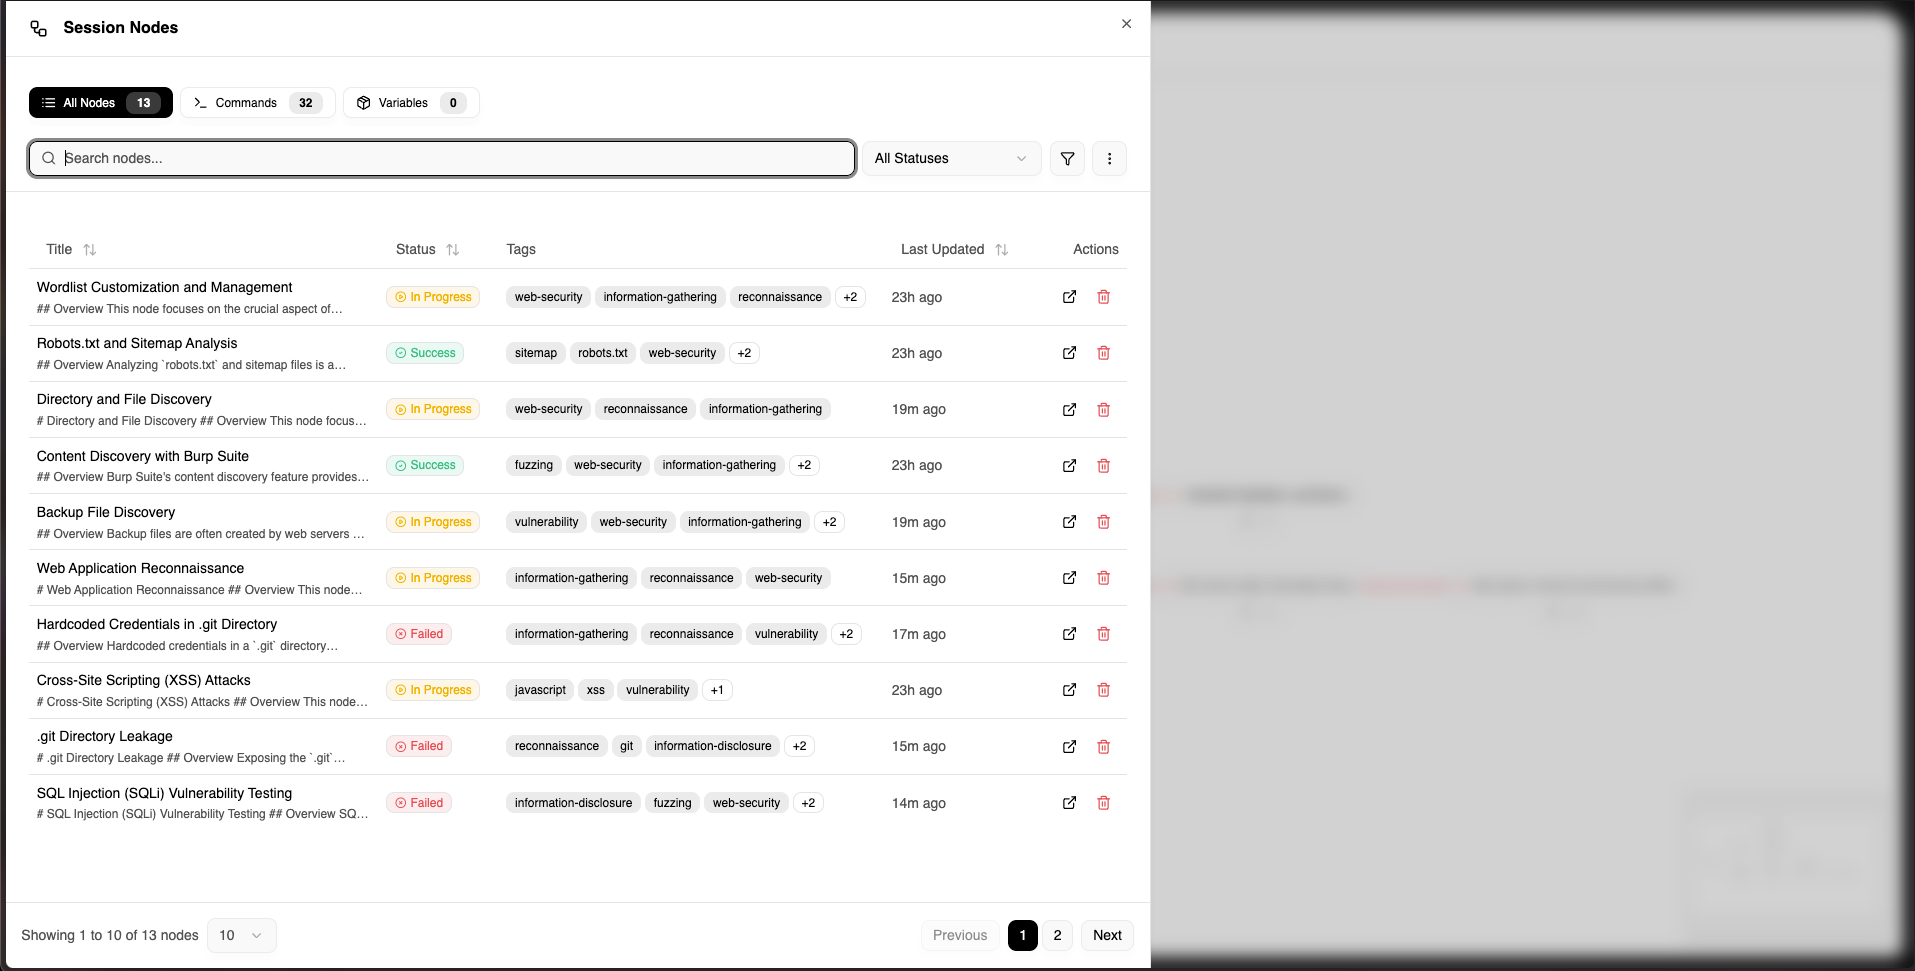 rb-x/pwnflow
Una piattaforma di tracciamento visivo delle metodologie su misura per valutazioni di sicurezza offensiva
 sadprocessor/cypherdog
PoSh BloodHound Dog Whisperer
 dis0rder0x00/dbgnexum
Iniezione di shellcode utilizzando l'API di debug di Windows
 octoberfest7/kdstab
BOF combinazione di KillDefender e Backstab
 winterknife/silverpick
Framework di sviluppo di shellcode in modalità utente per Windows (WUMSDF)
 zux0x3a/dns-black-cat
Kit multi piattaforma per l'esfiltrazione interattiva di comandi shell tramite DNS, utilizzando DNS-Cat sarai in grado di eseguire comandi di sistema…
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) RCE non autenticata
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
 hackernese/sneakyexe
Bypass UAC automatico per payload personalizzati durante il test di escalation dei privilegi








