
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
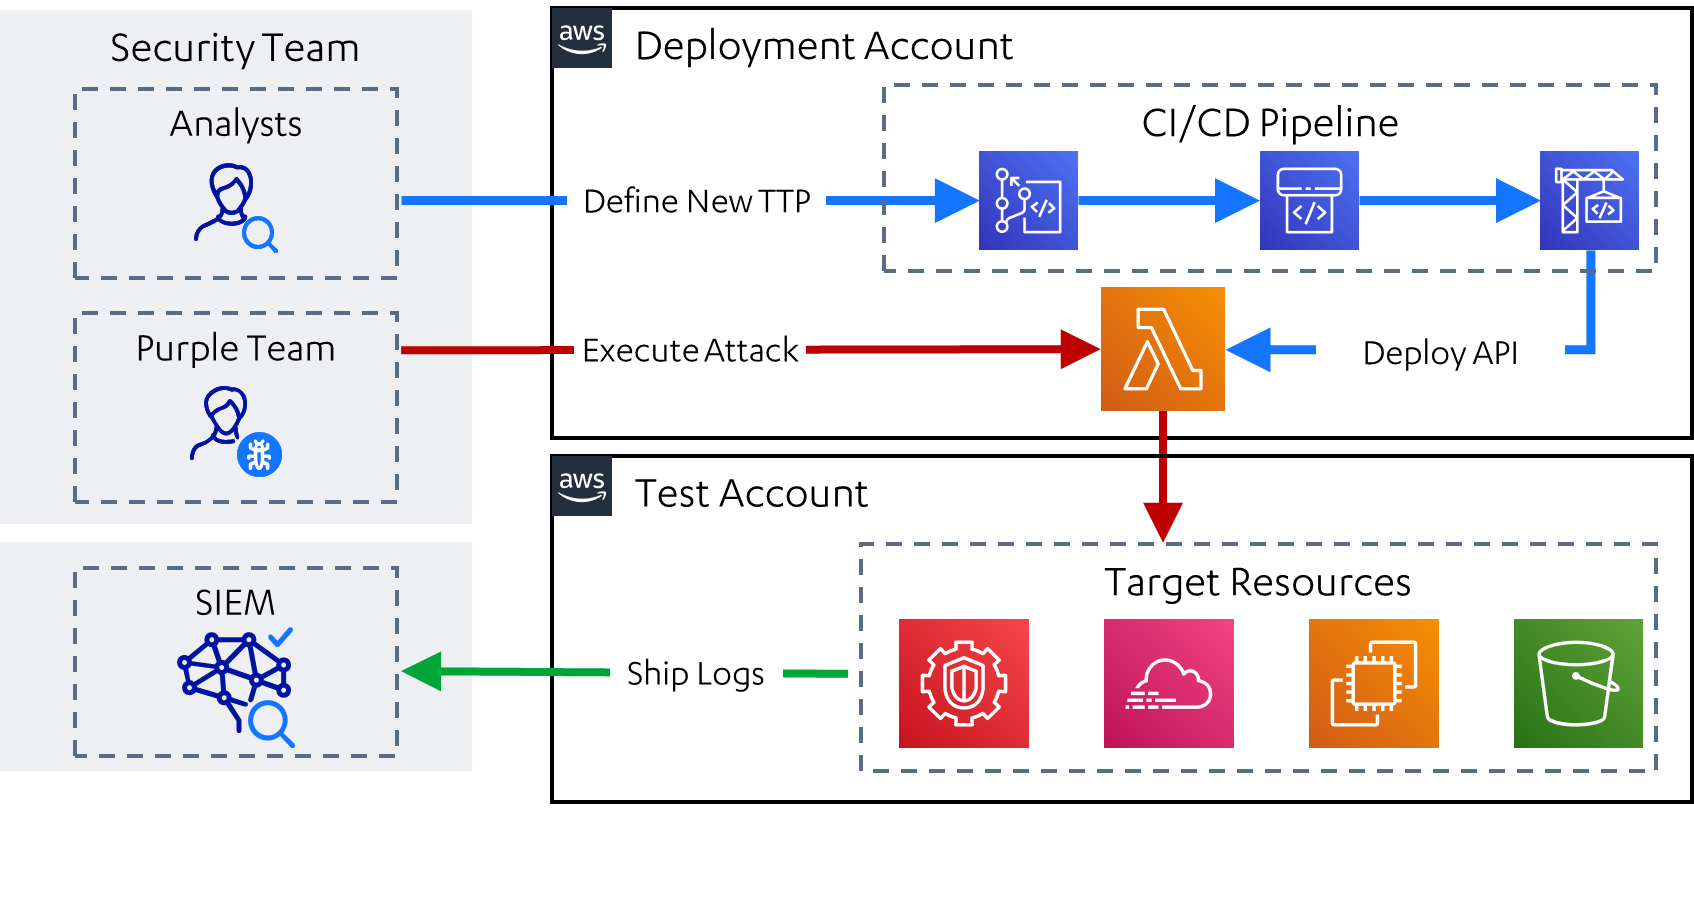
 reverseclabs/leonidas
Simulazione automatizzata di attacchi nel cloud, completa di casi d'uso per il rilevamento.
 xct/xc
Una piccola reverse shell per Linux & Windows
 d4rks3c-group/hiddeneyereborn
HiddenEye Reborn in miglior forma che mai, riscritto da zero e adattato al mondo moderno
 byt3bl33d3r/offensivedlr
Toolbox contenente note di ricerca e codice PoC per armare il DLR di .NET

 kkevsterrr/backdoorme
Potente strumento per backdoor automatico
 x86byte/obfusk8
Obfusk8: libreria di offuscamento leggera basata su C++17 / Solo header per binari Windows
 dragoqcc/cruciblec2
Un framework di Comando e Controllo in C#
 martian56/redcell
Piattaforma di red-team basata su AI. Agenti LLM autonomi eseguono un penetration test end-to-end all'interno di un container Kali e scrivono il…
 mythicagents/medusa
Agente C2 multipiattaforma per Mythic con caricamento dinamico delle funzioni, proxy SOCKS5, operazioni sui file, iniezione di shellcode e moduli di…
 frkngksl/huan
Generatore di Loader PE Crittografato
 ralfhacker/kerbeus-bof
BOF per l'abuso di Kerberos (un'implementazione di alcune importanti caratteristiche di Rubeus).
 werkamsus/lilith
Lilith - Risorsa fondamentale di reverse engineering per imprenditori della cybersecurity in C++
 skahwah/sqlrecon
Un toolkit C# MS SQL progettato per ricognizione offensiva e post-sfruttamento.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 codewhitesec/handlekatz
Dumper della memoria di Lsass basato su PIC che utilizza handle clonati per eludere il rilevamento, producendo dump offuscati con un impatto minimo…
 mhaskar/octopus
Server C2 pre-operativo open source basato su Python e PowerShell
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kit, Profili Malleable C2, External C2 e così via








