
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 klezvirus/cheesetools
Strumenti sviluppati autonomamente per Movimento Laterale/Esecuzione di Codice
 r00t-3xp10it/morpheus
Morpheus - Automazione di Ettercap TCP/IP (strumento di dirottamento MITM)
 nyxgeek/onedrive_user_enum
enumerazione utenti onedrive - strumento di pentest per enumerare utenti o365 validi
 al1ex/windowselevation
Windows Elevation(持续更新)
 wh04m1001/dfscoerce
Strumento proof-of-concept che forza l'autenticazione di Windows tramite i metodi MS-DFSNM NetrDfsRemoveStdRoot e NetrDfsAddStdRoot per attacchi di…
 samratashok/kautilya
Kautilya - Strumento per l'uso facile di dispositivi di interfaccia umana per la sicurezza offensiva e i test di penetrazione.
 rvrsh3ll/tokentactics
Set di strumenti per la manipolazione di token JWT di Azure
 nccgroup/socksoverrdp
Supporto proxy Socks5/4/4a per Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 ajinabraham/xenotix-python-keylogger
Keylogger Python Xenotix per Windows.
 finbarr/yolobox
Lascia che la tua IA vada a tutto gas. La tua directory home resta a casa.
 ytisf/pyexfil
PyExfil — toolkit Python 3 per ricercare e stress-testare tecniche di esfiltrazione dati attraverso canali di rete, fisici e steganografici. Per…
 stivenhacker/ghoststrike
Iniettore C++ con process hollowing che cifra e offusca lo shellcode con XOR, Base64 e risoluzione dinamica delle API per distribuire reverse shell…
 g0h4n/rusthound-ce
Acquisitore di dati di Active Directory tramite protocollo LDAP(S) o ADWS per BloodHound Community Edition, scritto in Rust. 🦀
 ring0lab/catphish
Progetto CATPHISH - Per phishing e spionaggio aziendale. Perfetto per RED TEAM.
 mgeeky/decode-spam-headers
Uno script che ti aiuta a capire perché la tua E-Mail è finita nello Spam
 secretsquirrel/bdfproxy
Patch dei binari tramite MITM: BackdoorFactory + mitmProxy.
 crypt0s/fakedns
Server DNS MITM in Python basato su espressioni regolari con supporto per attacchi di DNS Rebinding
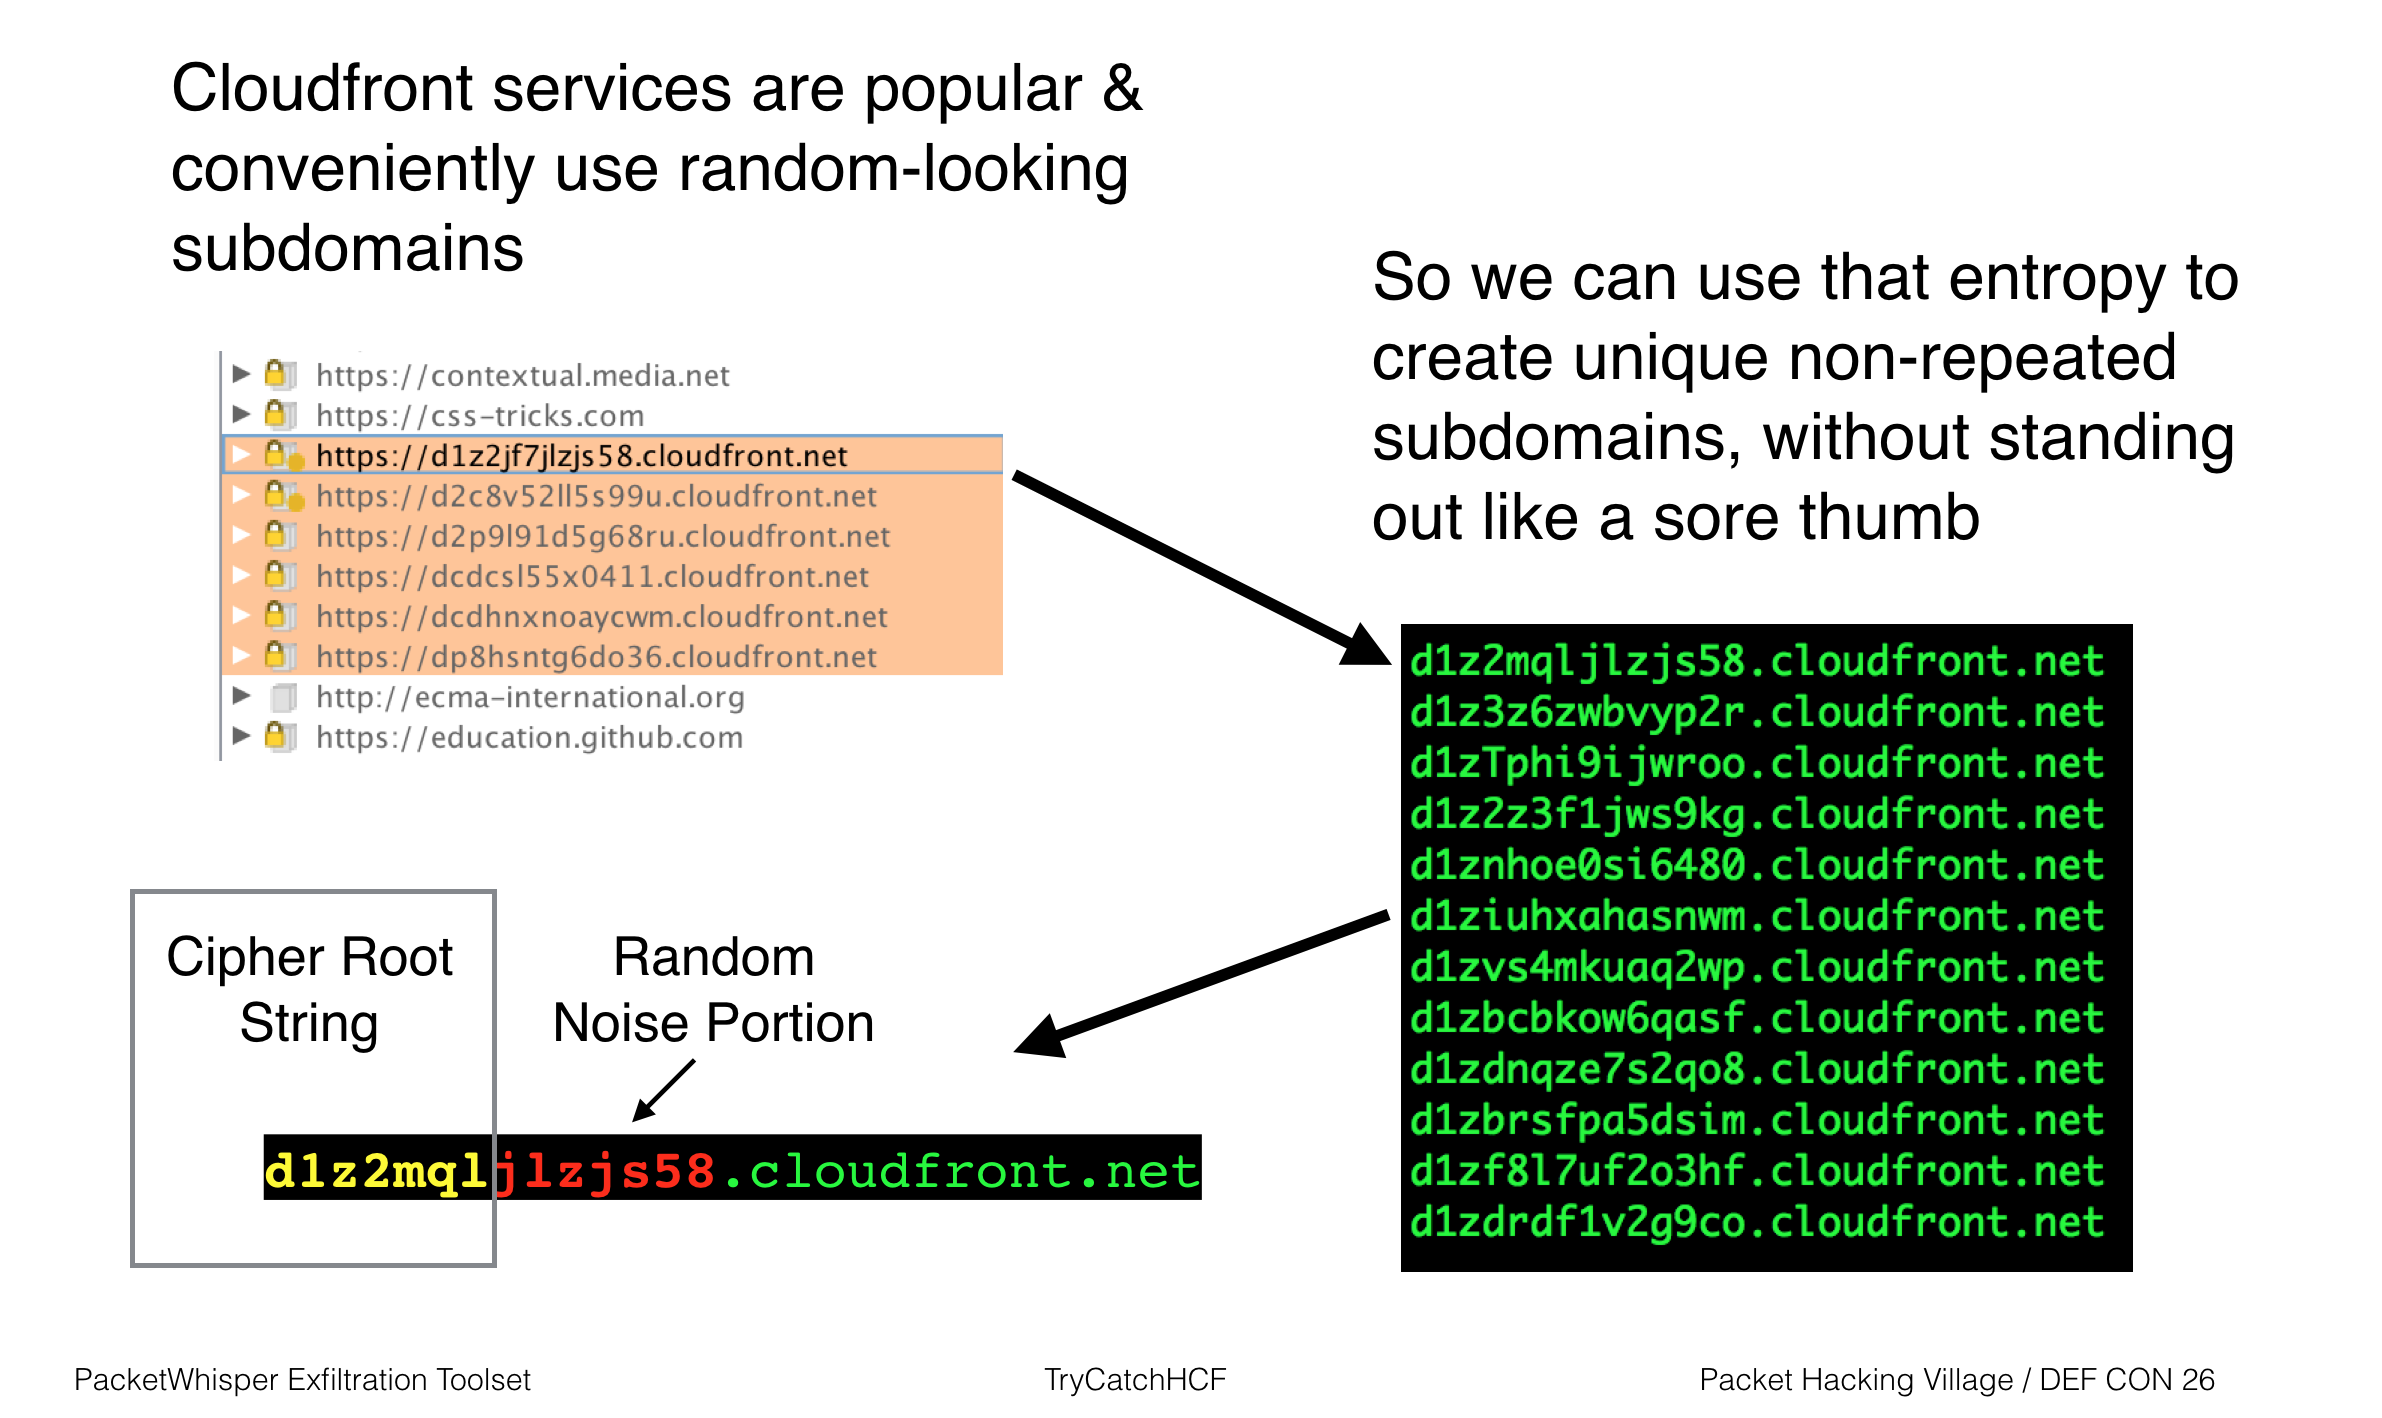 trycatchhcf/packetwhisper
PacketWhisper: Esfiltrare furtivamente i dati e aggirare l'attribuzione utilizzando query DNS e steganografia testuale. Evita i problemi associati ai…








