
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 davidbuchanan314/dlinject
Inietta una libreria condivisa (cioè codice arbitrario) in un processo Linux in esecuzione, senza ptrace
 nickvourd/supernova
Crittatore e offuscatore di shellcode multi-cifrario con conversione automatica dell'output in C, C#, Rust, Nim, Python e altri. Supporta ROT, XOR,…
 mufeedvh/moonwalk
Copri le tue tracce durante lo sfruttamento di Linux lasciando zero tracce nei log di sistema e nei timestamp del filesystem.
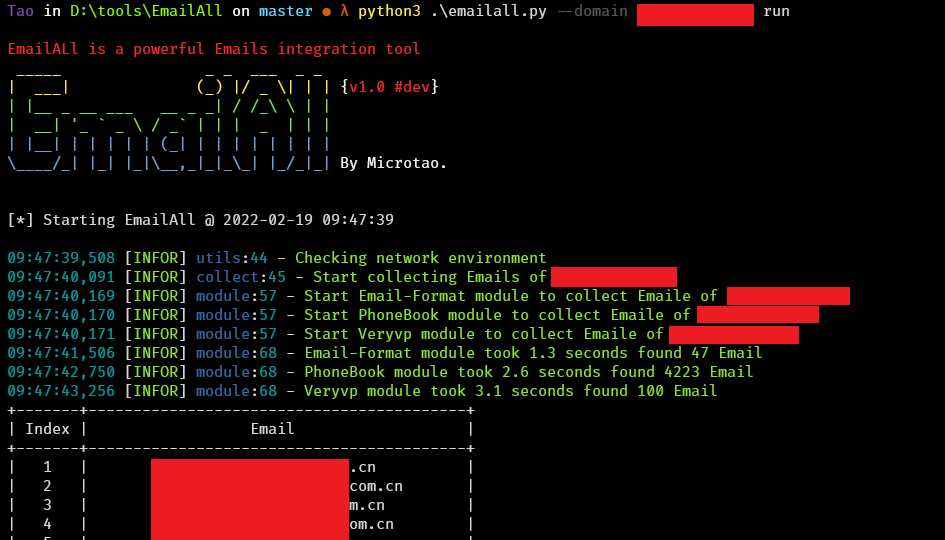 taonn/emailall
Raccoglie indirizzi email per un dominio target interrogando motori di ricerca, GitHub API, PhoneBook, Snov, Skymem e altre fonti OSINT, salvando i…
 trustedsec/titanis
Libreria di protocolli Windows, incluse le implementazioni SMB e RPC, tra le altre.
 peewpw/invoke-wcmdump
Script PowerShell per estrarre le credenziali di Windows dal Gestore Credenziali
 safebreach-labs/poolparty
Un insieme di tecniche di injection nei processi totalmente non rilevabili che abusano dei Windows Thread Pools.
 mandiant/gopacket
Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…
 xdnice/pcshare
PCShare è un potente software di controllo remoto in grado di monitorare lo schermo, il registro di sistema, il file system e altro della macchina di…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC per una tecnica avanzata di evasione in-memory che permette di nascondere meglio l'allocazione di memoria dello shellcode…
 arget13/ddexec
Una tecnica per eseguire binari in modo senza file e furtivo su Linux "sovrascrivendo" il processo della shell con un altro.
 s1n6h/pentest-harness
Harness per agenti AI self-hosted per pentest autorizzati, bug bounty, laboratori di sicurezza e CTF. Basato su plugin, supporto multi-provider LLM…
 d00movenok/bounceback
↕️🤫 Reindirizzatore furtivo per la sicurezza delle operazioni red team
 idov31/sandman
Backdoor basata su NTP per reti protette, che consegna ed esegue shellcode arbitrario tramite traffico NTP spoofato con persistenza opzionale come…
 sin5678/gh0st
uno strumento di amministrazione remota open source
 xiaolichan/wmiexec-pro
Nuova generazione di wmiexec.py
 djhohnstein/sharpchromium
.NET 4.0 CLR Project per recuperare dati di Chromium, come cookie, cronologia e login salvati.
 trustedsec/meterssh
MeterSSH è un modo per prendere uno shellcode, iniettarlo in memoria e quindi trasmettere qualsiasi porta desiderata tramite SSH per mascherare…








