
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
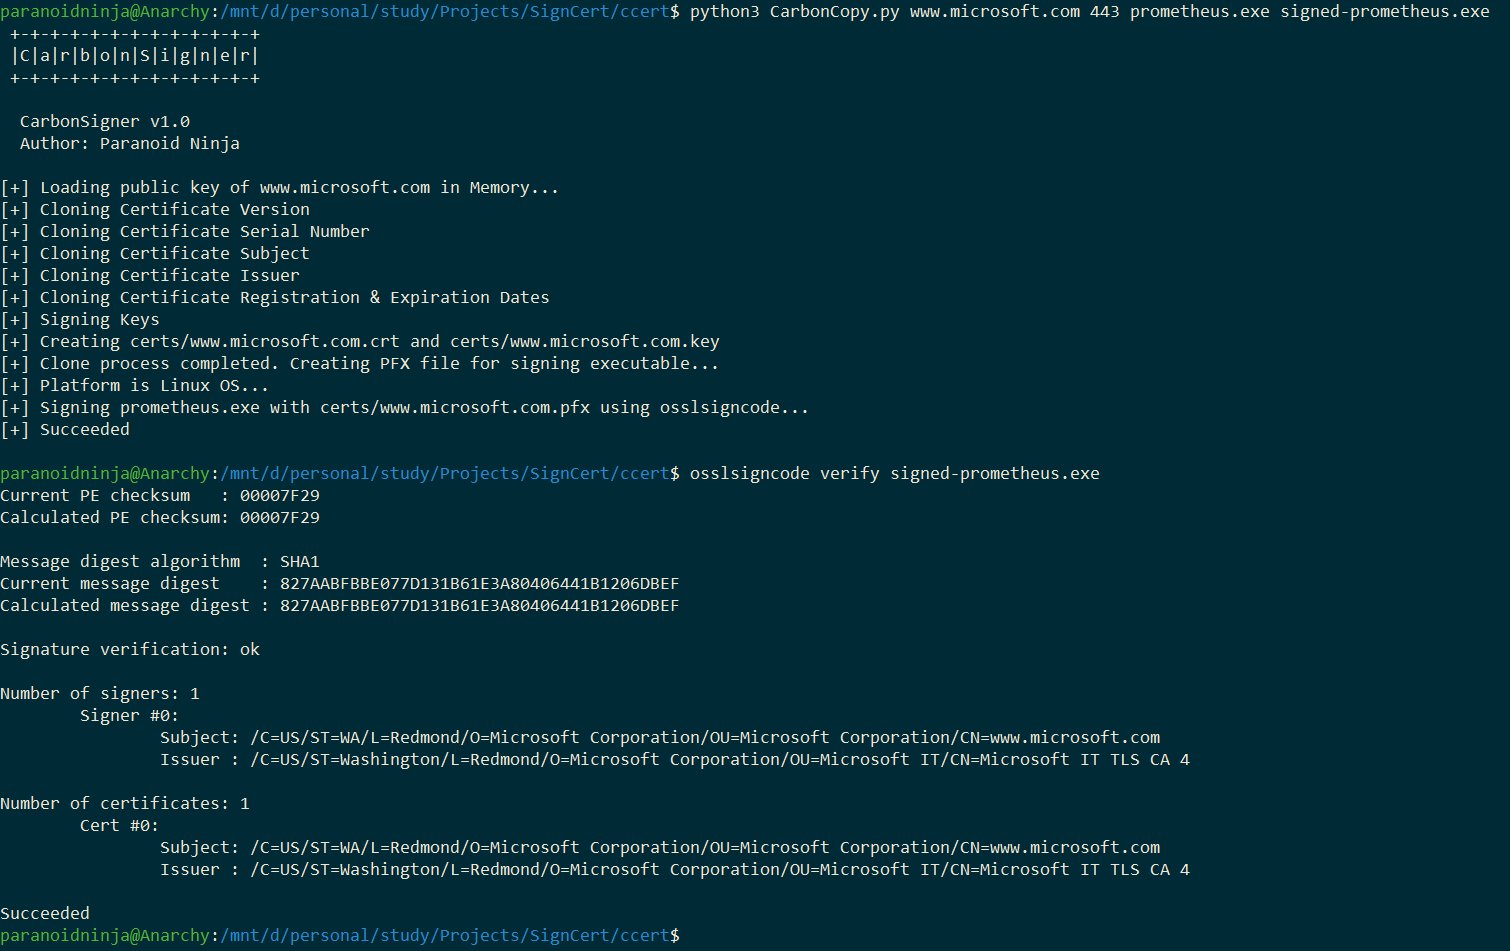
 paranoidninja/carboncopy
Uno strumento che crea un certificato falsificato di qualsiasi sito web online e firma un eseguibile per l'evasione dell'antivirus. Funziona sia per…
 klezvirus/syswhispers3
SysWhispers on Steroids - evasione di AV/EDR tramite chiamate di sistema dirette.
 dirkjanm/bloodhound.py
Un ingestor basato su Python per BloodHound
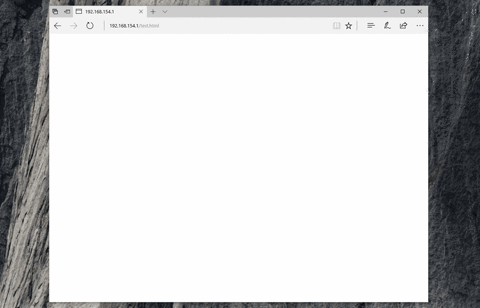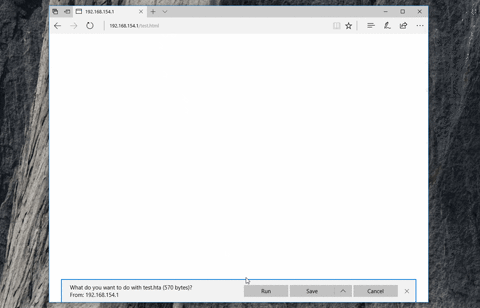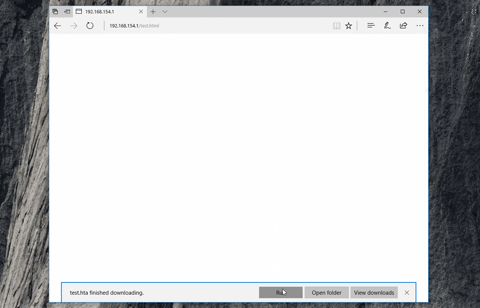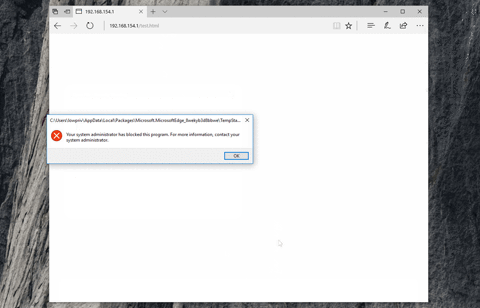 nccgroup/demiguise
Strumento di crittografia HTA per RedTeams
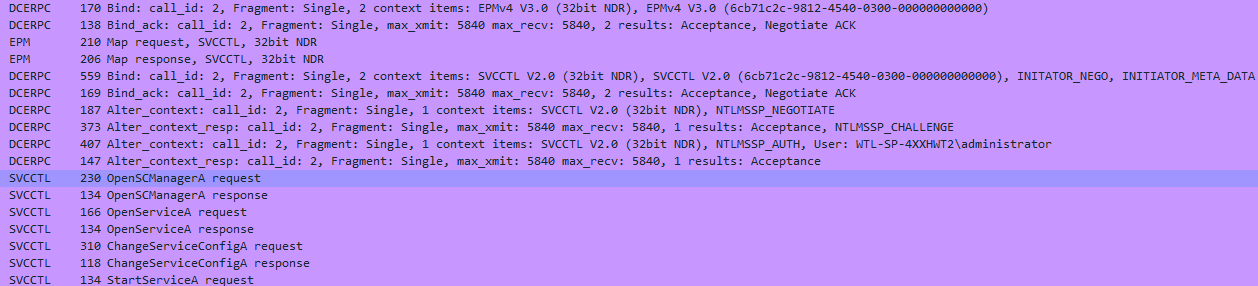 mr-un1k0d3r/scshell
Strumento di movimento laterale senza file che si basa su ChangeServiceConfigA per eseguire comandi
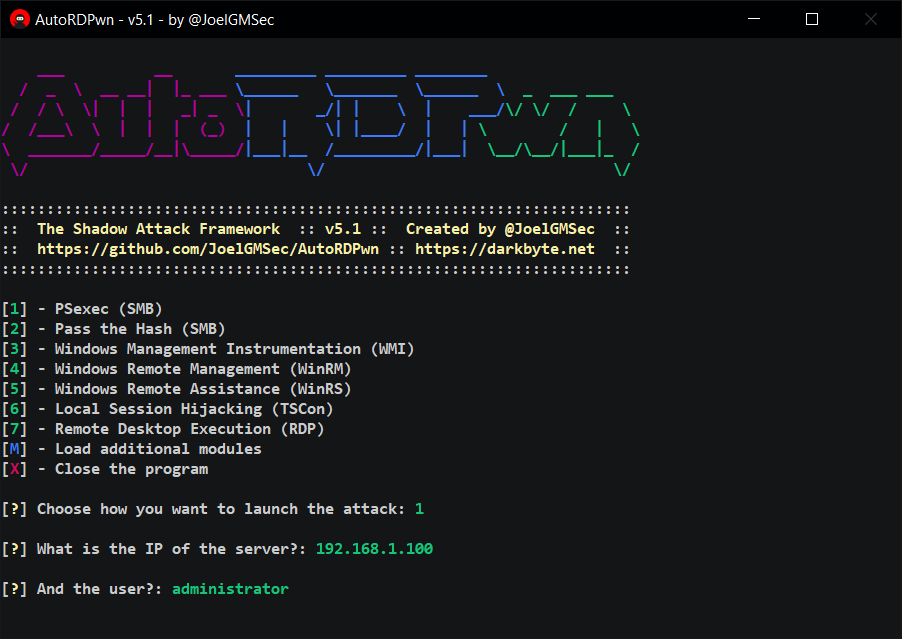 joelgmsec/autordpwn
Il Framework Shadow Attack
 secforce/tunna
Tunna è un insieme di strumenti che incapsuleranno e tunnelleranno qualsiasi comunicazione TCP su HTTP. Può essere utilizzato per bypassare le…
 berylliumsec/nebula
Assistente di penetration testing basato sull'IA che automatizza la ricognizione, l'analisi delle vulnerabilità e la presa di appunti tramite LLM…
 droe/sslsplit
Proxy trasparente man-in-the-middle che termina le connessioni SSL/TLS, genera certificati al volo e registra il traffico decifrato per analisi…
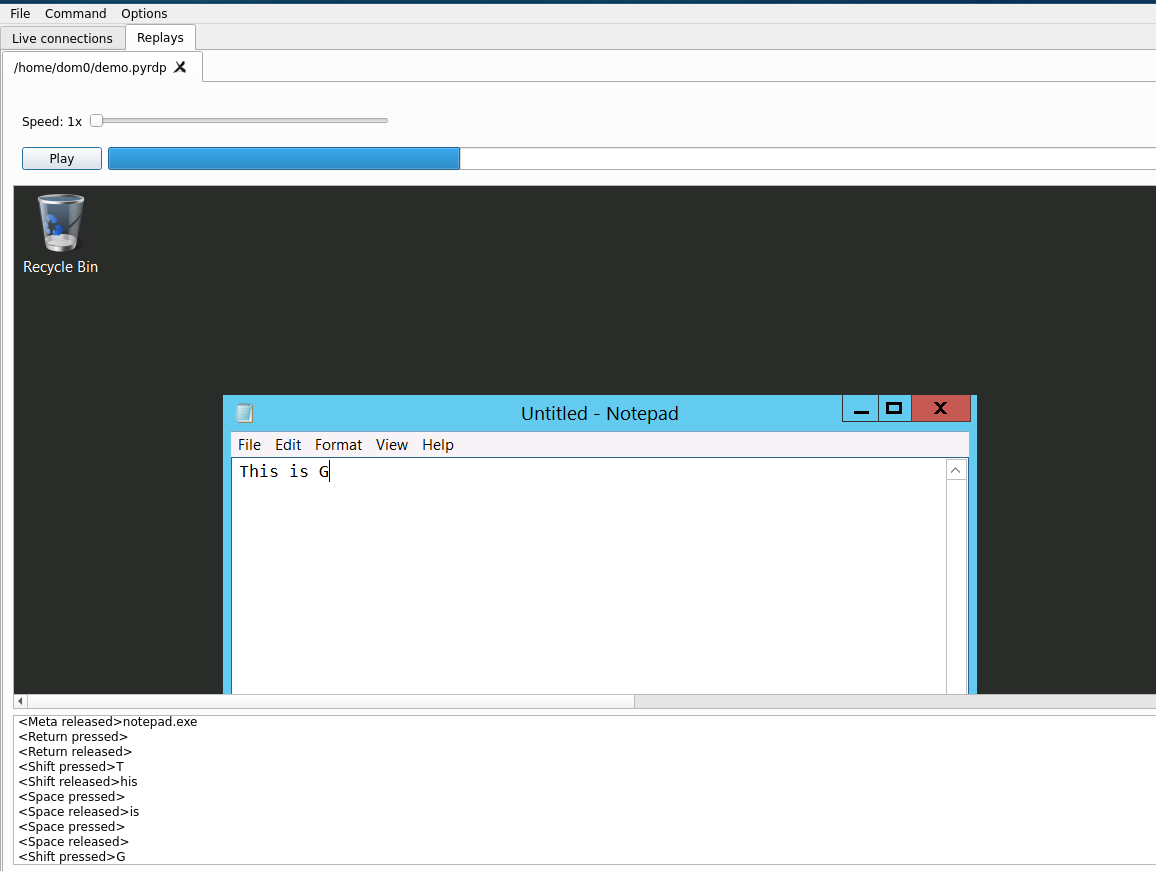 gosecure/pyrdp
RDP monster-in-the-middle (mitm) e libreria per Python con la possibilità di osservare le connessioni in tempo reale o a posteriori
 tr0uble-maker/poc-bomber
Utilizza numerosi PoC/Exploit ad alta minaccia per ottenere rapidamente i permessi del target, per penetration test e rapido riconoscimento da parte…
 blacksnufkin/byovd
Casi d'uso di ricerca BYOVD che presentano scoperta di driver vulnerabili e metodologia di reverse engineering. (CVE-2025-52915, CVE-2025-1055,…
 taielab/awesome-hacking-lists
Una raccolta curata di strumenti di penetration testing di alto livello e utilità di produttività in molteplici domini. Unisciti a noi per esplorare,…
 p0cl4bs/wifipumpkin3
Potente framework per attacco rogue access point.
 ascit31/dark-moon
Motore di pentesting AI autonomo, sicurezza offensiva continua su web, cloud, AD e Kubernetes. Ragionamento agentico + esecuzione reale di exploit…
 boku7/bokuloader
Un proof-of-concept di Reflective Loader per Cobalt Strike che mira a ricreare, integrare e migliorare le funzionalità di evasione di Cobalt Strike!
 calebmadrigal/trackerjacker
Come nmap per mappare reti wifi a cui non sei connesso, più il tracciamento dei dispositivi
 rootclay/wmihacker
Strumento di esecuzione comandi per movimento laterale che bypassa il software antivirus








