
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit

 mandatoryprogrammer/sonar.js
Un framework per identificare e lanciare exploit contro host di rete interni. Funziona tramite enumerazione IP WebRTC combinata con WebSocket e…
 eartoearoak/rtlsdr-scanner
Un'interfaccia grafica Python multipiattaforma per la scansione delle frequenze per la libreria OsmoSDR rtl-sdr
 nebulock-inc/agentic-threat-hunting-framework
ATHF è un framework per la caccia alle minacce agentica - costruire sistemi che possono ricordare, apprendere e agire con autonomia crescente.
 matthewclarkmay/geoip-attack-map
Mappa degli attacchi di cybersecurity geoIP che segue i syslog e analizza indirizzi IP/numero di porta per visualizzare gli attaccanti in tempo reale.
 diracdeltas/sniffly
Sniffare la cronologia del browser utilizzando HSTS
 saumyajeetdas/godgenesis
Un server C2 basato su Python3 per rendere la vita del red team un po' più facile. Il payload è in grado di bypassare tutti gli antivirus e gli…

 microsoft/routeros-scanner
Strumento per scansionare artefatti forensi e vulnerabilità di RouterOS (Mikrotik).
 harsh-bothra/securityexplained
#SecurityExplained è una nuova serie dopo la precedente serie di sfide di apprendimento #Learn365. L'obiettivo della serie #SecurityExplained è…
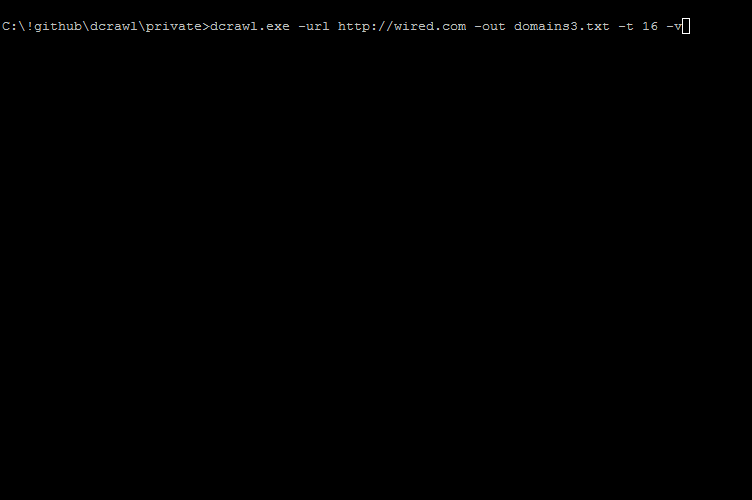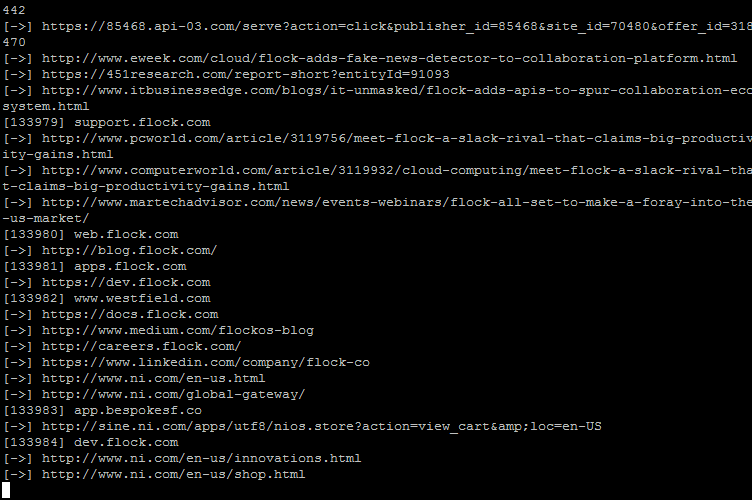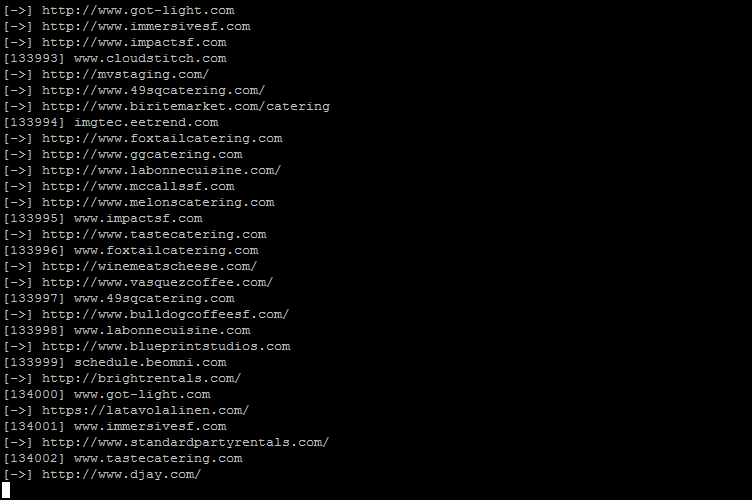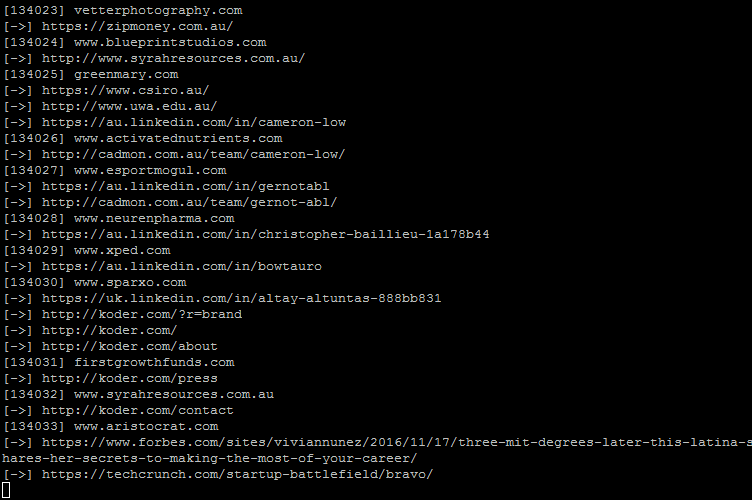 kgretzky/dcrawl
Semplice, ma intelligente, web crawler multi-thread per raccogliere casualmente enormi elenchi di nomi di dominio unici.
 davidpepper/fierce-domain-scanner
Fierce.pl Scanner di domini
 lkarlslund/ldapnomnom
Silenziosamente e in modo anonimo, forzare brute force i nomi utente di Active Directory a velocità folli dai Domain Controller (ab)usando delle…
 andresriancho/nimbostratus
Strumenti per il fingerprinting e lo sfruttamento delle infrastrutture cloud Amazon
 lightos/panoptic
Panoptic è uno strumento open source di penetration testing che automatizza il processo di ricerca e recupero di contenuti per file di log e…
 papamica/waf-checker
Testa il tuo WAF con oltre 160 payload
 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 praetorian-inc/nerva
Fast service fingerprinting CLI for 170+ protocols (TCP/UDP/SCTP) - built by Praetorian








