
 #1
Strumenti per la raccolta di informazioni sui target e l'identificazione delle superfici di attacco.
Raccomandato da Kitploit
 cyberactivity/tyr
Tools collection to explore CVE and theirs associated data.

 wireshark/wireshark
Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…
 wireshark/wireshark
Repository ufficiale del codice di Wireshark. Puoi continuare a ricevere nuove release donando a https://wiresharkfoundation.org/donate/.
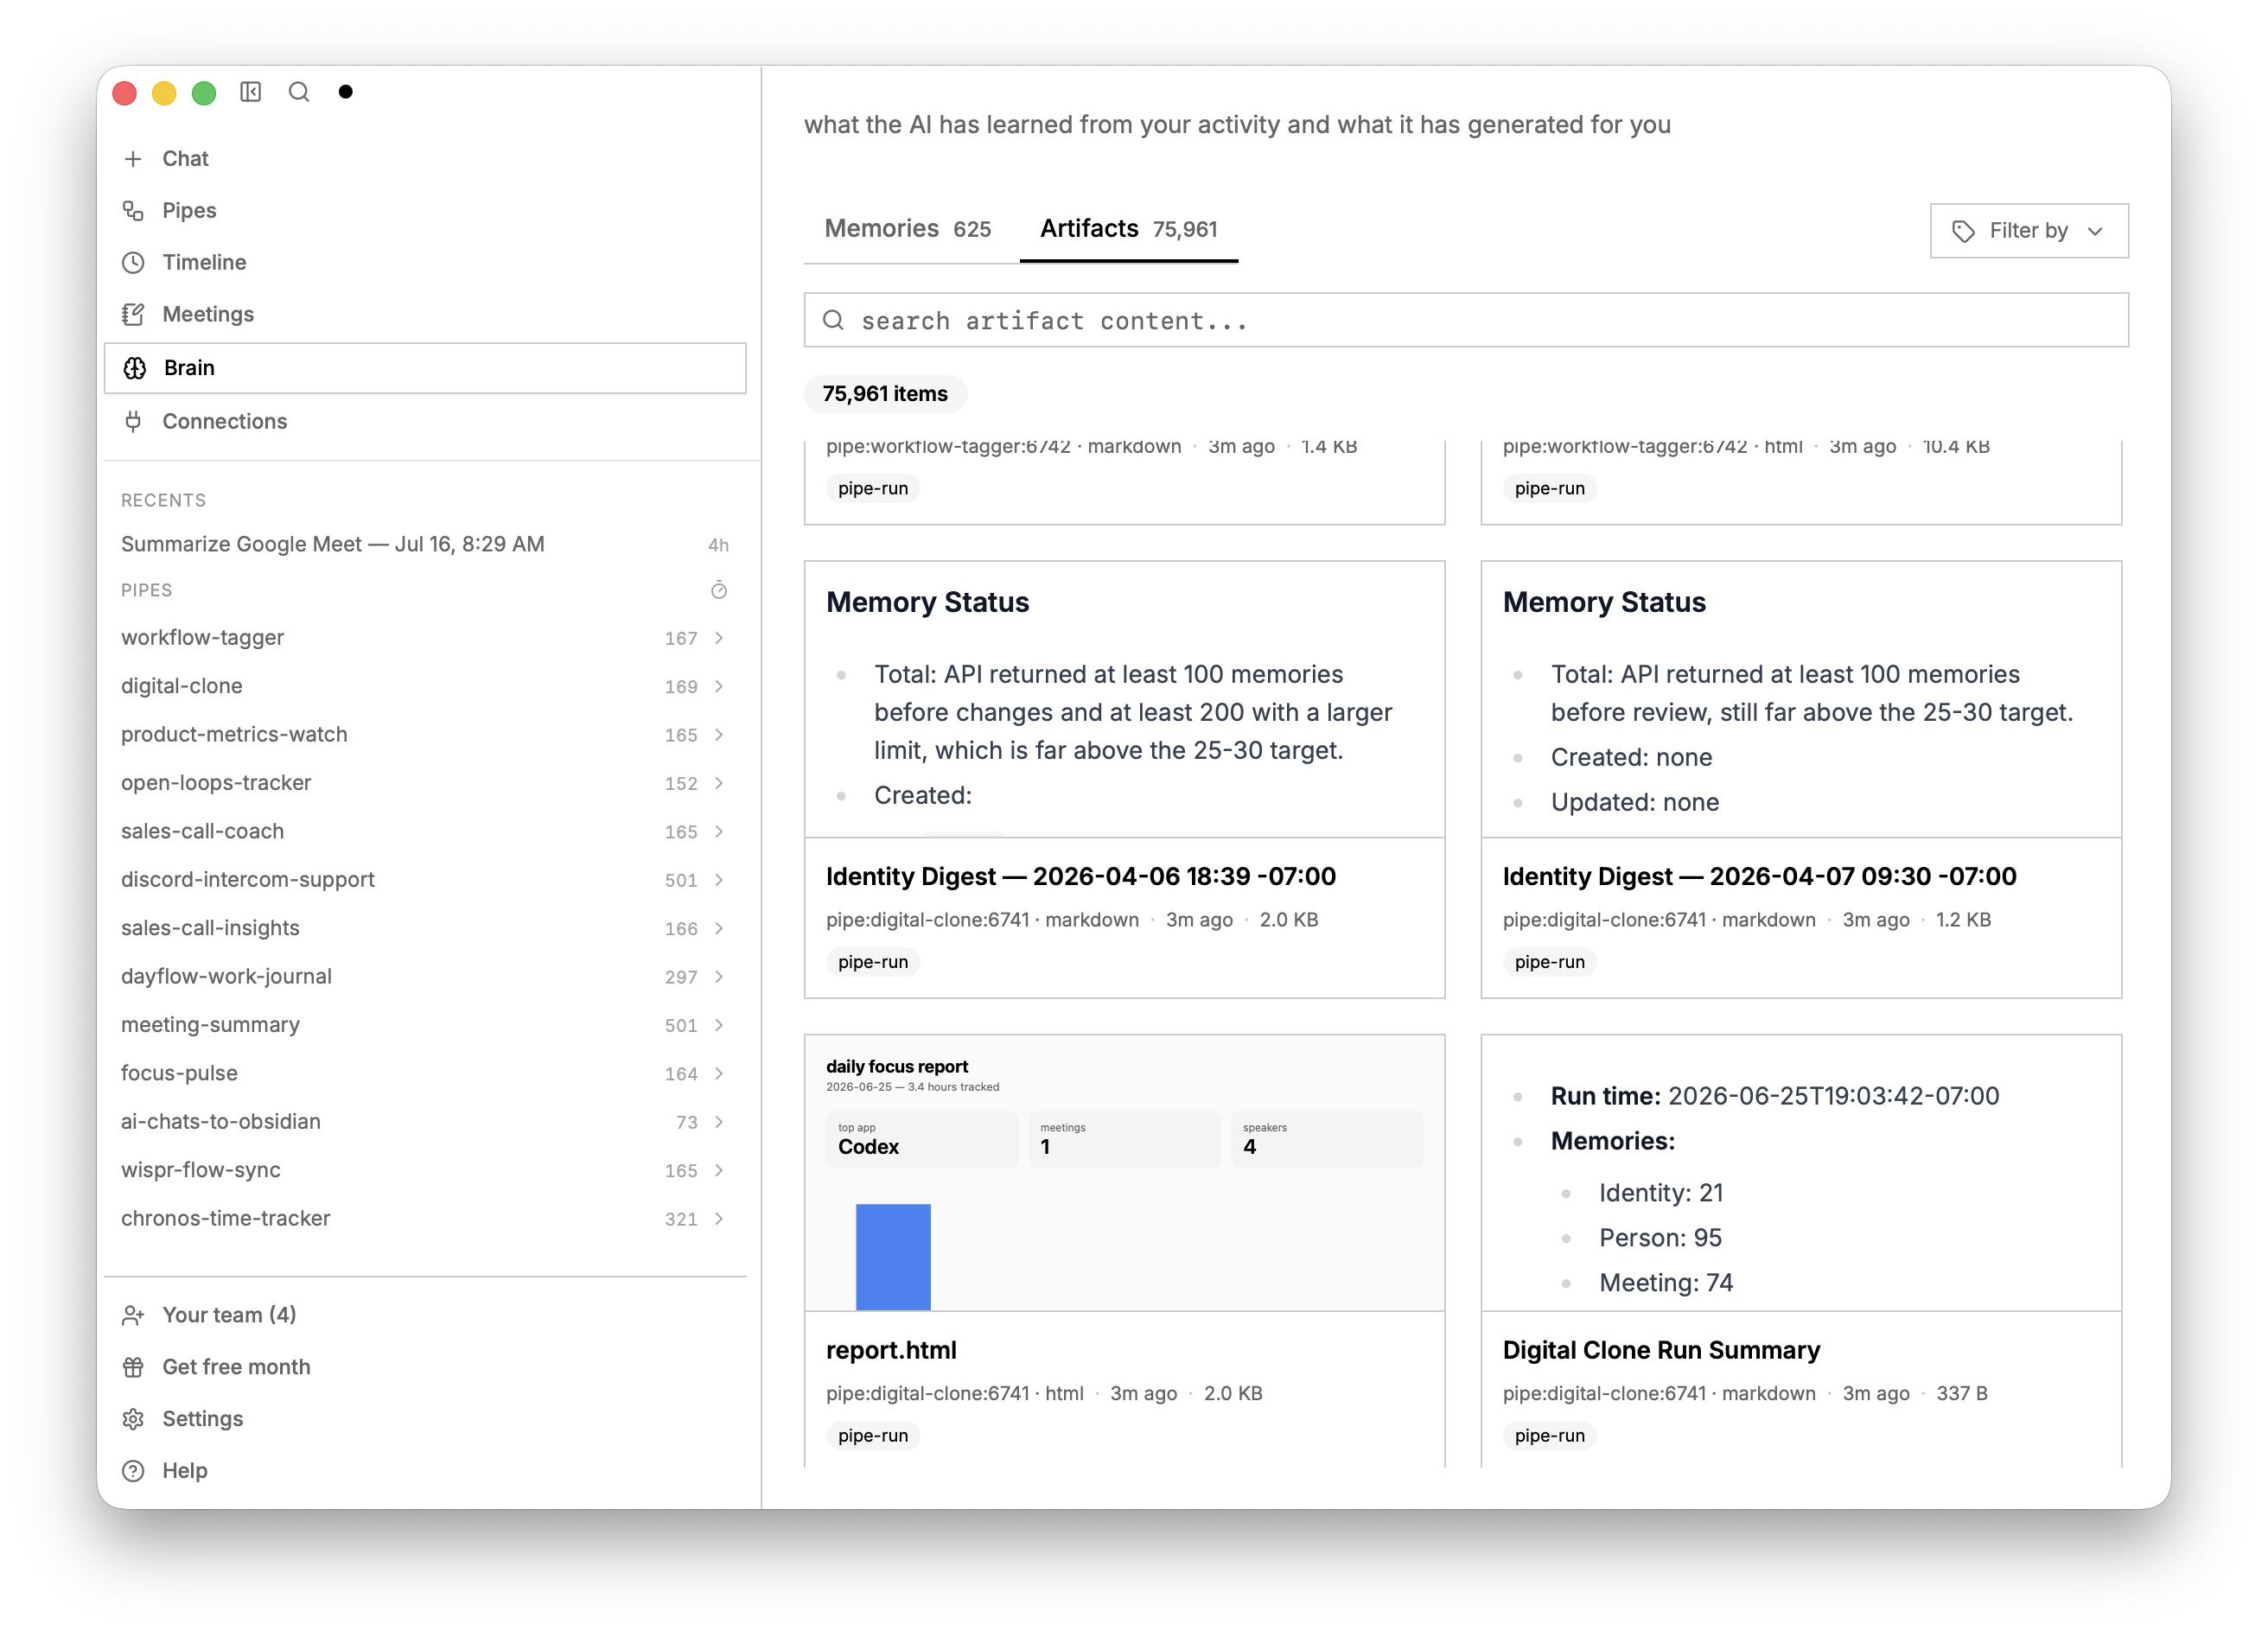 screenpipe/screenpipe
YC (S26) | Cronologia aperta del computer | Registra continuamente il lavoro svolto sul computer aziendale, mappa i tuoi flussi di lavoro, ti aiuta a…
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 frida/frida
Repo principale per l'hosting dei binari di rilascio
 freelabz/secator
secator - il coltellino svizzero del pentester
 bilawalsidhu/gods-eye-view
A spy satellite simulator in your browser, except the data is real. Live open source spatial intelligence on a photorealistic 3D globe.
 yukibtc/redknife
A Swiss Army knife for offensive security.
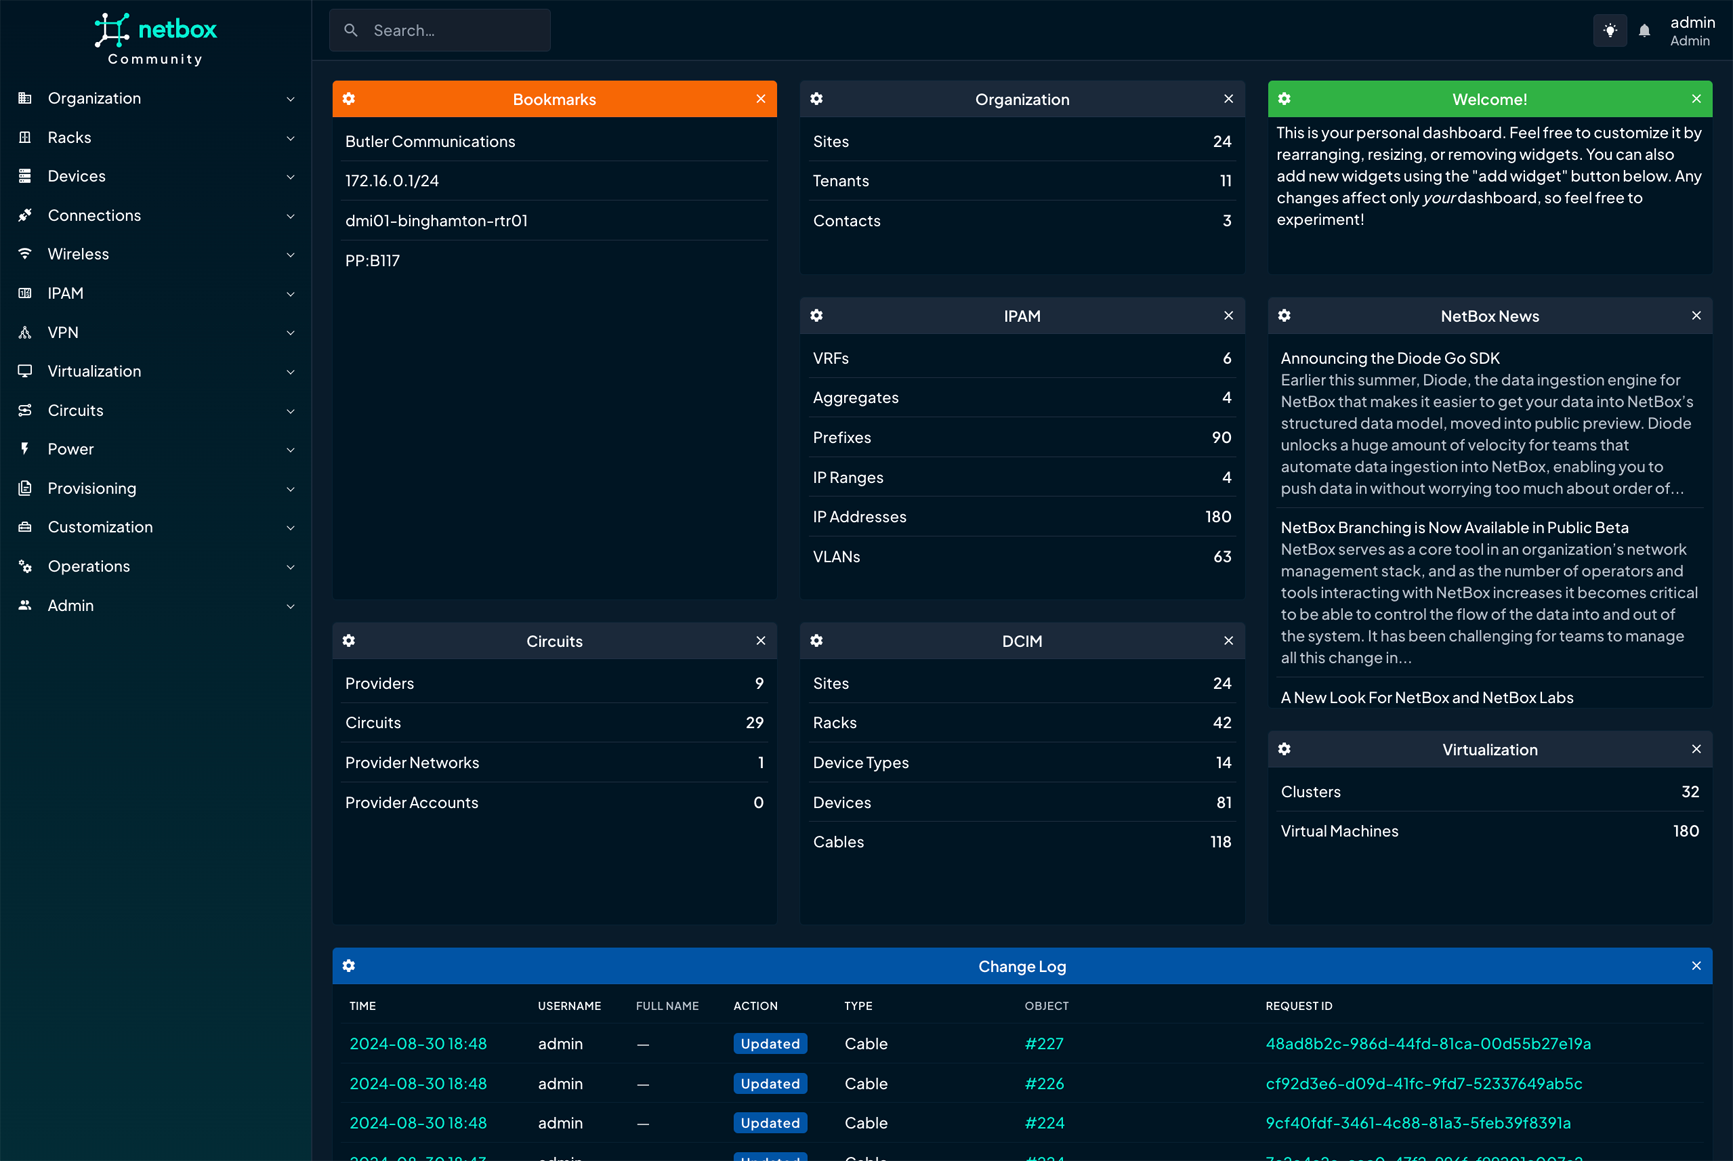 netbox-community/netbox
Open-source IPAM e DCIM platform che fornisce una fonte di verità centralizzata per modellare, documentare e automatizzare l'infrastruttura di rete…
 danielmiessler/seclists
Raccolta curata di wordlist per valutazioni di sicurezza, inclusi nomi utente, password, URL, payload per fuzzing e pattern di dati sensibili per…
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
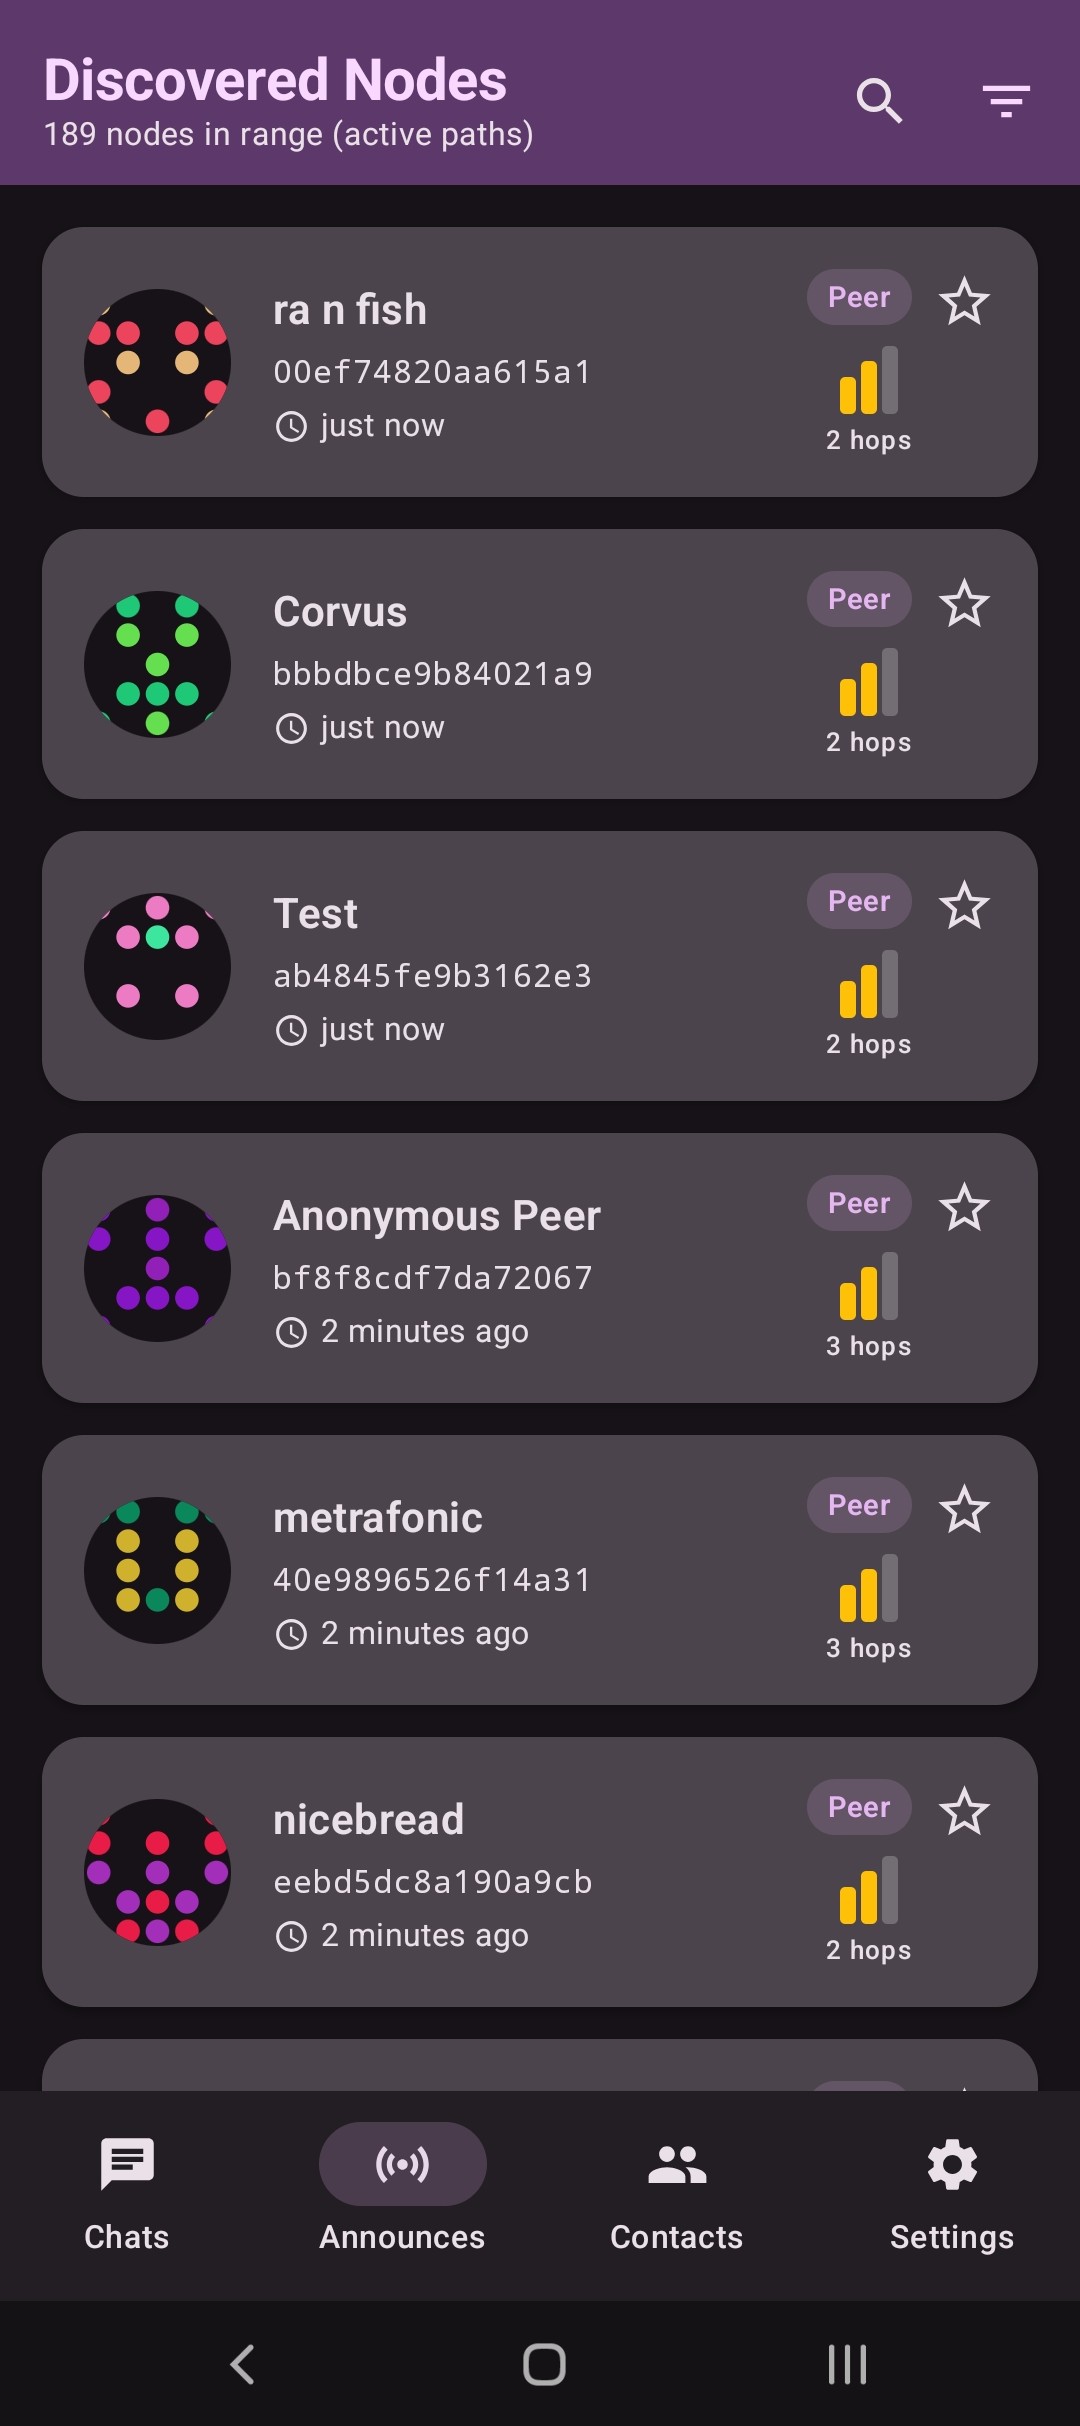 torlando-tech/columba
App di messaggistica nativa per Android che utilizza Bluetooth LE, TCP o RNode (LoRa) su LXMF e Reticulum
 fleetdm/fleet
Piattaforma open-source per proteggere e gestire gli endpoint tramite MDM, gestione delle patch, distribuzione del software e visibilità basata su…
 winsiderss/systeminformer
Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…
 opencti-platform/connectors
Raccolta di connettori OpenCTI che importano e sincronizzano threat intelligence, IOC e dati CTI da fonti esterne come MISP e MITRE ATT&CK nella…
 projectdiscovery/katana
Un framework di crawling e spidering di nuova generazione.








